⚠️ Experimentele proof of concept
Deze proof of concept is experimenteel. Ze werd uitgevoerd in een labomgeving met Parallels RAS 22. Ze is noch officieel gevalideerd, noch gecertificeerd, noch ondersteund door Parallels.
Jullie kennen ons: in ons lab duwen we Parallels RAS graag tot waar de documentatie stopt. Deze keer was de vraag snel gesteld en veel leuker om te beantwoorden: kan een Linux-machine door Parallels RAS 22 worden herkend als Remote PC? Geen Windows RDS-server, geen Windows-VDI — een echte Linux Mint, met zijn XFCE-bureaublad.
Kort antwoord: ja, met de native RAS-client — de sessie opent, de Active Directory-gebruiker meldt zich aan en het XFCE-bureaublad verschijnt. Smakelijk detail: in de RAS-console meldt de machine zelfs OS Type: Windows 10 terwijl ze onder Linux draait. Via HTML5 is het genuanceerder, en we vertellen precies waar het vastloopt.
Alles hieronder gebeurde in onze lab-farm, op basis van netwerkframes die in onze eigen omgeving zijn opgenomen. Niets hiervan wordt door Parallels ondersteund, niets is „officieel“ — het is experimentele interoperabiliteit, eerlijk gedocumenteerd.
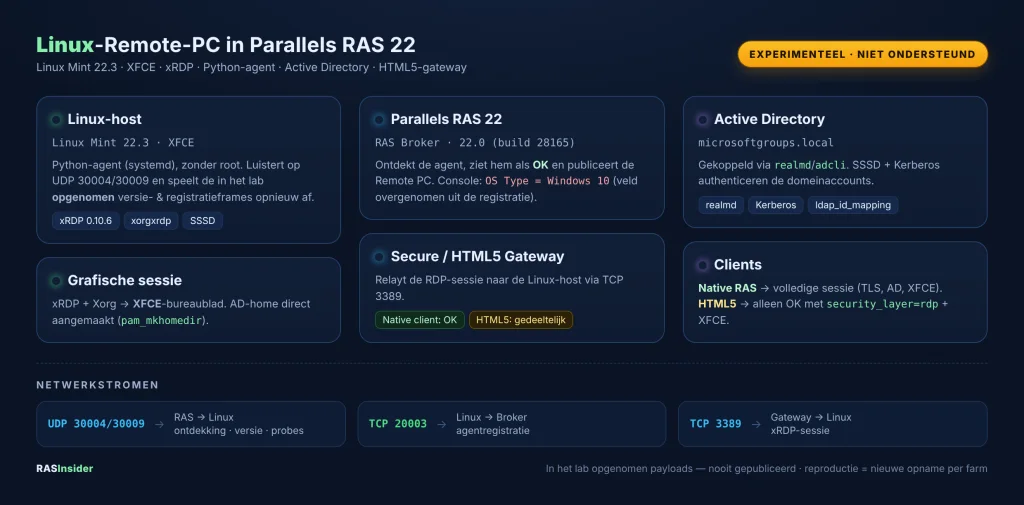
De architectuur in één oogopslag
Versies en vereisten
De geteste scope, zonder benadering:
- Parallels RAS 22.0 (build 28165), Protocol Version 0;
- Linux Mint 22.3, xRDP 0.10.6.1, XFCE-bureaublad, op VMware;
- Active Directory
microsoftgroups.local, gekoppeld viarealmd/adcli, opgelost door SSSD; - poorten: UDP 30004/30009 en TCP 20003 (agent/broker), TCP 3389 (xRDP-sessie);
- Linux-pakketten:
xrdp,xorgxrdp,xfce4,sssd,sssd-ad,realmd,adcli,krb5-user,libpam-sss,libnss-sss.
De rol van de Python-agent
De kern van de PoC is een kleine Python-agent, zonder root, gestart door systemd. Hij raakt geen enkele RAS-, xRDP- of AD-dienst aan — hij luistert en antwoordt alleen zoals een Parallels PC Agent zou doen.
Concreet luistert hij op UDP 30004 en 30009, beantwoordt de ontdekking van de broker met een versieframe en opent dan — wanneer de broker daarom vraagt — een TCP 20003-verbinding om de registratie te versturen. Die twee frames zijn niet verzonnen: het zijn in ons lab opgenomen bytes, ongewijzigd afgespeeld.
Wat de agent doet (en niet doet)
- hij onthoudt automatisch de eerste door RAS gepresenteerde Remote PC ID en injecteert die in de registratie;
- hij vervangt de opgenomen
MachineIddoor een nieuwe willekeurige UUID — juist om elke identiteitsbotsing te vermijden; - hij laat alle andere opake velden ongemoeid: niets wordt verzonnen;
- de registratie wordt alleen verstuurd met de expliciete optie
--allow-captured-registration; - hij herstart geen enkele lokale dienst en draait onder een niet-geprivilegieerd account.
Active Directory-integratie: SSSD, Kerberos, PAM
De Linux-VM wordt gekoppeld aan microsoftgroups.local via realmd/adcli. SSSD neemt het over met id_provider = ad, ldap_id_mapping = True en use_fully_qualified_names = False: AD-accounts worden opgelost of je nu gebruiker of [email protected] typt.
Aan de sessiekant voegen we pam_mkhomedir.so toe aan de PAM-stack van xRDP: bij de eerste aanmelding krijgt de AD-gebruiker automatisch een home onder /home/. Voor de PoC-scope blijft de Linux-autorisatie ruim (access_provider = permit); de functionele filtering blijft aan Parallels RAS, zoals het hoort. In productie zet je dit strakker.
xRDP en de XFCE-sessie
Wat ons deed zweten was noch AD, noch PAM, noch Xorg: het was de bureaubladkeuze. Standaard startte startwm.sh Cinnamon, dat op het externe pad meteen afsloot. De gevalideerde oplossing: XFCE alleen forceren in de xRDP-sessies van de testgebruiker, via XRDP_SESSION in zijn ~/.profile. De lokale Cinnamon-sessie blijft ongemoeid.
⚠️ Experimentele proof of concept
Om het HTML5-pad eindelijk iets te laten tonen, moesten we xRDP op security_layer=rdp zetten. Dat is een experimentele omweg, geen productie-instelling: het schakelt de moderne TLS-onderhandeling aan de xRDP-kant uit. De native RAS-client werkt daarentegen prima met negotiate/TLS. Alleen met volle kennis van zaken gebruiken.
De registratie in RAS 22 — en de befaamde „Windows 10“
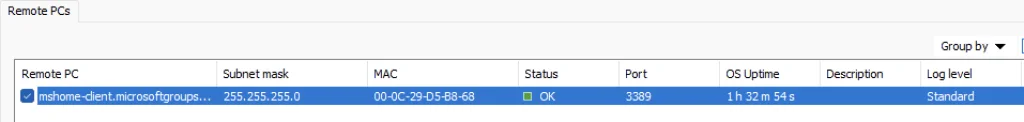
Aan de RAS Console-kant is de handeling standaard: een Remote PC-object aanmaken, de Linux-machine en poort 3389 invullen, wachten op de PC Agent-ontdekking, de status OK controleren en de resource publiceren naar een AD-groep.
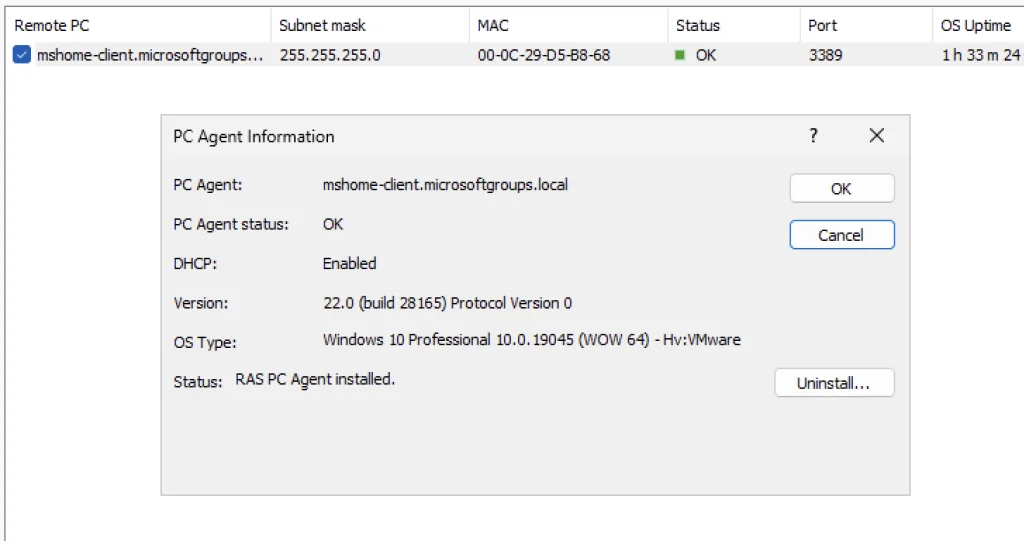
En hier de meest sprekende knipoog van de PoC: de console toont PC Agent OK, Version 22.0 (build 28165)… en OS Type: Windows 10 Professional. Waarom? Omdat dat veld overgenomen is uit de opgenomen registratie en door de agent wordt afgespeeld. Het beschrijft de opname, niet de echte machine, die wel degelijk een Linux Mint 22.3 is. De beste visuele herinnering dat we hier naar een lab-replay kijken, niet naar een native Linux-agent.
De tests en hun resultaten
We testten de native client en HTML5 met verschillende combinaties. Hier het eerlijke resultaat, zonder opsmuk:
| Client | xRDP-beveiliging | Bureaublad | Resultaat |
|---|---|---|---|
| Native RAS | negotiate / TLS | XFCE | ✅ Volledige sessie (AD + bureaublad) |
| HTML5 | security_layer=rdp | XFCE | ✅ Werkt (bevestigd) |
| HTML5 | negotiate / TLS | XFCE | ⚠️ Loopt vast na TLS (geen sesman) |
Met andere woorden: de native client opent zonder bochten een volledige sessie. HTML5 toont alleen iets in een precieze, experimentele combinatie (security_layer=rdp + XFCE). Met standaard TLS-beveiliging bouwt de HTML5-sessie wel TLS op, maar bereikt ze nooit xrdp-sesman.
De demo: het RAS-portaal en de gepubliceerde Linux-resource
In het RAS-portaal (HTML5) verschijnt de resource „Linux Xfce“ naast de Windows-resources. We starten ze en het Linux-bureaublad verschijnt in de browser — inclusief Thunar-bestandsbeheerder, om te bewijzen dat het echt een Linux-bestandssysteem is.
Grenzen en HTML5-compatibiliteit: wat te onderscheiden
Laten we duidelijk zijn over HTML5, want twee verschillende problemen overlappen en mogen niet worden verward.
1) Een uitrolfout aan de gateway-kant. De HTML5 Gateway-logs tonen ENOENT-fouten op webresources van het portaal (www/desktop/deps.js, ontbrekende assets). Dat is een echte frontend-fout van de gateway, los van Linux — die verdient een schone reparatie/herinstallatie van het HTML5 Gateway-component, bij gelijke RAS-versie.
2) De RDP-onderhandeling na de TLS naar de Linux-xRDP. Zelfs met een gezonde gateway loopt het pad HTML5 → Linux-xRDP vast na de TLS-handshake in „negotiate“-beveiliging: xRDP ontvangt nooit de verwachte PDU en maakt geen sessie. De native client gaat er wel doorheen. Daarom is de HTML5-PoC alleen gevalideerd met security_layer=rdp + XFCE, en gepresenteerd als experimenteel.
De Parallels-documentatie garandeert het pad „Remote PC Linux/xRDP“ via het HTML5-portaal niet, en het forum beschrijft het als een niet-officieel ondersteund gebruik. Onze waarnemingen passen bij die realiteit: native werkt, HTML5 gedeeltelijk.
Reproduceren: de code staat op GitHub (zonder de payloads)
We publiceren de agent, de systemd-unit, de setup-gids en een capture-gids op GitHub. Onze opgenomen frames publiceren we echter niet: ze zijn specifiek voor onze farm en onze machines. De repo blokkeert zelfs elke commit van *.hex, *.pcap of *.bin.
Om de agent zelf te draaien, moet je je eigen frames opnemen, op een machine en een farm die je beheert, tijdens een geautoriseerde Remote PC-inschrijving: de UDP-ontdekking en de TCP-registratie opnemen, magic/opcode/lengte controleren, de twee .hex-bestanden extraheren. De volledige methode staat in de repo.
➜ GitHub-repository: RASInsider/ras-linux-remote-pc-agent
Om te onthouden
- de registratie is specifiek voor onze farm: een andere farm vereist een nieuwe geautoriseerde opname;
- de opgenomen frames zijn geen officieel gedocumenteerd protocol; ze blijven opaak en mogen niet als zodanig worden voorgesteld;
security_layer=rdpis een experimentele omweg, niet als zodanig aan te raden in productie;- het pad Remote PC Linux/xRDP via HTML5 is experimenteel;
- er worden geen gevoelige gegevens — wachtwoord, cookie, privésleutel, zakelijke PCAP — gepubliceerd.
Conclusie: eerlijk over wat het bewijst
Deze PoC toont drie afzonderlijke dingen aan: een Python-agent kan door RAS 22 worden ontdekt en geregistreerd op basis van geautoriseerde opgenomen frames; een aan AD gekoppelde Linux Mint kan domeingebruikers authenticeren en een xRDP/XFCE-sessie openen; en het HTML5-portaal kan die Linux-sessie tonen in een precieze, experimentele combinatie.
Het resterende slot is de compatibiliteit van de HTML5/RAS-TLS-onderhandeling met xRDP — los van de authenticatie en het Linux-bureaublad. Een experimenteel resultaat, als zodanig te presenteren. We delen dit alles openlijk, ook met Parallels, zonder enige officiële ondersteuning van het Remote PC Linux-pad via HTML5 te claimen.
En eerlijk? Een Linux Mint die zich in de RAS-console voordoet als een „Windows 10“ en dan een XFCE-bureaublad serveert aan een AD-gebruiker… dat is precies het soort lab-knutselwerk dat we graag met jullie delen.
Verder lezen
- Parallels RAS 22: wat er echt verandert, getest in het lab
- Raspberry Pi 4 als Parallels RAS 22-client: onze Box64-proof-of-concept
- In de buik van HALB: nee, je wandelt er niet zomaar binnen