⚠️ Preuve de concept expérimentale
Cette preuve de concept est expérimentale. Elle a été réalisée dans un environnement de laboratoire avec Parallels RAS 22. Elle n’est ni officiellement validée, ni certifiée, ni supportée par Parallels.
Vous nous connaissez : dans notre lab, on aime pousser Parallels RAS là où la doc ne va pas. Cette fois, la question était simple à poser et bien plus amusante à résoudre : peut-on faire reconnaître une machine Linux comme Remote PC par Parallels RAS 22 ? Pas un serveur Windows RDS, pas une VDI Windows — une vraie Linux Mint, avec son bureau XFCE.
La réponse courte : oui, avec le client RAS natif, la session s’ouvre, l’utilisateur Active Directory s’authentifie et le bureau XFCE s’affiche. Détail savoureux : dans la console RAS, la machine apparaît même en OS Type : Windows 10 alors qu’elle tourne sous Linux. En HTML5, c’est plus nuancé, et on vous dit exactement où ça coince.
Tout ce qui suit a été fait dans notre ferme de lab, à partir de trames réseau capturées dans notre propre environnement. Rien n’est supporté par Parallels, rien n’est « officiel » — c’est de l’interopérabilité expérimentale, documentée honnêtement.
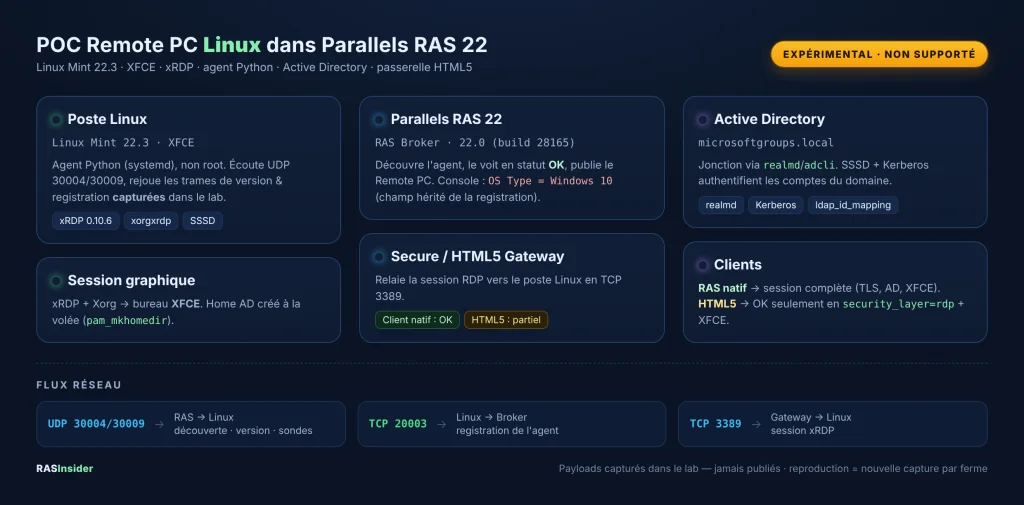
L’architecture en un coup d’œil
Versions et prérequis
Le périmètre testé, sans approximation :
- Parallels RAS 22.0 (build 28165), Protocol Version 0 ;
- Linux Mint 22.3, xRDP 0.10.6.1, bureau XFCE, sur VMware ;
- Active Directory
microsoftgroups.local, jonction viarealmd/adcli, résolution par SSSD ; - ports : UDP 30004/30009 et TCP 20003 (agent/broker), TCP 3389 (session xRDP) ;
- paquets Linux :
xrdp,xorgxrdp,xfce4,sssd,sssd-ad,realmd,adcli,krb5-user,libpam-sss,libnss-sss.
Le rôle de l’agent Python
Le cœur du POC est un petit agent Python, sans privilège root, lancé par systemd. Il ne touche à aucun service RAS, xRDP ou AD — il se contente d’écouter et de répondre comme le ferait un PC Agent Parallels.
Concrètement, il écoute en UDP 30004 et 30009, répond à la découverte du broker avec une trame de version, puis — lorsque le broker en fait la demande — ouvre une connexion TCP 20003 pour envoyer la registration. Ces deux trames ne sont pas inventées : ce sont des octets capturés dans notre lab, rejoués tels quels.
Ce que fait (et ne fait pas) l’agent
- il mémorise automatiquement le premier Remote PC ID présenté par RAS et l’injecte dans la registration ;
- il remplace le
MachineIdcapturé par un nouvel UUID aléatoire — précisément pour éviter toute collision d’identité ; - il laisse intacts tous les autres champs opaques : rien n’est fabriqué ;
- l’envoi de la registration n’a lieu qu’avec l’option explicite
--allow-captured-registration; - il ne redémarre aucun service local et tourne sous un compte non privilégié.
Intégration Active Directory : SSSD, Kerberos, PAM
La VM Linux est jointe au domaine microsoftgroups.local via realmd/adcli. SSSD prend le relais avec id_provider = ad, ldap_id_mapping = True et use_fully_qualified_names = False : les comptes AD sont résolus, qu’on saisisse utilisateur ou [email protected].
Côté session, on ajoute pam_mkhomedir.so à la pile PAM de xRDP : à la première ouverture, l’utilisateur AD obtient automatiquement son dossier personnel sous /home/. Pour le périmètre du POC, l’autorisation Linux reste large (access_provider = permit) ; le filtrage fonctionnel est confié à Parallels RAS, comme il se doit. En production, on resserre.
xRDP et session XFCE
Le point qui nous a fait transpirer n’était ni l’AD, ni PAM, ni Xorg : c’était le choix du bureau. Par défaut, startwm.sh lançait Cinnamon, qui quittait aussitôt dans le chemin distant. La solution validée : forcer XFCE uniquement dans les sessions xRDP de l’utilisateur de test, via XRDP_SESSION dans son ~/.profile. La session locale Cinnamon n’est pas affectée.
⚠️ Preuve de concept expérimentale
Pour que le chemin HTML5 affiche enfin quelque chose, nous avons dû passer xRDP en security_layer=rdp. C’est un contournement expérimental, pas un réglage de production : il désactive la négociation TLS moderne côté xRDP. Le client RAS natif, lui, fonctionne parfaitement en négociation/TLS. À n’utiliser qu’en connaissance de cause.
L’enregistrement dans RAS 22 — et le fameux « Windows 10 »
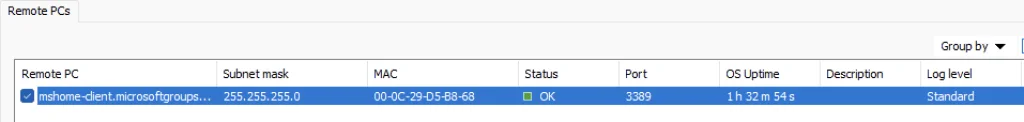
Côté RAS Console, la manipulation est standard : on crée un objet Remote PC, on renseigne la machine Linux et le port 3389, on attend la découverte du PC Agent, on vérifie le statut OK, puis on publie la ressource à un groupe AD.
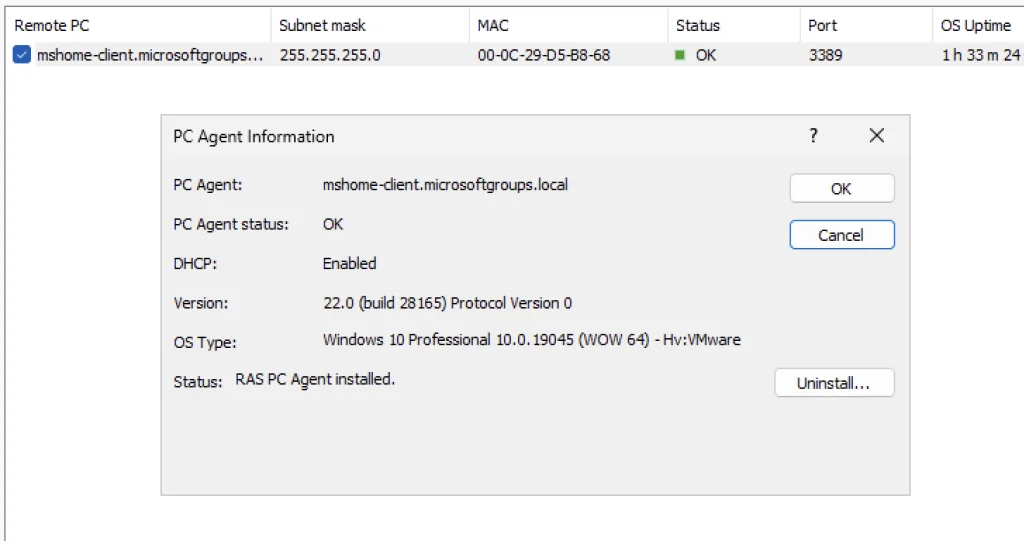
Et voici le clin d’œil le plus parlant du POC : la console affiche PC Agent OK, Version 22.0 (build 28165)… et OS Type : Windows 10 Professional. Pourquoi ? Parce que ce champ est hérité de la registration capturée et rejoué par l’agent. Il décrit la capture, pas la machine réelle, qui est bien une Linux Mint 22.3. C’est le meilleur rappel visuel qu’on est ici dans un rejeu de lab, pas devant un agent Linux natif.
Les tests et leurs résultats
On a testé client natif et HTML5, avec différentes combinaisons. Voici le résultat honnête, sans enjoliver :
| Client | Sécurité xRDP | Bureau | Résultat |
|---|---|---|---|
| RAS natif | négociation / TLS | XFCE | ✅ Session complète (AD + bureau) |
| HTML5 | security_layer=rdp | XFCE | ✅ Fonctionnel (confirmé) |
| HTML5 | négociation / TLS | XFCE | ⚠️ Bloqué après le TLS (pas de sesman) |
Autrement dit : le client natif ouvre une session complète sans contorsion. Le HTML5 ne s’affiche que dans une combinaison précise et expérimentale (security_layer=rdp + XFCE). Avec la sécurité TLS classique, la session HTML5 établit bien le TLS mais ne va jamais jusqu’à xrdp-sesman.
La démo : le portail RAS et la ressource Linux publiée
Dans le portail RAS (HTML5), la ressource « Linux Xfce » apparaît à côté des ressources Windows. On la lance, et le bureau Linux s’affiche dans le navigateur — gestionnaire de fichiers Thunar à l’appui, pour prouver qu’il s’agit bien d’un vrai filesystem Linux.
Limites et compatibilité HTML5 : ce qu’il faut distinguer
Soyons clairs sur le HTML5, car deux problèmes différents se superposent et il ne faut pas les confondre.
1) Un défaut de déploiement côté passerelle. Les logs du HTML5 Gateway montrent des erreurs ENOENT sur des ressources web du portail (www/desktop/deps.js, assets manquants). C’est un défaut réel du frontend de la passerelle, indépendant de Linux — il mérite une réparation/réinstallation propre du composant HTML5 Gateway, à version RAS égale.
2) La négociation RDP post-TLS vers xRDP Linux. Même passerelle saine, le chemin HTML5 → xRDP Linux reste bloqué après le handshake TLS en sécurité « négociation » : xRDP ne reçoit jamais le PDU attendu et ne crée pas la session. Le client natif, lui, passe. C’est pourquoi le POC HTML5 n’est validé qu’en security_layer=rdp + XFCE, et présenté comme expérimental.
La documentation Parallels ne garantit pas le chemin « Remote PC Linux/xRDP » via le portail HTML5, et le forum le décrit comme un usage non officiellement supporté. Nos observations collent à cette réalité : natif fonctionnel, HTML5 partiel.
Reproduire : le code est sur GitHub (sans les payloads)
On publie l’agent, l’unité systemd, le guide de setup et un guide de capture sur GitHub. En revanche, on ne publie pas nos trames capturées : elles sont spécifiques à notre ferme et à nos machines. Le dépôt bloque d’ailleurs tout commit de *.hex, *.pcap ou *.bin.
Pour faire tourner l’agent chez vous, il faut capturer vos propres trames, sur une machine et une ferme que vous administrez, pendant un ajout de Remote PC autorisé : on capture la découverte UDP et la registration TCP, on vérifie magic/opcode/longueur, on extrait les deux fichiers .hex. La méthode complète est dans le dépôt.
➜ Dépôt GitHub : RASInsider/ras-linux-remote-pc-agent
À garder en tête
- la registration est spécifique à notre ferme : une autre ferme exige une nouvelle capture autorisée ;
- les trames capturées ne sont pas un protocole officiellement documenté ; elles restent opaques et ne doivent pas être présentées comme tel ;
security_layer=rdpest un contournement expérimental, à ne pas recommander en production tel quel ;- le chemin Remote PC Linux/xRDP via HTML5 est expérimental ;
- aucune donnée sensible — mot de passe, cookie, clé privée, PCAP métier — n’est publiée.
Conclusion : honnête sur ce que ça prouve
Ce POC démontre trois choses distinctes : un agent Python peut se faire découvrir et enregistrer par RAS 22 à partir de trames capturées autorisées ; une Linux Mint jointe à l’AD authentifie les utilisateurs du domaine et ouvre une session xRDP/XFCE ; et le portail HTML5 peut afficher cette session Linux dans une combinaison précise et expérimentale.
Le verrou restant est la compatibilité de la négociation TLS HTML5/RAS avec xRDP — distincte de l’authentification et du bureau Linux. Résultat expérimental, à présenter comme tel. On partage tout cela ouvertement, y compris avec Parallels, sans revendiquer le moindre support officiel du chemin Remote PC Linux via HTML5.
Et franchement ? Voir une Linux Mint se faire passer pour un « Windows 10 » dans la console RAS, puis servir un bureau XFCE à un utilisateur AD… c’est exactement le genre de bidouille de lab qu’on adore partager avec vous.
Pour aller plus loin
- Parallels RAS 22 : ce qui change vraiment, testé en lab
- Raspberry Pi 4 comme client Parallels RAS 22 : notre preuve de concept Box64
- Dans les entrailles d’un HALB : non, on n’y entre pas comme dans un moulin