⚠️ Experimenteller Proof of Concept
Dieser Proof of Concept ist experimentell. Er wurde in einer Laborumgebung mit Parallels RAS 22 durchgeführt. Er ist weder offiziell validiert noch zertifiziert noch von Parallels unterstützt.
Ihr kennt uns: In unserem Lab treiben wir Parallels RAS gern dorthin, wo die Doku aufhört. Diesmal war die Frage schnell gestellt und viel spannender zu beantworten: Kann eine Linux-Maschine von Parallels RAS 22 als Remote-PC erkannt werden? Kein Windows-RDS-Server, keine Windows-VDI — ein echtes Linux Mint mit XFCE-Desktop.
Kurze Antwort: ja, mit dem nativen RAS-Client — die Sitzung öffnet sich, der Active-Directory-Benutzer meldet sich an und der XFCE-Desktop erscheint. Pikantes Detail: In der RAS-Konsole meldet die Maschine sogar OS Type: Windows 10, obwohl sie unter Linux läuft. Über HTML5 ist es nuancierter, und wir sagen genau, wo es hakt.
Alles Folgende geschah in unserer Labor-Farm, aus Netzwerk-Frames, die in unserer eigenen Umgebung aufgezeichnet wurden. Nichts davon ist von Parallels unterstützt, nichts ist „offiziell“ — es ist experimentelle Interoperabilität, ehrlich dokumentiert.
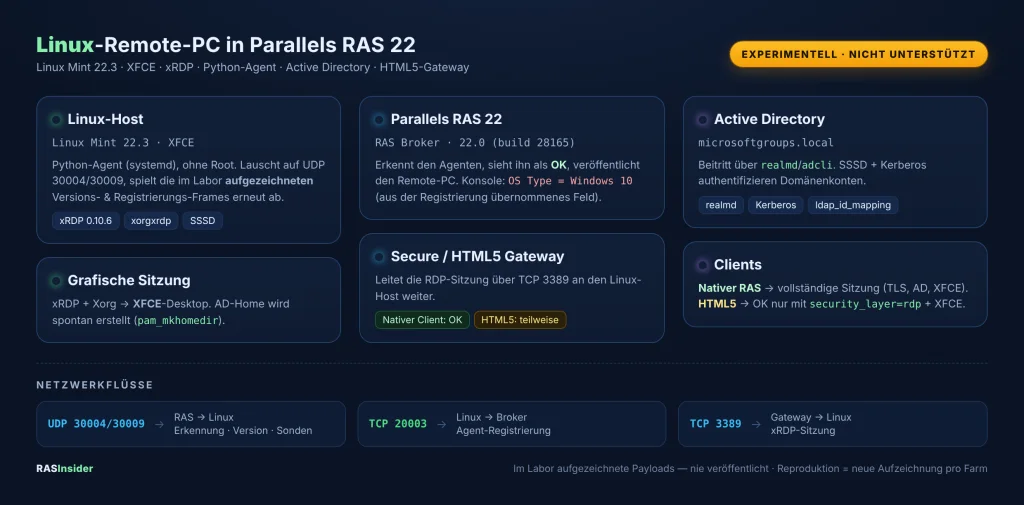
Die Architektur auf einen Blick
Versionen und Voraussetzungen
Der getestete Umfang, ohne Ungefähr:
- Parallels RAS 22.0 (Build 28165), Protocol Version 0;
- Linux Mint 22.3, xRDP 0.10.6.1, XFCE-Desktop, auf VMware;
- Active Directory
microsoftgroups.local, Beitritt überrealmd/adcli, Auflösung durch SSSD; - Ports: UDP 30004/30009 und TCP 20003 (Agent/Broker), TCP 3389 (xRDP-Sitzung);
- Linux-Pakete:
xrdp,xorgxrdp,xfce4,sssd,sssd-ad,realmd,adcli,krb5-user,libpam-sss,libnss-sss.
Die Rolle des Python-Agenten
Das Herzstück des PoC ist ein kleiner Python-Agent ohne Root-Rechte, gestartet von systemd. Er rührt keinen RAS-, xRDP- oder AD-Dienst an — er lauscht und antwortet nur so, wie es ein Parallels PC Agent täte.
Konkret lauscht er auf UDP 30004 und 30009, beantwortet die Erkennung des Brokers mit einem Versions-Frame und öffnet dann — auf Anforderung des Brokers — eine TCP-20003-Verbindung, um die Registrierung zu senden. Diese beiden Frames sind nicht erfunden: Es sind in unserem Labor aufgezeichnete Bytes, unverändert wiedergegeben.
Was der Agent tut (und was nicht)
- er merkt sich automatisch die erste von RAS präsentierte Remote-PC-ID und fügt sie in die Registrierung ein;
- er ersetzt die aufgezeichnete
MachineIddurch eine neue zufällige UUID — gerade um jede Identitätskollision zu vermeiden; - er lässt alle anderen opaken Felder unberührt: nichts wird erfunden;
- die Registrierung wird nur mit der expliziten Option
--allow-captured-registrationgesendet; - er startet keinen lokalen Dienst neu und läuft unter einem nicht privilegierten Konto.
Active-Directory-Integration: SSSD, Kerberos, PAM
Die Linux-VM tritt microsoftgroups.local über realmd/adcli bei. SSSD übernimmt mit id_provider = ad, ldap_id_mapping = True und use_fully_qualified_names = False: AD-Konten werden aufgelöst, egal ob man benutzer oder [email protected] eingibt.
Auf der Sitzungsseite fügen wir pam_mkhomedir.so zum PAM-Stack von xRDP hinzu: Beim ersten Anmelden erhält der AD-Benutzer automatisch ein Home unter /home/. Für den PoC-Umfang bleibt die Linux-Autorisierung weit (access_provider = permit); die funktionale Filterung bleibt Parallels RAS überlassen, wie es sein soll. In der Produktion zieht man das enger.
xRDP und die XFCE-Sitzung
Was uns ins Schwitzen brachte, war weder AD noch PAM noch Xorg, sondern die Desktop-Wahl. Standardmäßig startete startwm.sh Cinnamon, das auf dem Remote-Pfad sofort beendet wurde. Die validierte Lösung: XFCE nur in den xRDP-Sitzungen des Testbenutzers erzwingen, über XRDP_SESSION in dessen ~/.profile. Die lokale Cinnamon-Sitzung bleibt unberührt.
⚠️ Experimenteller Proof of Concept
Damit der HTML5-Pfad endlich etwas anzeigte, mussten wir xRDP auf security_layer=rdp umstellen. Das ist eine experimentelle Notlösung, keine Produktionseinstellung: Sie deaktiviert die moderne TLS-Aushandlung auf der xRDP-Seite. Der native RAS-Client dagegen funktioniert einwandfrei mit negotiate/TLS. Nur mit vollem Bewusstsein verwenden.
Die Registrierung in RAS 22 — und das berühmte „Windows 10“
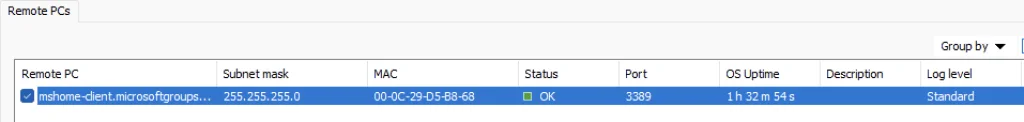
In der RAS-Konsole ist der Ablauf Standard: ein Remote-PC-Objekt anlegen, die Linux-Maschine und Port 3389 eintragen, auf die PC-Agent-Erkennung warten, den Status OK prüfen und die Ressource an eine AD-Gruppe veröffentlichen.
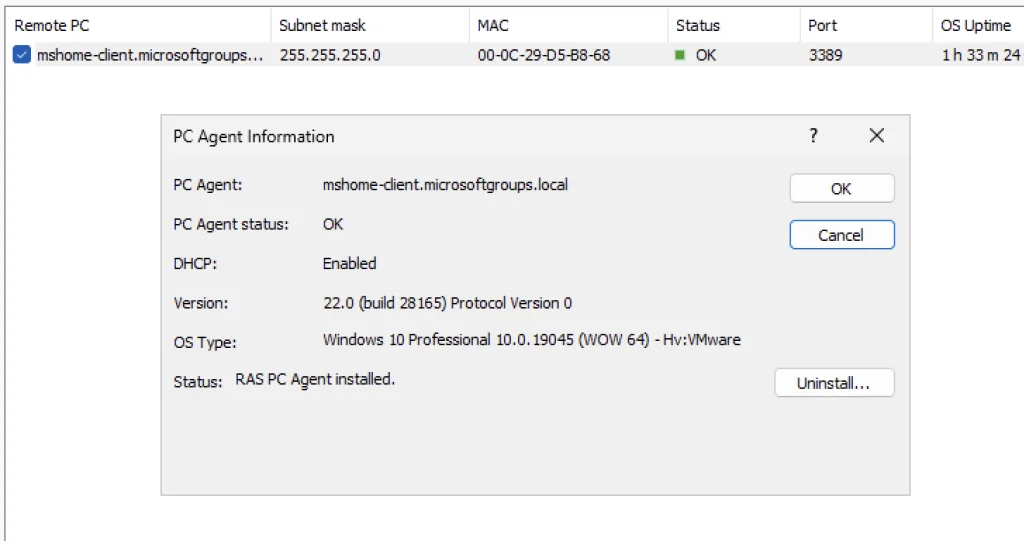
Und hier der sprechendste Augenzwinkerer des PoC: Die Konsole zeigt PC Agent OK, Version 22.0 (Build 28165)… und OS Type: Windows 10 Professional. Warum? Weil dieses Feld aus der aufgezeichneten Registrierung übernommen und vom Agenten wiedergegeben wird. Es beschreibt die Aufzeichnung, nicht die echte Maschine, die sehr wohl ein Linux Mint 22.3 ist. Die beste visuelle Erinnerung daran, dass wir hier eine Labor-Wiedergabe vor uns haben, keinen nativen Linux-Agenten.
Die Tests und ihre Ergebnisse
Wir haben nativen Client und HTML5 in mehreren Kombinationen getestet. Hier das ehrliche Ergebnis, ohne Schönfärberei:
| Client | xRDP-Sicherheit | Desktop | Ergebnis |
|---|---|---|---|
| Nativer RAS | negotiate / TLS | XFCE | ✅ Vollständige Sitzung (AD + Desktop) |
| HTML5 | security_layer=rdp | XFCE | ✅ Funktioniert (bestätigt) |
| HTML5 | negotiate / TLS | XFCE | ⚠️ Hängt nach TLS (kein sesman) |
Mit anderen Worten: Der native Client öffnet ohne Verrenkungen eine vollständige Sitzung. HTML5 zeigt nur in einer präzisen, experimentellen Kombination etwas an (security_layer=rdp + XFCE). Mit Standard-TLS-Sicherheit baut die HTML5-Sitzung zwar TLS auf, erreicht aber nie xrdp-sesman.
Die Demo: das RAS-Portal und die veröffentlichte Linux-Ressource
Im RAS-Portal (HTML5) erscheint die Ressource „Linux Xfce“ neben den Windows-Ressourcen. Wir starten sie, und der Linux-Desktop erscheint im Browser — samt Thunar-Dateimanager, um zu beweisen, dass es sich wirklich um ein Linux-Dateisystem handelt.
Grenzen und HTML5-Kompatibilität: was zu unterscheiden ist
Seien wir klar beim HTML5, denn zwei verschiedene Probleme überlagern sich und dürfen nicht verwechselt werden.
1) Ein Bereitstellungsfehler auf der Gateway-Seite. Die HTML5-Gateway-Logs zeigen ENOENT-Fehler bei Portal-Webressourcen (www/desktop/deps.js, fehlende Assets). Das ist ein echter Frontend-Fehler des Gateways, unabhängig von Linux — er verdient eine saubere Reparatur/Neuinstallation der HTML5-Gateway-Komponente bei gleicher RAS-Version.
2) Die RDP-Aushandlung nach dem TLS zum Linux-xRDP. Selbst bei gesundem Gateway hängt der Pfad HTML5 → Linux-xRDP nach dem TLS-Handshake in der „negotiate“-Sicherheit: xRDP erhält nie das erwartete PDU und erstellt keine Sitzung. Der native Client dagegen kommt durch. Deshalb ist der HTML5-PoC nur mit security_layer=rdp + XFCE validiert und wird als experimentell dargestellt.
Die Parallels-Dokumentation garantiert den Pfad „Remote PC Linux/xRDP“ über das HTML5-Portal nicht, und das Forum beschreibt ihn als inoffiziell unterstützte Nutzung. Unsere Beobachtungen passen zu dieser Realität: nativ funktioniert, HTML5 teilweise.
Nachbauen: Der Code ist auf GitHub (ohne die Payloads)
Wir veröffentlichen den Agenten, die systemd-Unit, das Setup-Handbuch und ein Capture-Handbuch auf GitHub. Unsere aufgezeichneten Frames veröffentlichen wir jedoch nicht: Sie sind spezifisch für unsere Farm und unsere Maschinen. Das Repo blockiert sogar jeden Commit von *.hex, *.pcap oder *.bin.
Um den Agenten selbst zu betreiben, müssen Sie Ihre eigenen Frames aufzeichnen, auf einer Maschine und einer Farm, die Sie verwalten, während einer autorisierten Remote-PC-Aufnahme: UDP-Erkennung und TCP-Registrierung aufzeichnen, Magic/Opcode/Länge prüfen, die beiden .hex-Dateien extrahieren. Die vollständige Methode steht im Repo.
➜ GitHub-Repository: RASInsider/ras-linux-remote-pc-agent
Im Hinterkopf behalten
- die Registrierung ist spezifisch für unsere Farm: eine andere Farm erfordert eine neue autorisierte Aufzeichnung;
- die aufgezeichneten Frames sind kein offiziell dokumentiertes Protokoll; sie bleiben opak und dürfen nicht als solches dargestellt werden;
security_layer=rdpist eine experimentelle Notlösung, die so nicht für die Produktion empfohlen werden darf;- der Pfad Remote PC Linux/xRDP über HTML5 ist experimentell;
- keine sensiblen Daten — Passwort, Cookie, privater Schlüssel, geschäftlicher PCAP — werden veröffentlicht.
Fazit: ehrlich über das, was es beweist
Dieser PoC zeigt drei verschiedene Dinge: Ein Python-Agent kann von RAS 22 aus autorisierten aufgezeichneten Frames erkannt und registriert werden; ein an AD angebundenes Linux Mint kann Domänenbenutzer authentifizieren und eine xRDP/XFCE-Sitzung öffnen; und das HTML5-Portal kann diese Linux-Sitzung in einer präzisen, experimentellen Kombination anzeigen.
Die verbleibende Hürde ist die Kompatibilität der HTML5/RAS-TLS-Aushandlung mit xRDP — getrennt von Authentifizierung und Linux-Desktop. Ein experimentelles Ergebnis, das als solches darzustellen ist. Wir teilen all dies offen, auch mit Parallels, ohne jeglichen offiziellen Support des Remote-PC-Linux-Pfads über HTML5 zu behaupten.
Und ehrlich? Ein Linux Mint, das sich in der RAS-Konsole als „Windows 10“ ausgibt und dann einem AD-Benutzer einen XFCE-Desktop serviert… genau die Art von Labor-Bastelei, die wir gern mit euch teilen.
Mehr dazu
- Parallels RAS 22: Was sich wirklich ändert – im Lab getestet
- Raspberry Pi 4 als Parallels-RAS-22-Client: unser Box64-Proof-of-Concept
- Inside HALB: Nein, man spaziert nicht einfach hinein