⚠️ Prueba de concepto experimental
Esta prueba de concepto es experimental. Se realizó en un entorno de laboratorio con Parallels RAS 22. No está validada, ni certificada, ni soportada oficialmente por Parallels.
Ya nos conocéis: en nuestro laboratorio nos gusta llevar Parallels RAS adonde la documentación no llega. Esta vez la pregunta era fácil de plantear y mucho más divertida de resolver: ¿puede una máquina Linux ser reconocida como Remote PC por Parallels RAS 22? No un servidor Windows RDS, no una VDI Windows: un Linux Mint de verdad, con su escritorio XFCE.
Respuesta corta: sí, con el cliente RAS nativo — la sesión se abre, el usuario de Active Directory se autentica y aparece el escritorio XFCE. Detalle sabroso: en la consola RAS la máquina incluso indica OS Type: Windows 10 aunque corre Linux. Por HTML5 es más matizado, y os decimos exactamente dónde se atasca.
Todo lo que sigue se hizo en nuestra granja de laboratorio, a partir de tramas de red capturadas en nuestro propio entorno. Nada de esto es compatible con Parallels, nada es «oficial»: es interoperabilidad experimental, documentada con honestidad.
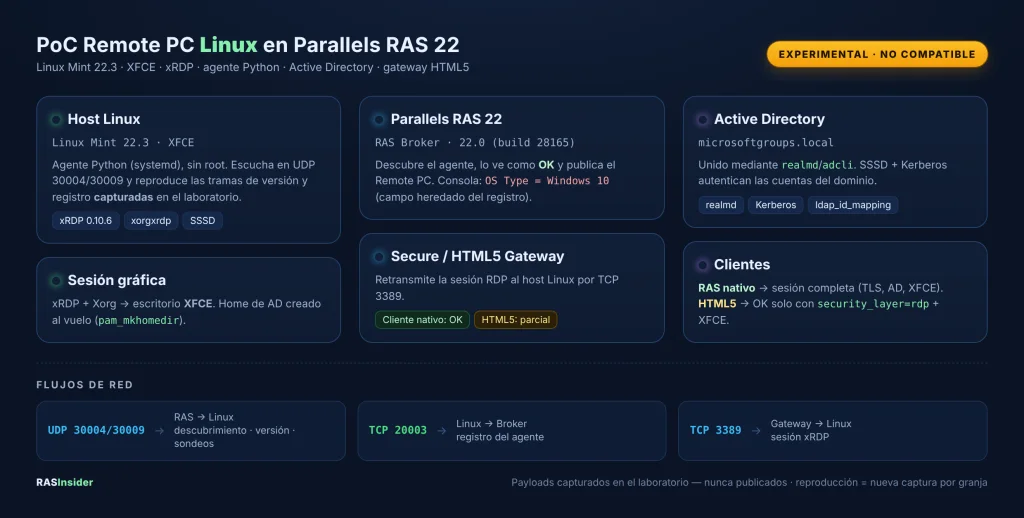
La arquitectura de un vistazo
Versiones y requisitos
El alcance probado, sin aproximaciones:
- Parallels RAS 22.0 (build 28165), Protocol Version 0;
- Linux Mint 22.3, xRDP 0.10.6.1, escritorio XFCE, sobre VMware;
- Active Directory
microsoftgroups.local, unión medianterealmd/adcli, resolución por SSSD; - puertos: UDP 30004/30009 y TCP 20003 (agente/broker), TCP 3389 (sesión xRDP);
- paquetes Linux:
xrdp,xorgxrdp,xfce4,sssd,sssd-ad,realmd,adcli,krb5-user,libpam-sss,libnss-sss.
El papel del agente Python
El núcleo de la POC es un pequeño agente Python, sin privilegios de root, lanzado por systemd. No toca ningún servicio RAS, xRDP o AD: solo escucha y responde como lo haría un PC Agent de Parallels.
En concreto, escucha en UDP 30004 y 30009, responde al descubrimiento del broker con una trama de versión y luego —cuando el broker lo solicita— abre una conexión TCP 20003 para enviar el registro. Esas dos tramas no están inventadas: son bytes capturados en nuestro laboratorio, reproducidos tal cual.
Lo que hace (y no hace) el agente
- memoriza automáticamente el primer Remote PC ID que presenta RAS y lo inyecta en el registro;
- reemplaza el
MachineIdcapturado por un nuevo UUID aleatorio — precisamente para evitar cualquier colisión de identidad; - deja intactos todos los demás campos opacos: nada se fabrica;
- el registro solo se envía con la opción explícita
--allow-captured-registration; - no reinicia ningún servicio local y se ejecuta con una cuenta sin privilegios.
Integración con Active Directory: SSSD, Kerberos, PAM
La VM Linux se une a microsoftgroups.local mediante realmd/adcli. SSSD toma el relevo con id_provider = ad, ldap_id_mapping = True y use_fully_qualified_names = False: las cuentas de AD se resuelven tanto si se escribe usuario como [email protected].
En el lado de la sesión, añadimos pam_mkhomedir.so a la pila PAM de xRDP: en el primer inicio, el usuario de AD obtiene automáticamente su carpeta personal en /home/. Para el alcance de la POC, la autorización Linux se mantiene amplia (access_provider = permit); el filtrado funcional se deja a Parallels RAS, como debe ser. En producción, se ajusta más.
xRDP y la sesión XFCE
Lo que nos hizo sudar no fue ni AD, ni PAM, ni Xorg: fue la elección del escritorio. Por defecto, startwm.sh lanzaba Cinnamon, que se cerraba de inmediato en la ruta remota. La solución validada: forzar XFCE solo en las sesiones xRDP del usuario de prueba, mediante XRDP_SESSION en su ~/.profile. La sesión local Cinnamon no se ve afectada.
⚠️ Prueba de concepto experimental
Para que la ruta HTML5 mostrara por fin algo, tuvimos que pasar xRDP a security_layer=rdp. Es un rodeo experimental, no un ajuste de producción: desactiva la negociación TLS moderna en el lado xRDP. El cliente RAS nativo, en cambio, funciona perfectamente con negotiate/TLS. Usar solo con pleno conocimiento.
El registro en RAS 22 — y el famoso «Windows 10»
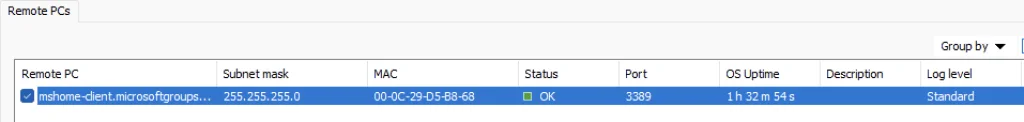
En la consola RAS la operación es estándar: crear un objeto Remote PC, indicar la máquina Linux y el puerto 3389, esperar el descubrimiento del PC Agent, verificar el estado OK y publicar el recurso a un grupo de AD.
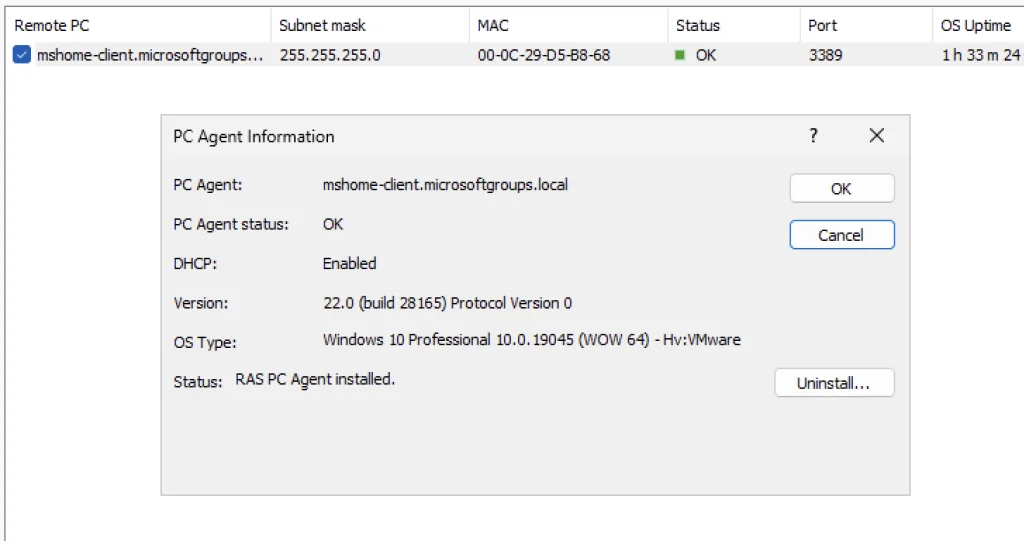
Y aquí el guiño más elocuente de la POC: la consola muestra PC Agent OK, Version 22.0 (build 28165)… y OS Type: Windows 10 Professional. ¿Por qué? Porque ese campo se hereda del registro capturado y lo reproduce el agente. Describe la captura, no la máquina real, que es bien un Linux Mint 22.3. Es el mejor recordatorio visual de que estamos ante una reproducción de laboratorio, no ante un agente Linux nativo.
Las pruebas y sus resultados
Probamos el cliente nativo y el HTML5 con varias combinaciones. Este es el resultado honesto, sin adornos:
| Cliente | Seguridad xRDP | Escritorio | Resultado |
|---|---|---|---|
| RAS nativo | negotiate / TLS | XFCE | ✅ Sesión completa (AD + escritorio) |
| HTML5 | security_layer=rdp | XFCE | ✅ Funcional (confirmado) |
| HTML5 | negotiate / TLS | XFCE | ⚠️ Bloqueado tras el TLS (sin sesman) |
Dicho de otro modo: el cliente nativo abre una sesión completa sin contorsiones. El HTML5 solo se muestra en una combinación precisa y experimental (security_layer=rdp + XFCE). Con la seguridad TLS clásica, la sesión HTML5 establece el TLS pero nunca llega a xrdp-sesman.
La demo: el portal RAS y el recurso Linux publicado
En el portal RAS (HTML5), el recurso «Linux Xfce» aparece junto a los de Windows. Lo lanzamos y el escritorio Linux aparece en el navegador — con el gestor de archivos Thunar incluido, para probar que se trata de un verdadero sistema de archivos Linux.
Límites y compatibilidad HTML5: qué distinguir
Seamos claros sobre el HTML5, porque dos problemas distintos se superponen y no hay que confundirlos.
1) Un defecto de despliegue en el lado del gateway. Los logs del HTML5 Gateway muestran errores ENOENT en recursos web del portal (www/desktop/deps.js, assets ausentes). Es un defecto real del frontend del gateway, independiente de Linux — merece una reparación/reinstalación limpia del componente HTML5 Gateway, a igual versión de RAS.
2) La negociación RDP posterior al TLS hacia el xRDP Linux. Incluso con un gateway sano, la ruta HTML5 → xRDP Linux se bloquea tras el handshake TLS en seguridad «negotiate»: xRDP nunca recibe el PDU esperado y no crea sesión. El cliente nativo, en cambio, pasa. Por eso la POC HTML5 solo está validada con security_layer=rdp + XFCE, y se presenta como experimental.
La documentación de Parallels no garantiza la ruta «Remote PC Linux/xRDP» por el portal HTML5, y el foro la describe como un uso no soportado oficialmente. Nuestras observaciones encajan con esa realidad: nativo funcional, HTML5 parcial.
Reproducir: el código está en GitHub (sin los payloads)
Publicamos el agente, la unidad systemd, la guía de instalación y una guía de captura en GitHub. En cambio, no publicamos nuestras tramas capturadas: son específicas de nuestra granja y nuestras máquinas. El repositorio incluso bloquea cualquier commit de *.hex, *.pcap o *.bin.
Para ejecutar el agente en vuestra casa, hay que capturar vuestras propias tramas, en una máquina y una granja que administréis, durante un alta de Remote PC autorizada: capturar el descubrimiento UDP y el registro TCP, verificar magic/opcode/longitud, extraer los dos archivos .hex. El método completo está en el repositorio.
➜ Repositorio GitHub: RASInsider/ras-linux-remote-pc-agent
A tener en cuenta
- el registro es específico de nuestra granja: otra granja exige una nueva captura autorizada;
- las tramas capturadas no son un protocolo documentado oficialmente; permanecen opacas y no deben presentarse como tal;
security_layer=rdpes un rodeo experimental, a no recomendar tal cual en producción;- la ruta Remote PC Linux/xRDP por HTML5 es experimental;
- no se publica ningún dato sensible — contraseña, cookie, clave privada, PCAP de negocio.
Conclusión: honestos sobre lo que demuestra
Esta POC demuestra tres cosas distintas: un agente Python puede ser descubierto y registrado por RAS 22 a partir de tramas capturadas autorizadas; un Linux Mint unido a AD puede autenticar a los usuarios del dominio y abrir una sesión xRDP/XFCE; y el portal HTML5 puede mostrar esa sesión Linux en una combinación precisa y experimental.
El candado restante es la compatibilidad de la negociación TLS HTML5/RAS con xRDP — distinta de la autenticación y del escritorio Linux. Un resultado experimental, a presentar como tal. Compartimos todo esto abiertamente, también con Parallels, sin reivindicar ningún soporte oficial de la ruta Remote PC Linux por HTML5.
¿Y sinceramente? Ver un Linux Mint hacerse pasar por un «Windows 10» en la consola RAS y luego servir un escritorio XFCE a un usuario de AD… es exactamente el tipo de montaje de laboratorio que nos encanta compartir con vosotros.
Para ir más lejos
- Parallels RAS 22: lo que realmente cambia, probado en laboratorio
- Raspberry Pi 4 como cliente de Parallels RAS 22: nuestra prueba de concepto con Box64
- Dentro de HALB: no, no se entra como en un molino