Eerst het goede nieuws: een goed geïnstalleerde Parallels RAS-farm haalt zonder één TLS-instelling aan te passen al een A- in de SSL Labs-test van Qualys. Dat is al een uitstekende score. We hebben de Secure Gateway van ons RAS 22-lab grondig doorgelicht om te zien wat er voor A+ ontbrak… en het antwoord is één vinkje.
Het vertrekpunt: A- standaard
Onze Secure Gateway publiceert de User Portal met een Let’s Encrypt-certificaat en de standaard TLS-instellingen van de farm. Resultaat van de eerste test:
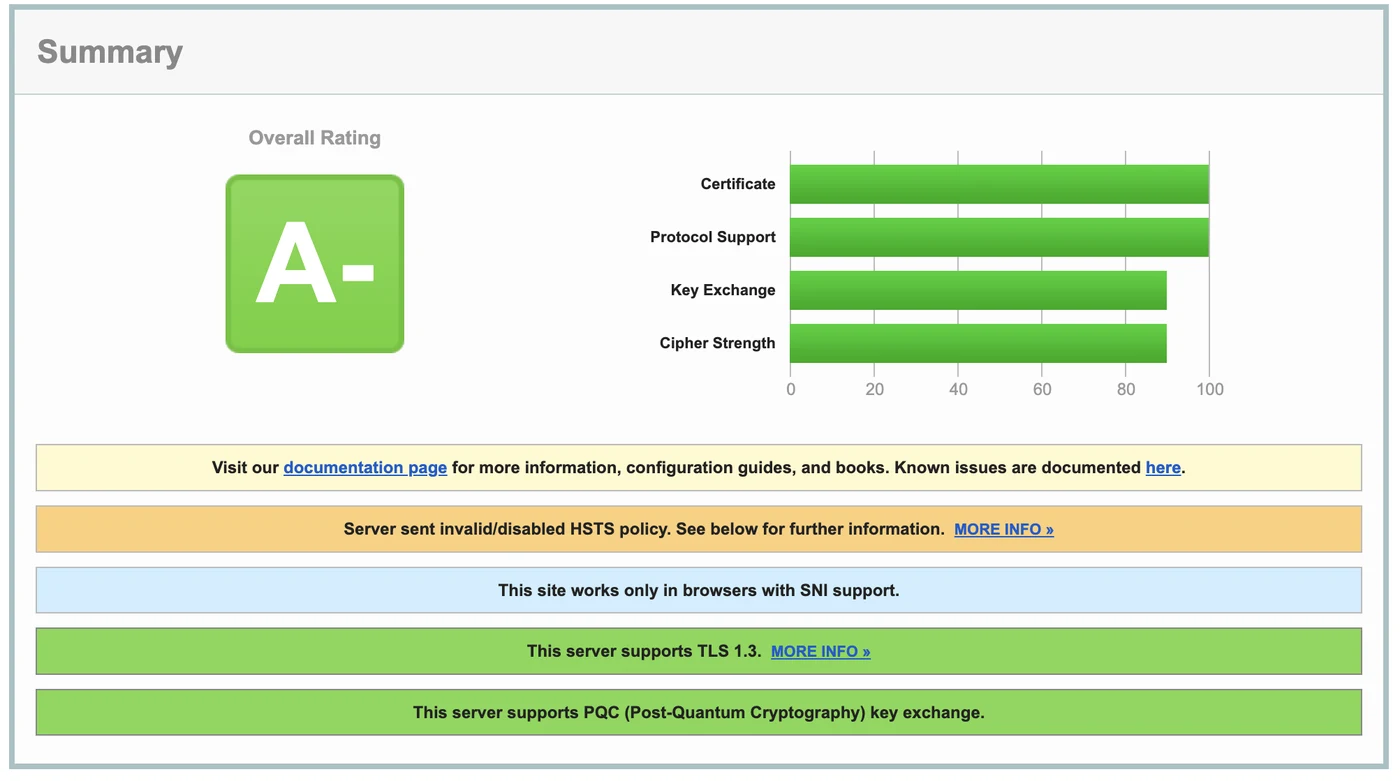
- Certificaat en protocollen op 100%: alleen TLS 1.2 en TLS 1.3 worden geaccepteerd.
- TLS 1.3 ondersteund, met sterke cipher suites (niveau „High” in RAS).
- Post-kwantum sleuteluitwisseling (PQC): de gateway accepteert de hybride uitwisseling X25519 + ML-KEM van recente browsers.
- Eén waarschuwing: „Server sent invalid/disabled HSTS policy”.
De balken „Key Exchange” en „Cipher Strength” op 90 zijn normaal: zelfs de beste openbare configuraties komen niet hoger. Het enige wat A+ in de weg staat, is HSTS.
Waarom HSTS de score begrenst
HSTS (HTTP Strict Transport Security) is een header die de browser vraagt de site gedurende een bepaalde periode alleen nog via HTTPS te benaderen. Standaard stuurt de Secure Gateway de header wel mee, maar met een duur van nul:
Strict-Transport-Security: max-age=0max-age=0 betekent „HSTS uitgeschakeld”. SSL Labs beschouwt dit daarom als een ongeldig of uitgeschakeld beleid, en geeft A+ alleen aan servers die HSTS minstens zes maanden afdwingen.
HSTS inschakelen in de RAS Console
- Open Farm > Site > Secure Gateways en daarna Site Defaults (of de eigenschappen van een specifieke gateway).
- Op het tabblad SSL/TLS toont de regel „HSTS is off” de huidige status. Klik op Configure….
- Vink Enforce HTTP strict transport security (HSTS) aan en zet Browser cache time op 12 maanden.
- Laat Include subdomains en Preload uitgevinkt (zie hieronder).
- Bevestig en pas de configuratie toe (Apply).
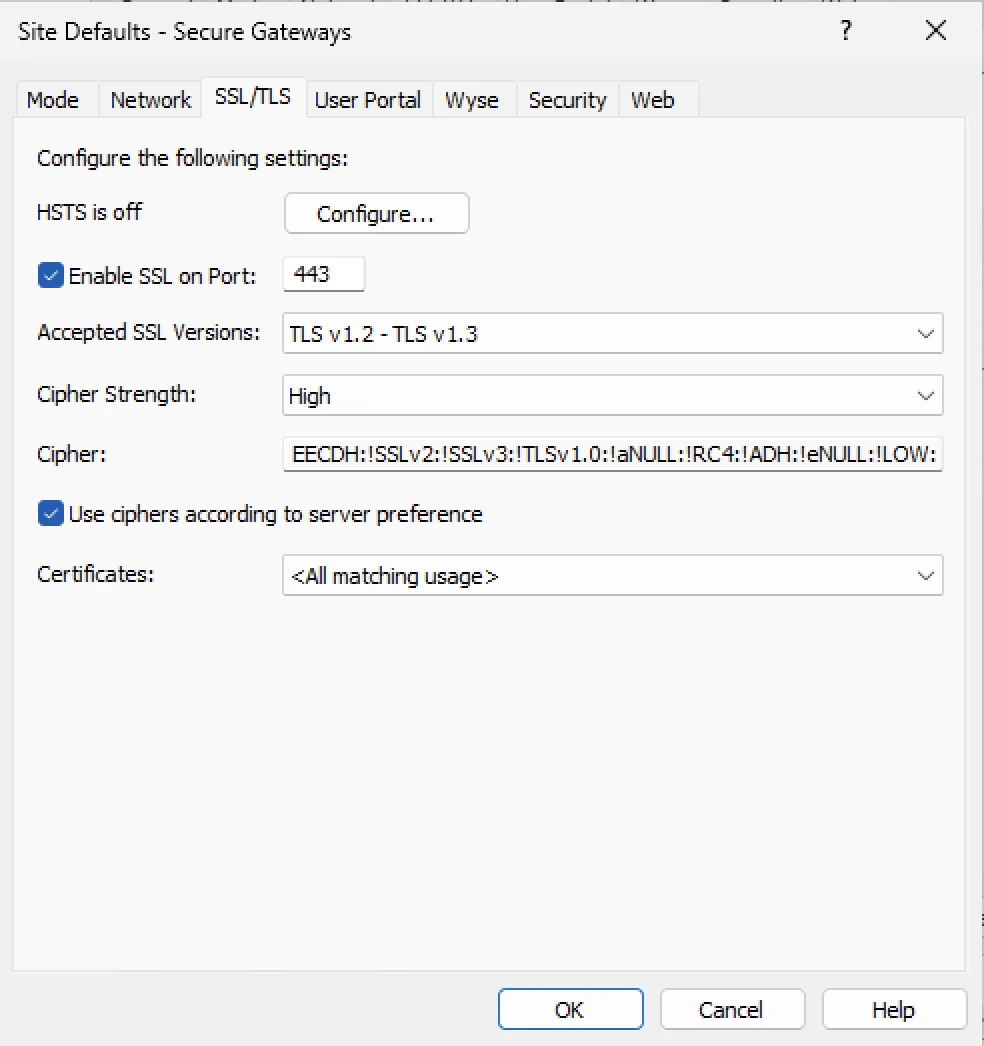
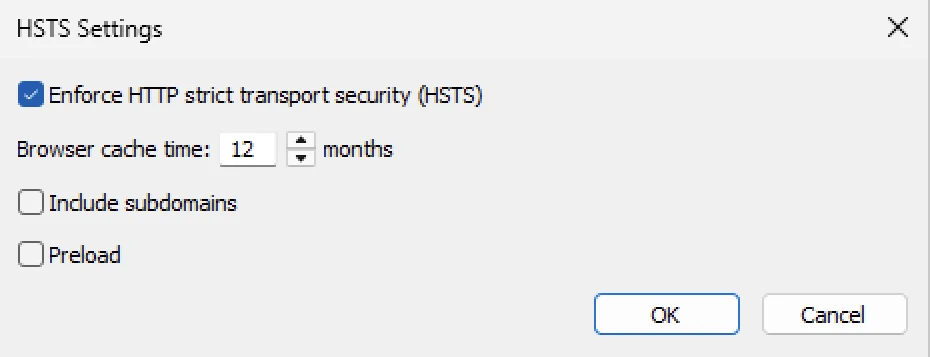
Let op de overerving: als een gateway de standaardinstellingen van de site niet overneemt („Inherit default settings” uitgevinkt), stel je hetzelfde rechtstreeks in bij zijn eigenschappen, tabblad SSL/TLS.
Controleren zonder op SSL Labs te wachten:
curl -s -D - -o /dev/null https://jouw-gateway/userportal/ | grep -i strict-transportHet antwoord moet Strict-Transport-Security: max-age=31536000 tonen, oftewel één jaar.
Het resultaat: A+
Na „Clear cache” in SSL Labs en een nieuwe test:
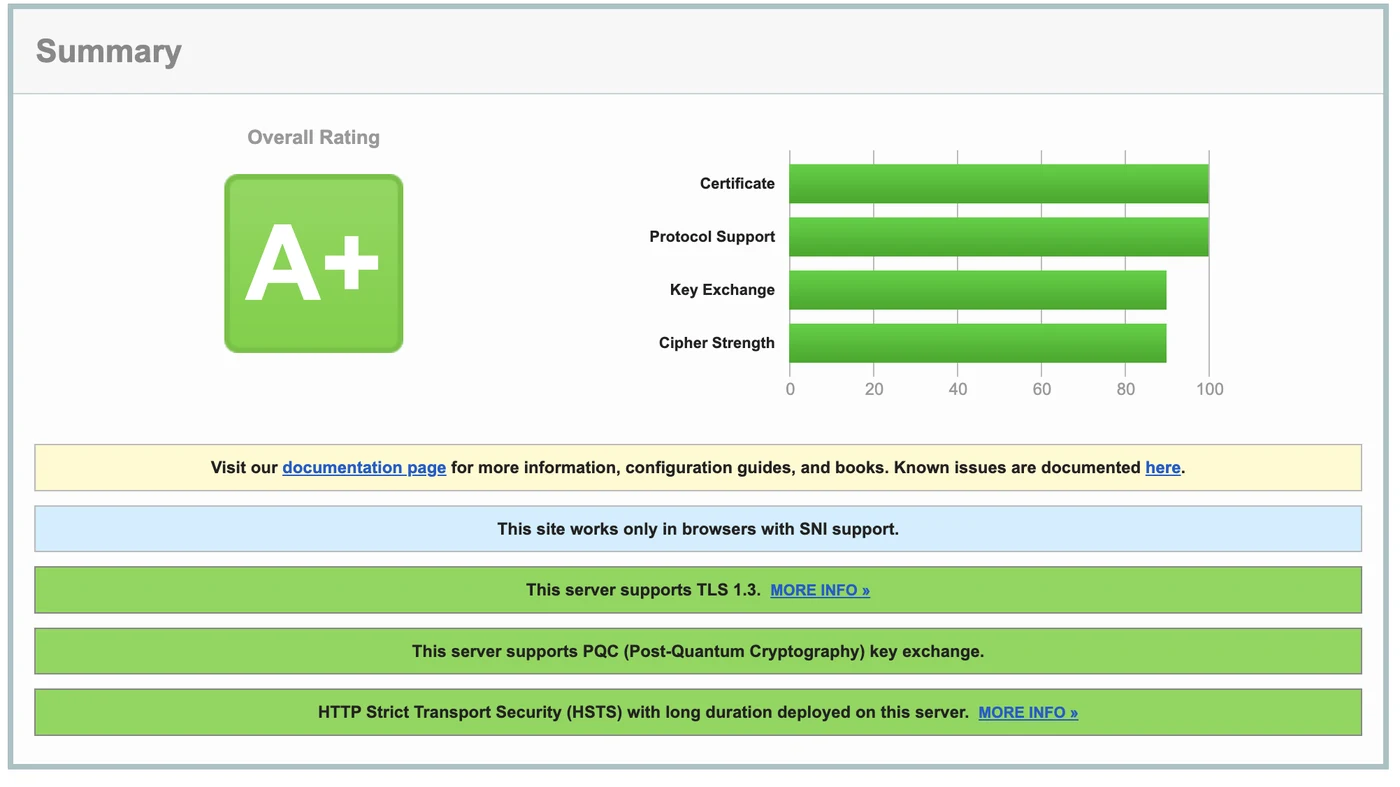
Verder is er niets veranderd: dezelfde protocollen, dezelfde cipher suites, hetzelfde certificaat. SSL Labs bevestigt alleen „HTTP Strict Transport Security (HSTS) with long duration deployed on this server”.
Wat je moet weten voordat je HSTS inschakelt
- Het is een verbintenis: gedurende de hele periode weigeren browsers die de gateway al hebben bezocht elke HTTP-toegang of elk ongeldig certificaat, zonder optie „toch doorgaan”. Zorg ervoor dat de vernieuwing van het certificaat geautomatiseerd is.
- Include subdomains breidt de regel uit naar alle subdomeinen van de gepubliceerde naam. Meestal overbodig voor een gateway, en riskant als andere interne diensten hetzelfde domein delen.
- Preload legt het domein vast in de browsers. Dat is vrijwel onomkeerbaar: alleen voor domeinen die volledig via HTTPS werken, en nooit voor een snelle test.
- Staat er een HALB of reverse proxy vóór de gateway, controleer dan dat die de header ongewijzigd doorgeeft.
Bonus: wat het Let’s Encrypt-certificaat vertelt
We hebben meteen ook het certificaat van onze gateway bekeken:
- RSA 2048-bit-sleutel ondertekend met SHA-256, 90 dagen geldig, één naam (SAN): de openbare naam van de gateway.
- Uitgegeven door de tussenliggende CA YR1, uit de nieuwe Let’s Encrypt-hiërarchie (Root YR). De gateway stuurt ook het certificaat mee dat Root YR verbindt met de oudere ISRG Root X1, zodat zelfs een apparaat dat de nieuwe root nog niet kent de keten valideert.
- Twee ingebouwde Certificate Transparency-bewijzen (SCT’s), vereist door Chrome en Safari.
- Intrekking alleen via een CRL: Let’s Encrypt is in 2025 met OCSP gestopt, dus dat is normaal.
Nog een nuttige gewoonte: een DNS-CAA-record zoals 0 issue "letsencrypt.org" op je domein voorkomt dat een andere CA een certificaat op jouw naam uitgeeft. Staat je DNS bij Cloudflare, dan voegt Cloudflare automatisch zijn eigen CA’s toe zodat zijn certificaten blijven werken.
Samenvatting
- Een Parallels RAS-farm scoort standaard A- op SSL Labs: alleen TLS 1.2/1.3, sterke versleuteling, post-kwantum sleuteluitwisseling.
- Voor A+ is maar één ding nodig: HSTS inschakelen voor minstens zes maanden (12 maanden aanbevolen).
- Laat Include subdomains en Preload uitgevinkt, tenzij je precies weet waarom je ze nodig hebt.
- Automatiseer de vernieuwing van het certificaat: met HSTS heeft een certificaatfout geen knop „doorgaan” meer.
