Zuerst die gute Nachricht: Eine sauber installierte Parallels-RAS-Farm erreicht im SSL-Labs-Test von Qualys bereits ein A-, ohne dass eine einzige TLS-Einstellung angepasst wurde. Das ist schon eine sehr gute Note. Wir haben das Secure Gateway unseres RAS-22-Labors genau unter die Lupe genommen, um herauszufinden, was zum A+ fehlt… und die Antwort ist ein einziges Häkchen.
Ausgangslage: A- ab Werk
Unser Secure Gateway veröffentlicht das User Portal mit einem Let’s-Encrypt-Zertifikat und den Standard-TLS-Einstellungen der Farm. Ergebnis des ersten Tests:
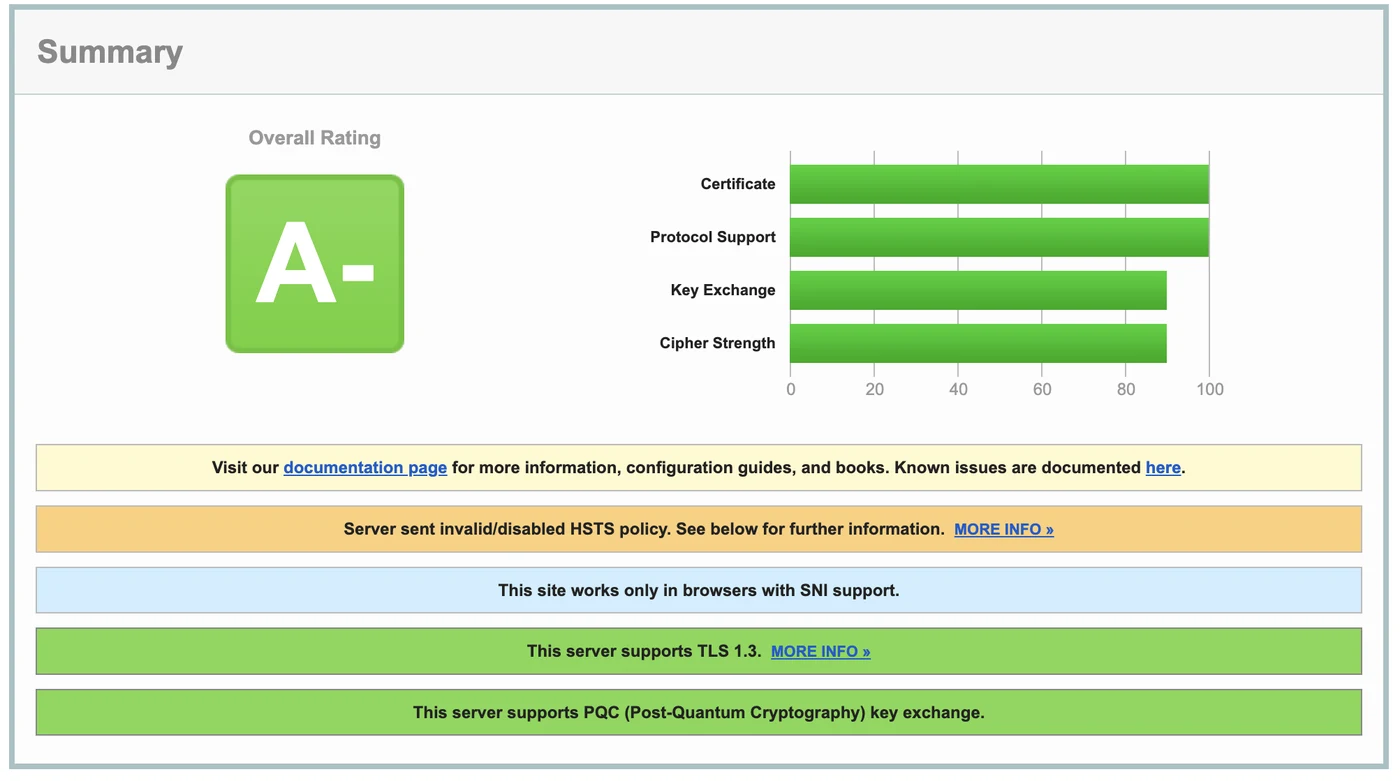
- Zertifikat und Protokolle bei 100 %: Es werden nur TLS 1.2 und TLS 1.3 akzeptiert.
- TLS 1.3 wird unterstützt, mit starken Cipher-Suites (Stufe „High“ in RAS).
- Post-Quanten-Schlüsselaustausch (PQC): Das Gateway akzeptiert den hybriden Austausch X25519 + ML-KEM aktueller Browser.
- Eine einzige Warnung: „Server sent invalid/disabled HSTS policy“.
Die Balken „Key Exchange“ und „Cipher Strength“ bei 90 sind normal: Selbst die besten öffentlichen Konfigurationen kommen nicht darüber hinaus. Das Einzige, was das A+ verhindert, ist HSTS.
Warum HSTS die Note begrenzt
HSTS (HTTP Strict Transport Security) ist ein Header, der den Browser anweist, die Website für einen bestimmten Zeitraum nur noch über HTTPS aufzurufen. Standardmäßig sendet das Secure Gateway diesen Header zwar, aber mit einer Dauer von null:
Strict-Transport-Security: max-age=0max-age=0 bedeutet „HSTS deaktiviert“. SSL Labs wertet das deshalb als ungültige oder deaktivierte Richtlinie und vergibt das A+ nur an Server, die HSTS für mindestens sechs Monate erzwingen.
HSTS in der RAS Console aktivieren
- Öffnen Sie Farm > Site > Secure Gateways und dann Site Defaults (oder die Eigenschaften eines bestimmten Gateways).
- Auf der Registerkarte SSL/TLS zeigt die Zeile „HSTS is off“ den aktuellen Zustand. Klicken Sie auf Configure….
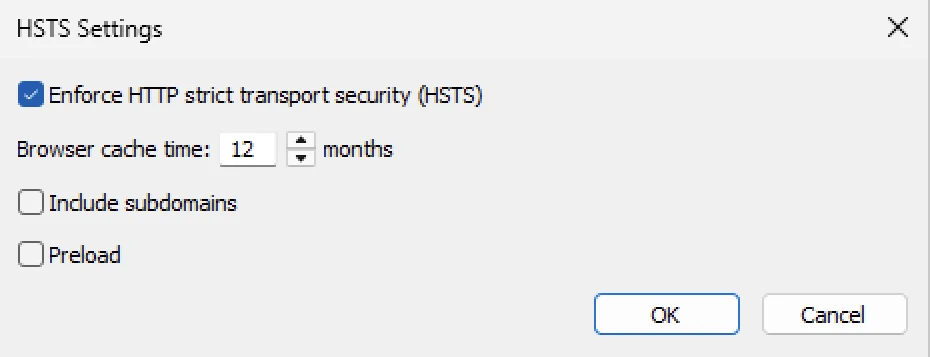
- Aktivieren Sie Enforce HTTP strict transport security (HSTS) und setzen Sie Browser cache time auf 12 Monate.
- Lassen Sie Include subdomains und Preload deaktiviert (siehe unten).
- Bestätigen Sie und übernehmen Sie die Konfiguration (Apply).
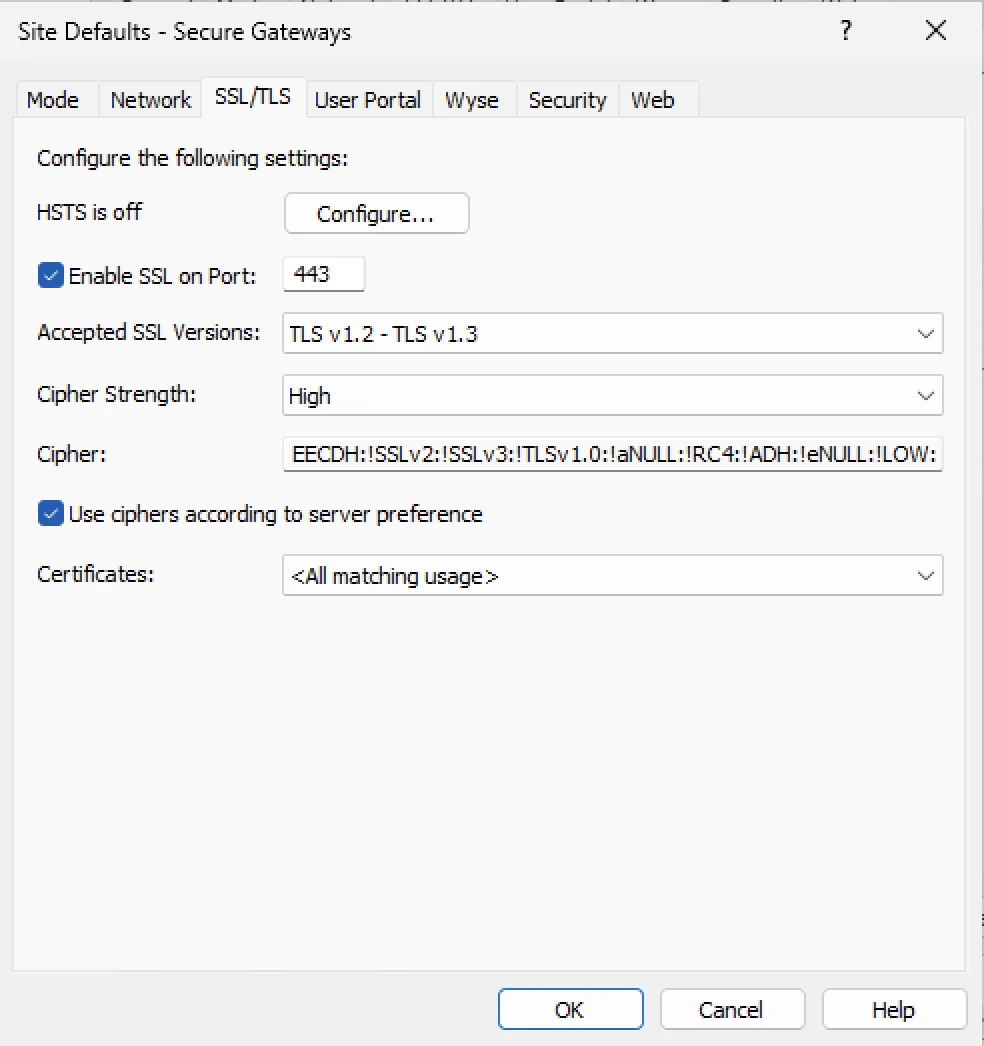
Achtung bei der Vererbung: Wenn ein Gateway die Standardeinstellungen der Site nicht erbt („Inherit default settings“ deaktiviert), nehmen Sie dieselbe Einstellung direkt in seinen Eigenschaften vor, Registerkarte SSL/TLS.
Zur Kontrolle, ohne auf SSL Labs zu warten:
curl -s -D - -o /dev/null https://ihr-gateway/userportal/ | grep -i strict-transportDie Antwort sollte Strict-Transport-Security: max-age=31536000 enthalten, also ein Jahr.
Das Ergebnis: A+
Nach „Clear cache“ in SSL Labs und einem neuen Test:
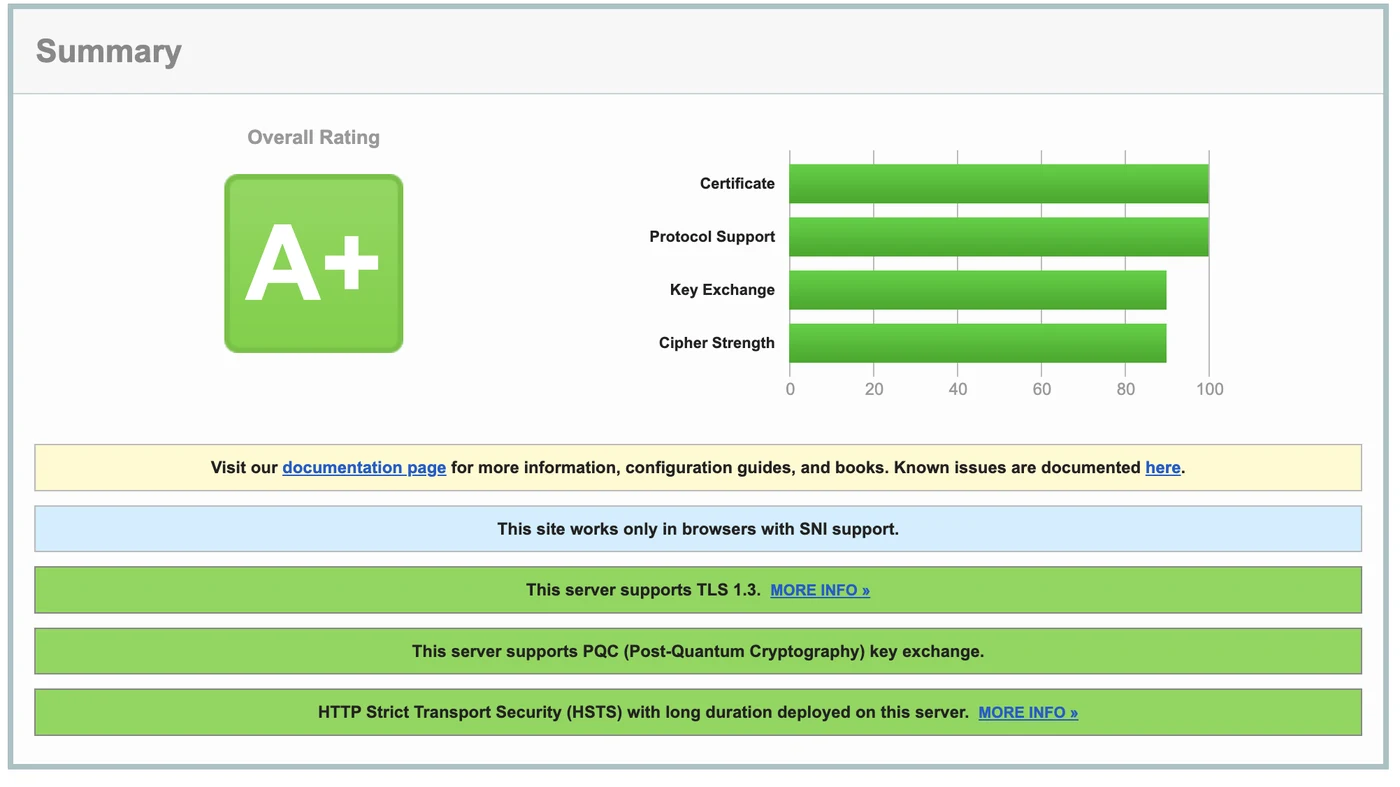
Sonst hat sich nichts geändert: gleiche Protokolle, gleiche Cipher-Suites, gleiches Zertifikat. SSL Labs bestätigt lediglich „HTTP Strict Transport Security (HSTS) with long duration deployed on this server“.
Was Sie vor dem Aktivieren von HSTS wissen sollten
- Es ist eine Verpflichtung: Während der gesamten Dauer verweigern Browser, die das Gateway schon besucht haben, jeden HTTP-Zugriff und jedes ungültige Zertifikat, ohne „Trotzdem fortfahren“. Stellen Sie sicher, dass die Zertifikatserneuerung automatisiert ist.
- Include subdomains dehnt die Regel auf alle Subdomains des veröffentlichten Namens aus. Für ein Gateway meist unnötig und riskant, wenn andere interne Dienste dieselbe Domain nutzen.
- Preload trägt die Domain fest in die Browser ein. Das ist praktisch unumkehrbar: nur für Domains, die vollständig über HTTPS laufen, und nie für einen kurzen Test.
- Steht eine HALB oder ein Reverse Proxy vor dem Gateway, prüfen Sie, dass der Header unverändert weitergereicht wird.
Bonus: Was das Let’s-Encrypt-Zertifikat verrät
Wir haben bei der Gelegenheit auch das Zertifikat unseres Gateways untersucht:
- RSA-2048-Schlüssel mit SHA-256 signiert, 90 Tage gültig, ein einziger Name (SAN): der öffentliche Name des Gateways.
- Ausgestellt von der Zwischenzertifizierungsstelle YR1 aus der neuen Let’s-Encrypt-Hierarchie (Root YR). Das Gateway sendet auch das Zertifikat, das Root YR mit der älteren ISRG Root X1 verbindet: Selbst ein Gerät, das die neue Root noch nicht kennt, validiert die Kette.
- Zwei eingebettete Certificate-Transparency-Nachweise (SCTs), die Chrome und Safari verlangen.
- Sperrprüfung nur über eine CRL: Let’s Encrypt hat OCSP 2025 eingestellt, das ist also normal.
Ein letzter nützlicher Reflex: Ein DNS-CAA-Eintrag wie 0 issue "letsencrypt.org" für Ihre Domain verhindert, dass eine andere Zertifizierungsstelle ein Zertifikat auf ihren Namen ausstellt. Liegt Ihr DNS bei Cloudflare, ergänzt Cloudflare automatisch seine eigenen Zertifizierungsstellen, damit seine Zertifikate weiter funktionieren.
Zusammenfassung
- Eine Parallels-RAS-Farm erreicht bei SSL Labs ab Werk ein A-: nur TLS 1.2/1.3, starke Verschlüsselung, Post-Quanten-Schlüsselaustausch.
- Für das A+ braucht es nur eines: HSTS aktivieren, mit mindestens sechs Monaten (12 Monate empfohlen).
- Lassen Sie Include subdomains und Preload deaktiviert, es sei denn, Sie wissen genau, warum Sie sie brauchen.
- Automatisieren Sie die Zertifikatserneuerung: Mit HSTS gibt es bei einem Zertifikatsfehler keinen „Fortfahren“-Button mehr.