Bonne nouvelle pour commencer : une ferme Parallels RAS bien installée obtient déjà A- au test SSL Labs de Qualys, sans toucher au moindre réglage TLS. C’est déjà une très bonne note. Nous avons passé la Secure Gateway de notre lab RAS 22 au crible pour comprendre ce qui manquait au A+… et la réponse tient en une case à cocher.
Le point de départ : A- d’origine
Notre Secure Gateway publie le User Portal avec un certificat Let’s Encrypt et les réglages TLS par défaut de la ferme. Résultat du premier test :
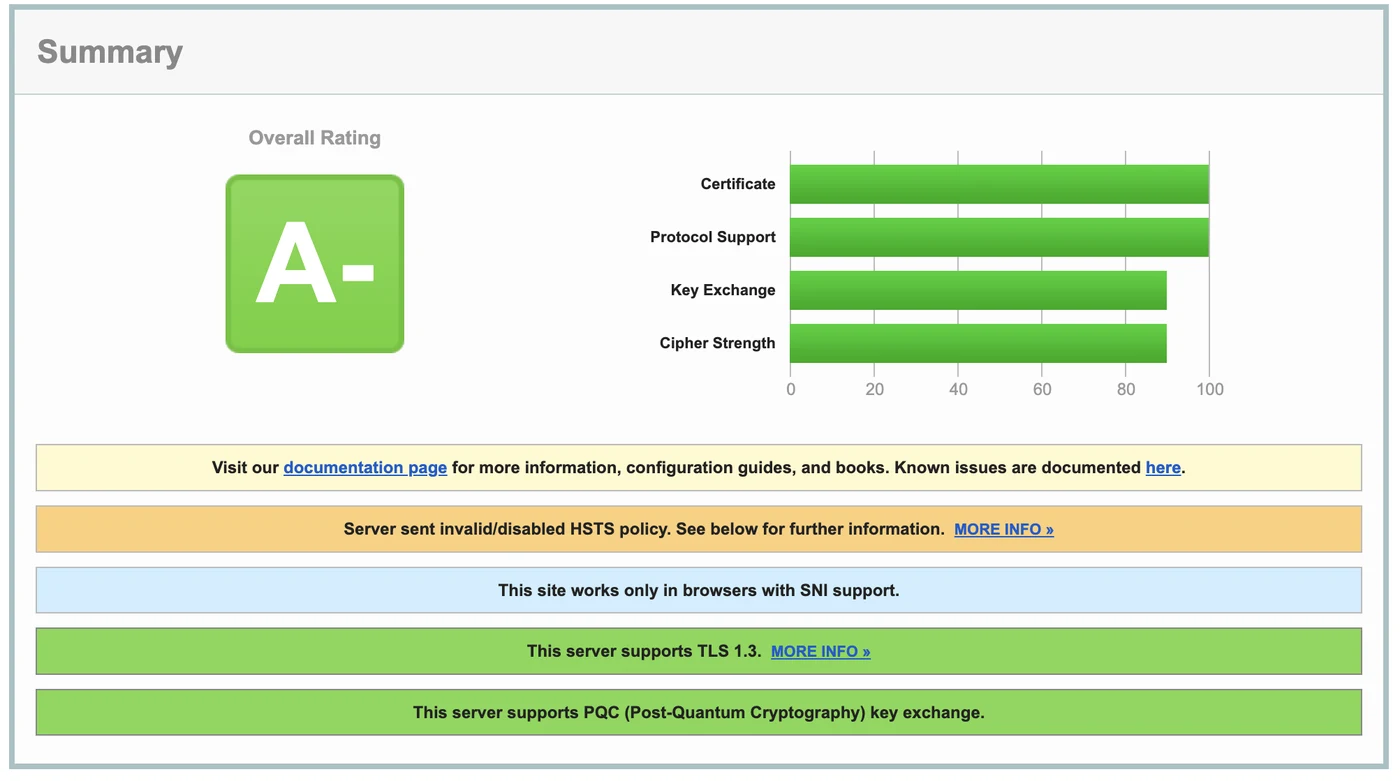
- Certificat et protocoles à 100 % : seuls TLS 1.2 et TLS 1.3 sont acceptés.
- TLS 1.3 pris en charge, avec des suites de chiffrement fortes (niveau « High » côté RAS).
- Échange de clés post-quantique (PQC) : la gateway accepte l’échange hybride X25519 + ML-KEM proposé par les navigateurs récents.
- Un seul avertissement : « Server sent invalid/disabled HSTS policy ».
Les barres « Key Exchange » et « Cipher Strength » à 90 sont normales : même les meilleures configurations publiques plafonnent à ce niveau. Le seul point qui bloque le A+, c’est HSTS.
Pourquoi HSTS plafonne la note
HSTS (HTTP Strict Transport Security) est un en-tête qui demande au navigateur de ne plus jamais contacter le site autrement qu’en HTTPS, pendant une durée donnée. Par défaut, la Secure Gateway envoie bien l’en-tête, mais avec une durée nulle :
Strict-Transport-Security: max-age=0max-age=0 signifie « HSTS désactivé ». SSL Labs le classe donc comme une politique invalide ou désactivée, et réserve le A+ aux serveurs qui imposent HSTS pendant au moins six mois.
Activer HSTS dans la console RAS
- Ouvrez Farm > Site > Secure Gateways, puis Site Defaults (ou les propriétés d’une gateway précise).
- Dans l’onglet SSL/TLS, la ligne « HSTS is off » indique l’état actuel. Cliquez sur Configure….
- Cochez Enforce HTTP strict transport security (HSTS) et réglez Browser cache time sur 12 mois.
- Laissez Include subdomains et Preload décochés (voir plus bas).
- Validez, puis appliquez la configuration (Apply).
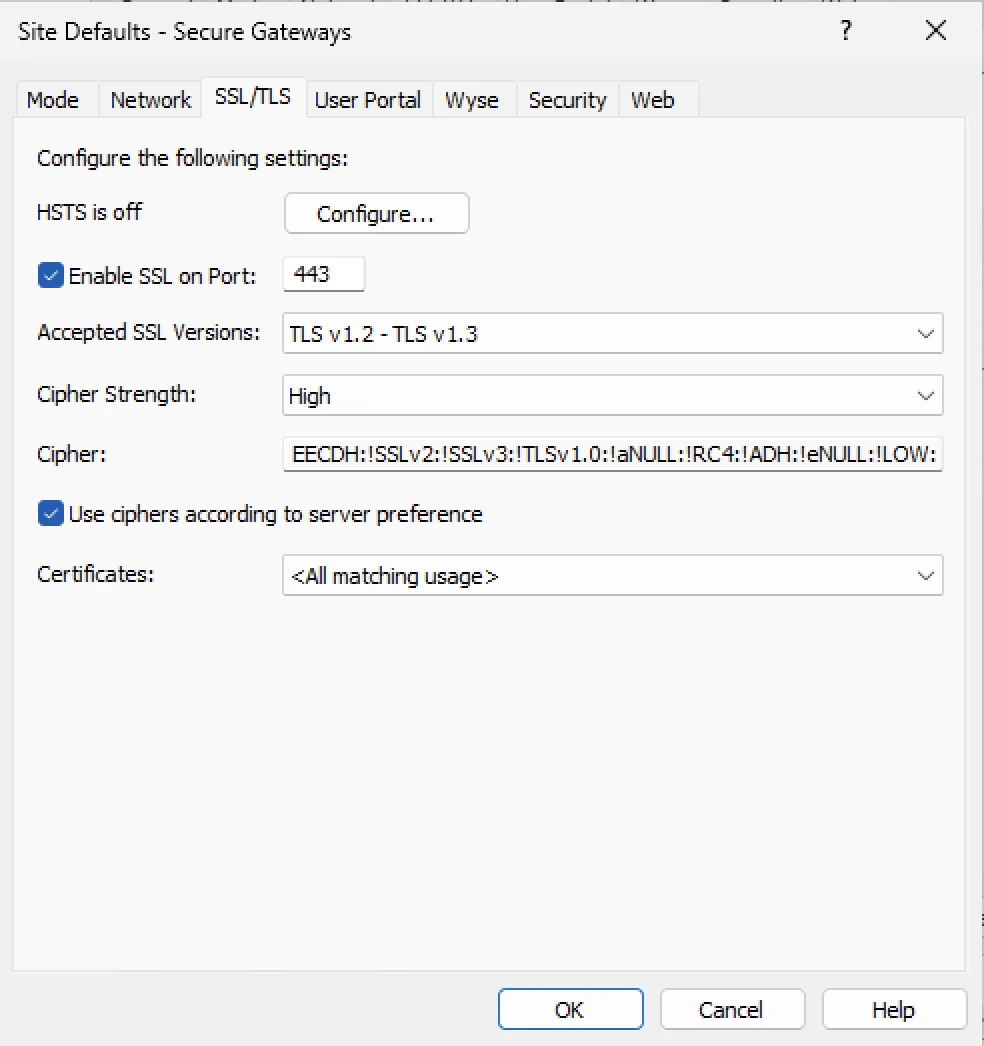
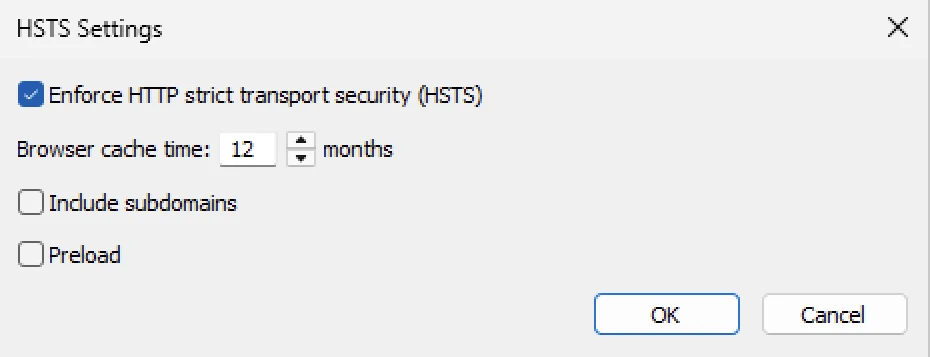
Attention à l’héritage : si une gateway n’hérite pas des paramètres par défaut du site (case « Inherit default settings » décochée), faites le même réglage directement dans ses propriétés, onglet SSL/TLS.
Pour vérifier sans attendre SSL Labs :
curl -s -D - -o /dev/null https://votre-gateway/userportal/ | grep -i strict-transportLa réponse doit afficher Strict-Transport-Security: max-age=31536000, soit un an.
Le résultat : A+
Après un « Clear cache » dans SSL Labs et un nouveau test :
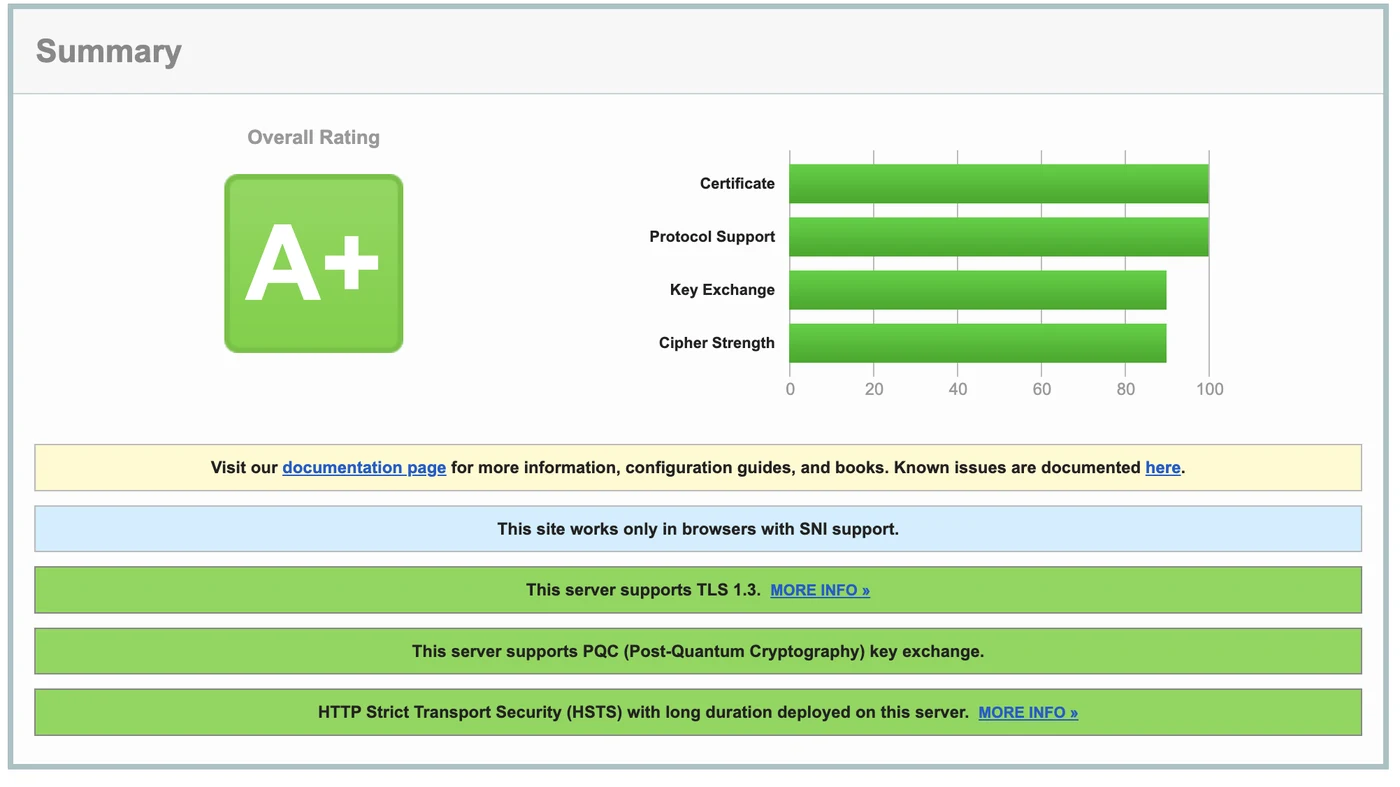
Rien d’autre n’a changé : mêmes protocoles, mêmes suites de chiffrement, même certificat. SSL Labs confirme simplement « HTTP Strict Transport Security (HSTS) with long duration deployed on this server ».
À savoir avant d’activer HSTS
- C’est un engagement : pendant toute la durée choisie, les navigateurs qui sont déjà passés par la gateway refuseront tout accès en HTTP ou avec un certificat invalide, sans possibilité de « continuer quand même ». Assurez-vous que le renouvellement du certificat est automatisé.
- Include subdomains étend la règle à tous les sous-domaines du nom publié. Inutile en général pour une gateway, et risqué si d’autres services internes partagent le domaine.
- Preload inscrit le domaine en dur dans les navigateurs. C’est quasi irréversible : à réserver aux domaines entièrement en HTTPS, et jamais pour un simple test.
- Si un HALB ou un reverse proxy se trouve devant la gateway, vérifiez qu’il transmet l’en-tête sans le modifier.
Bonus : ce que dit le certificat Let’s Encrypt
Nous en avons profité pour inspecter le certificat de notre gateway :
- Clé RSA 2048 bits signée en SHA-256, valable 90 jours, un seul nom (SAN) : le nom public de la gateway.
- Émis par l’intermédiaire YR1, de la nouvelle hiérarchie Let’s Encrypt (Root YR). La gateway envoie aussi le certificat qui relie Root YR à l’ancienne racine ISRG Root X1 : même un poste qui ne connaît pas encore la nouvelle racine valide la chaîne.
- Deux preuves de Certificate Transparency (SCT) intégrées, exigées par Chrome et Safari.
- Révocation par liste CRL uniquement : Let’s Encrypt a abandonné OCSP en 2025, c’est normal.
Dernier réflexe utile : un enregistrement DNS CAA du type 0 issue "letsencrypt.org" sur votre domaine interdit à toute autre autorité d’émettre un certificat à son nom. Si votre DNS est chez Cloudflare, il ajoute automatiquement ses propres autorités pour ne pas bloquer ses certificats.
En résumé
- Une ferme Parallels RAS obtient A- sur SSL Labs d’origine : TLS 1.2/1.3 seulement, chiffrement fort, échange de clés post-quantique.
- Le A+ ne demande qu’une chose : activer HSTS avec une durée d’au moins six mois (12 mois recommandés).
- Gardez Include subdomains et Preload décochés, sauf si vous savez exactement pourquoi vous les activez.
- Automatisez le renouvellement du certificat : avec HSTS, une erreur de certificat n’a plus de bouton « continuer ».