Empecemos con una buena noticia: una granja Parallels RAS bien instalada ya obtiene una A- en la prueba SSL Labs de Qualys sin tocar ningún ajuste TLS. Ya es una nota excelente. Analizamos a fondo el Secure Gateway de nuestro laboratorio RAS 22 para averiguar qué faltaba para la A+… y la respuesta es una sola casilla.
El punto de partida: A- de serie
Nuestro Secure Gateway publica el User Portal con un certificado de Let’s Encrypt y los ajustes TLS predeterminados de la granja. Resultado de la primera prueba:
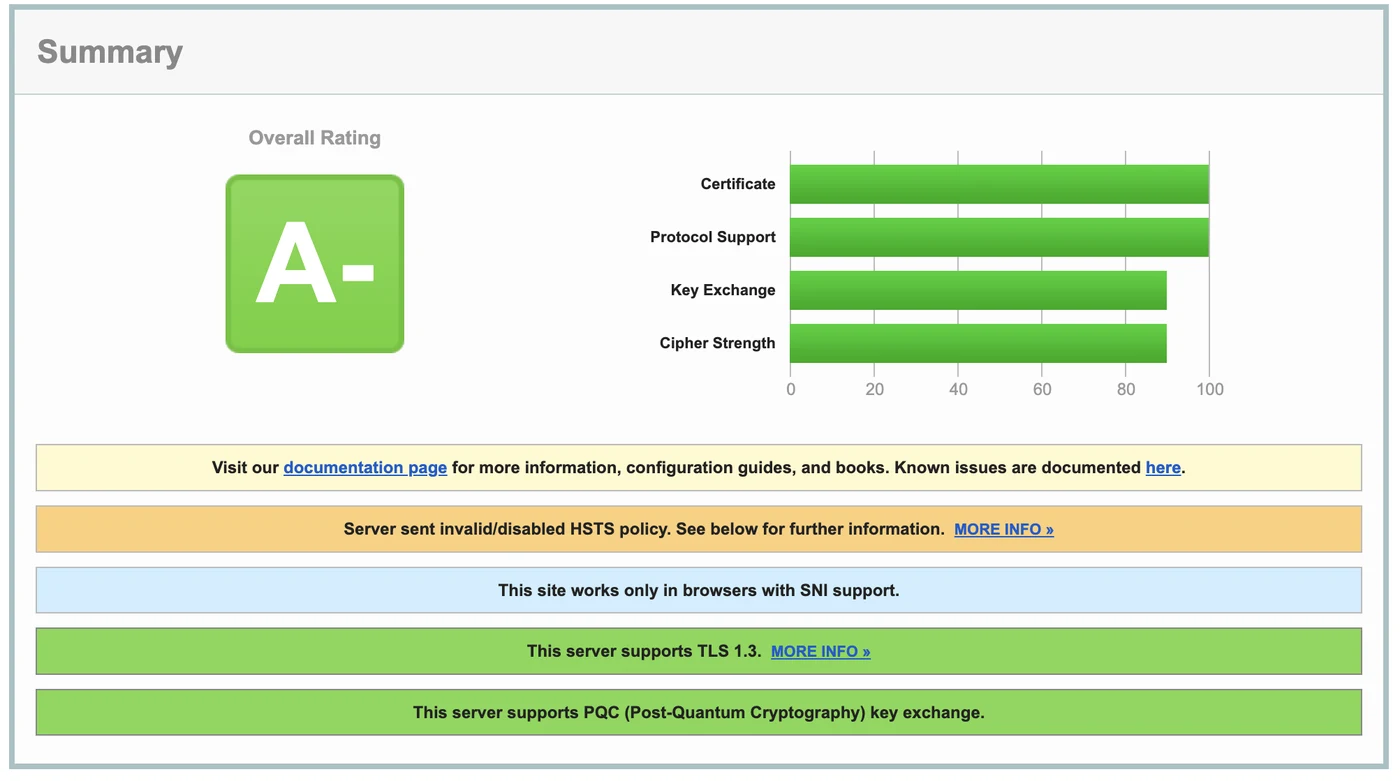
- Certificado y protocolos al 100 %: solo se aceptan TLS 1.2 y TLS 1.3.
- TLS 1.3 compatible, con conjuntos de cifrado robustos (nivel «High» en RAS).
- Intercambio de claves poscuántico (PQC): el gateway acepta el intercambio híbrido X25519 + ML-KEM que proponen los navegadores recientes.
- Una sola advertencia: «Server sent invalid/disabled HSTS policy».
Las barras «Key Exchange» y «Cipher Strength» en 90 son normales: incluso las mejores configuraciones públicas se quedan ahí. Lo único que impide la A+ es HSTS.
Por qué HSTS limita la nota
HSTS (HTTP Strict Transport Security) es una cabecera que pide al navegador no volver a conectarse al sitio salvo por HTTPS durante un periodo determinado. Por defecto, el Secure Gateway envía la cabecera, pero con una duración nula:
Strict-Transport-Security: max-age=0max-age=0 significa «HSTS desactivado». Por eso SSL Labs la considera una política no válida o desactivada, y reserva la A+ a los servidores que imponen HSTS durante al menos seis meses.
Activar HSTS en la consola de RAS
- Abra Farm > Site > Secure Gateways y luego Site Defaults (o las propiedades de un gateway concreto).
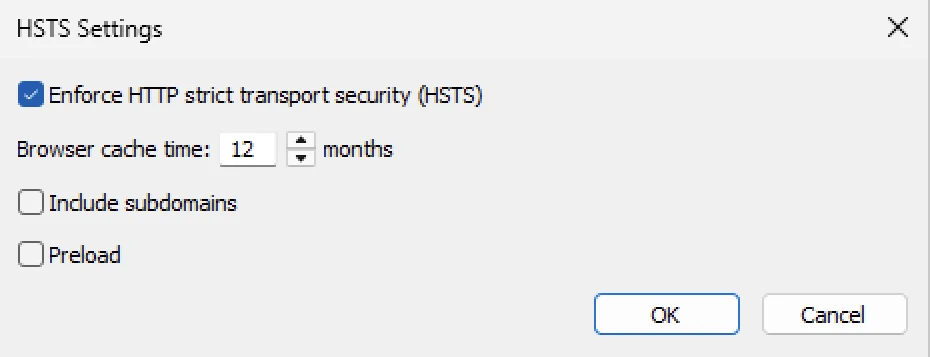
- En la pestaña SSL/TLS, la línea «HSTS is off» indica el estado actual. Haga clic en Configure….
- Marque Enforce HTTP strict transport security (HSTS) y ajuste Browser cache time a 12 meses.
- Deje sin marcar Include subdomains y Preload (ver más abajo).
- Confirme y aplique la configuración (Apply).
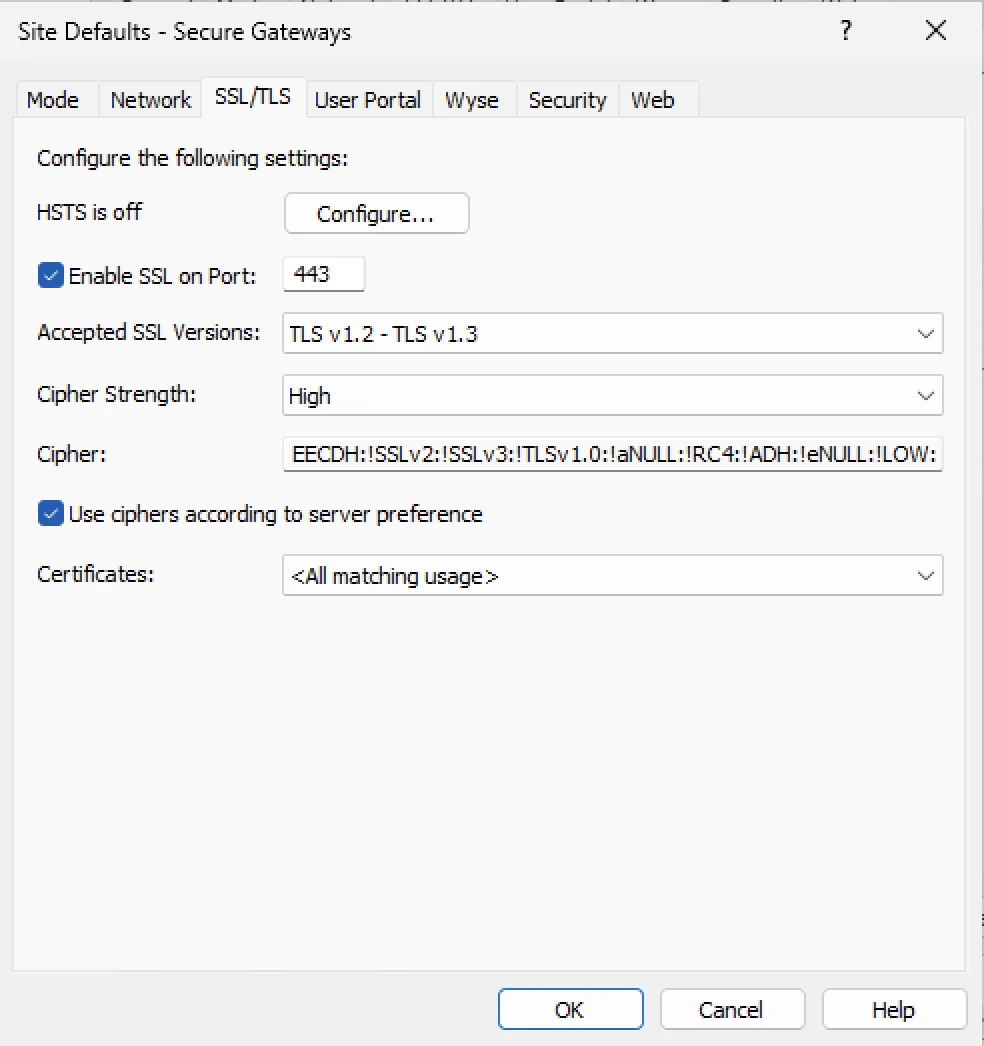
Cuidado con la herencia: si un gateway no hereda los ajustes predeterminados del sitio (casilla «Inherit default settings» desmarcada), haga el mismo cambio directamente en sus propiedades, pestaña SSL/TLS.
Para comprobarlo sin esperar a SSL Labs:
curl -s -D - -o /dev/null https://su-gateway/userportal/ | grep -i strict-transportLa respuesta debe mostrar Strict-Transport-Security: max-age=31536000, es decir, un año.
El resultado: A+
Tras un «Clear cache» en SSL Labs y una nueva prueba:
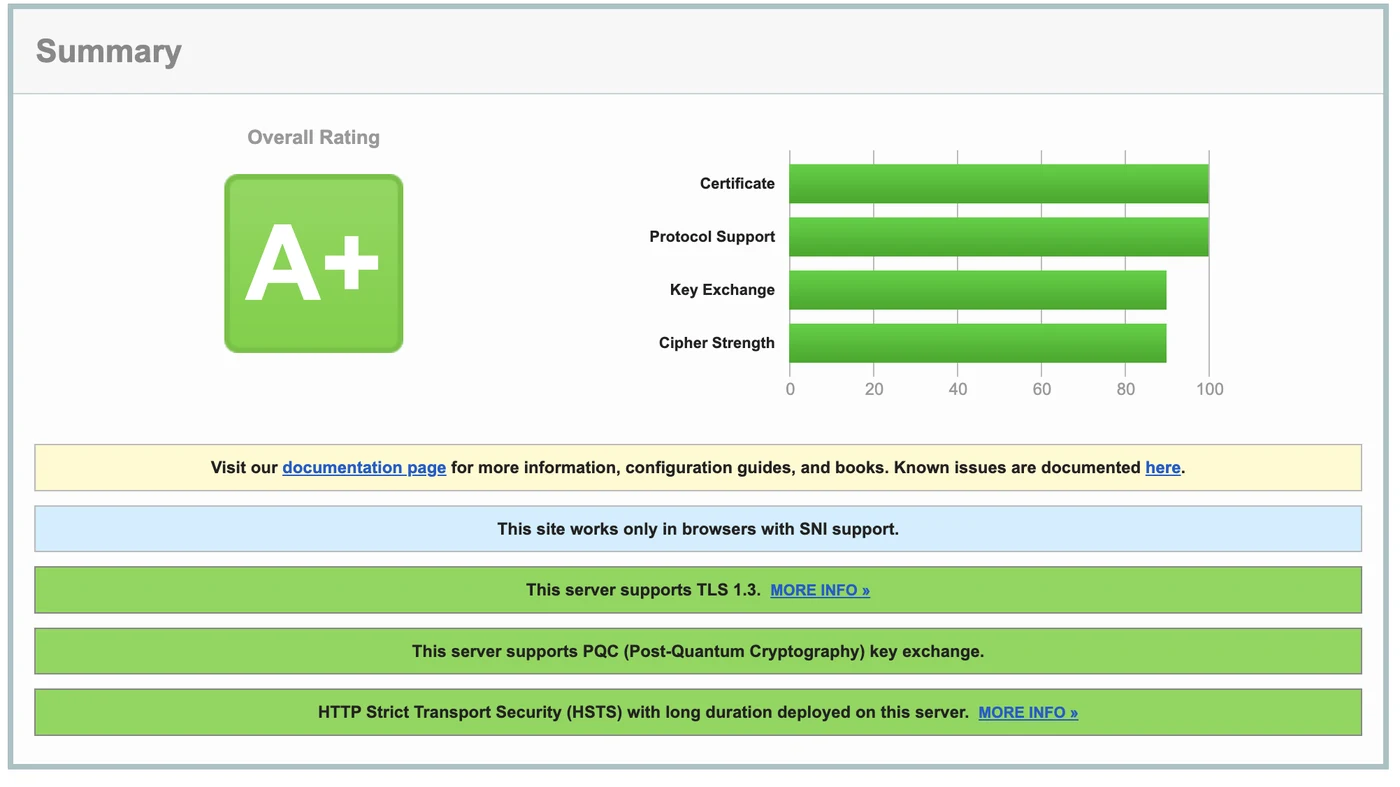
Nada más ha cambiado: mismos protocolos, mismos conjuntos de cifrado, mismo certificado. SSL Labs simplemente confirma «HTTP Strict Transport Security (HSTS) with long duration deployed on this server».
Lo que hay que saber antes de activar HSTS
- Es un compromiso: durante todo el periodo elegido, los navegadores que ya hayan visitado el gateway rechazarán cualquier acceso por HTTP o con un certificado no válido, sin opción de «continuar de todos modos». Asegúrese de que la renovación del certificado está automatizada.
- Include subdomains extiende la regla a todos los subdominios del nombre publicado. Suele ser innecesario para un gateway, y arriesgado si otros servicios internos comparten el dominio.
- Preload incluye el dominio de forma fija en los navegadores. Es prácticamente irreversible: resérvelo a dominios totalmente en HTTPS y nunca para una simple prueba.
- Si hay un HALB o un proxy inverso delante del gateway, compruebe que transmite la cabecera sin modificarla.
Extra: lo que revela el certificado de Let’s Encrypt
Aprovechamos para inspeccionar el certificado de nuestro gateway:
- Clave RSA de 2048 bits firmada con SHA-256, válida 90 días, un único nombre (SAN): el nombre público del gateway.
- Emitido por la autoridad intermedia YR1, de la nueva jerarquía de Let’s Encrypt (Root YR). El gateway también envía el certificado que une Root YR con la antigua ISRG Root X1, así que incluso un equipo que aún no conoce la nueva raíz valida la cadena.
- Dos pruebas de Certificate Transparency (SCT) integradas, exigidas por Chrome y Safari.
- Revocación solo mediante CRL: Let’s Encrypt abandonó OCSP en 2025, así que es lo esperado.
Un último buen hábito: un registro DNS CAA como 0 issue "letsencrypt.org" en su dominio impide que cualquier otra autoridad emita un certificado a su nombre. Si su DNS está en Cloudflare, este añade automáticamente sus propias autoridades para que sus certificados sigan funcionando.
En resumen
- Una granja Parallels RAS obtiene una A- en SSL Labs de serie: solo TLS 1.2/1.3, cifrado robusto, intercambio de claves poscuántico.
- La A+ solo requiere una cosa: activar HSTS durante al menos seis meses (se recomiendan 12).
- Deje sin marcar Include subdomains y Preload, salvo que sepa exactamente por qué los necesita.
- Automatice la renovación del certificado: con HSTS, un error de certificado ya no tiene botón «continuar».