Parallels bereidt RAS 22.0 voor met een bijzonder rijk gevulde Technical Preview. We installeerden build 28102 in ons lab en namen de bèta-beheerdershandleiding door om de aangekondigde functies te vergelijken met wat de console daadwerkelijk biedt. Beveiliging, compliance van endpoints, bescherming van de Gateway en het dagelijkse beheer zijn duidelijk de grote thema’s van deze versie. Sommige functies zijn nog experimenteel of gemarkeerd als “Coming soon”; wat hieronder volgt, beschrijft dus de geteste Technical Preview en niet de definitieve versie.
Device Posture: controles van het endpoint vóór en tijdens een sessie
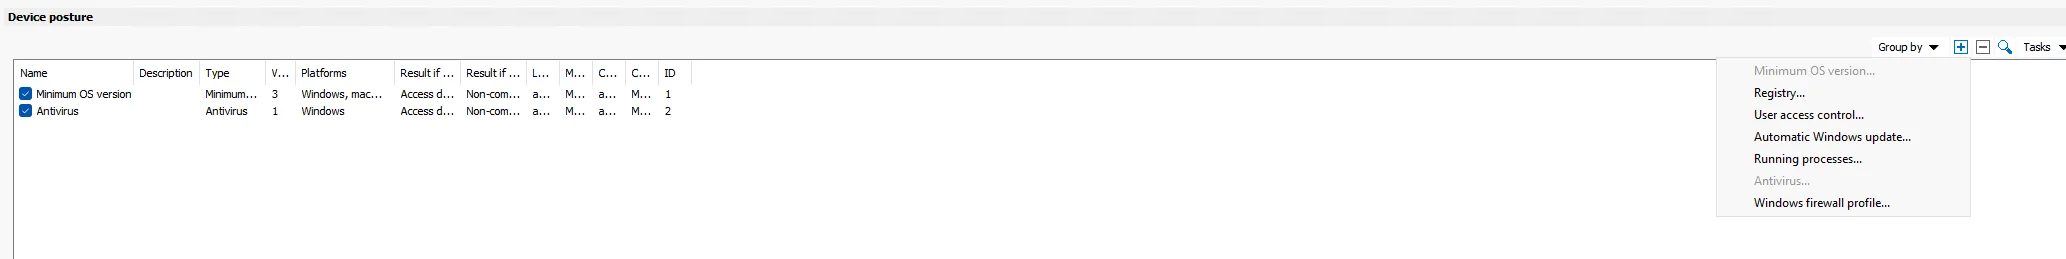
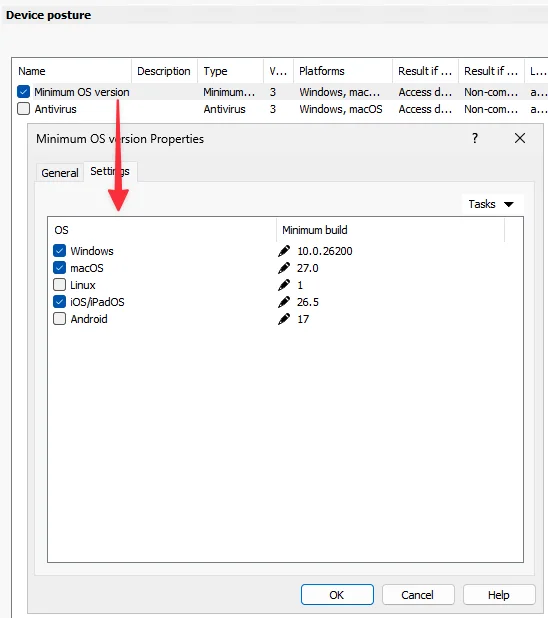
Device Posture wordt lokaal geëvalueerd door Parallels Client, die de resulterende status vervolgens aan RAS doorgeeft. De gedocumenteerde controles omvatten minimale versies van Windows, macOS, Linux, iOS/iPadOS en Android; het Windows-register, UAC en automatische Windows Update; actieve processen; antivirus; en het profiel van Windows Firewall.
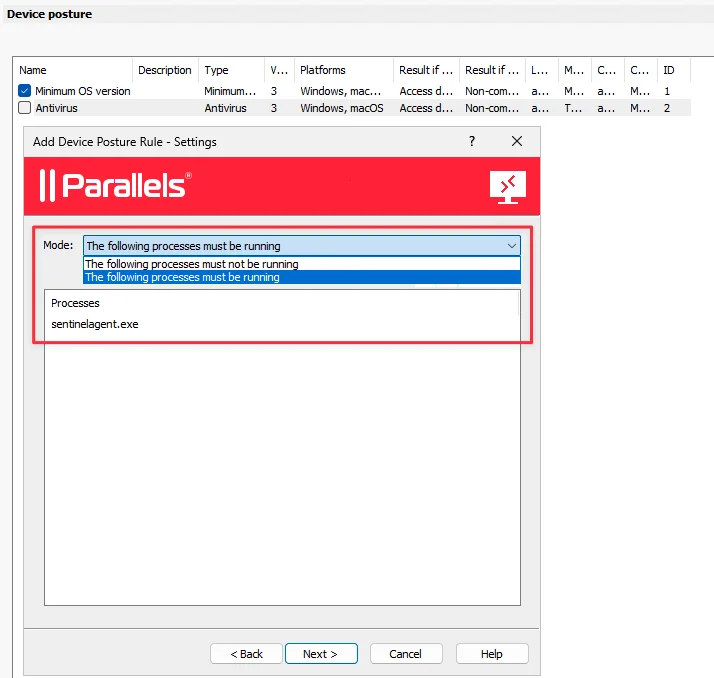
Procescontroles ondersteunen verplichte of verboden processen op Windows, macOS en Linux. Het voorbeeld sentinelagent.exe in ons lab illustreert alleen de configuratie van een regel; het is geen integratietest met SentinelOne. De antiviruscontrole steunt op de status die het besturingssysteem rapporteert. De handleiding beschrijft geen herkenning op productniveau van Defender, CrowdStrike of Sophos, en ook geen controle op de actualiteit van de signatures.
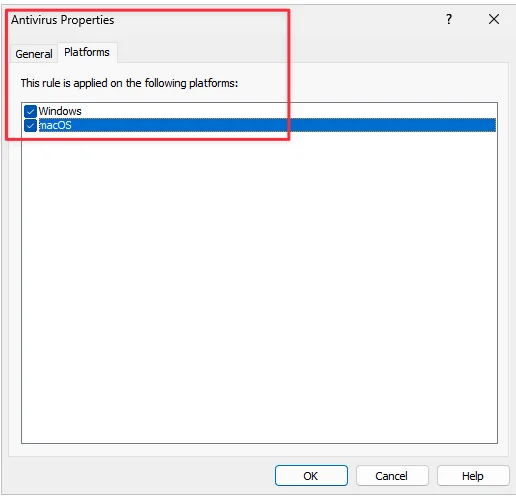
Een regel kan Access denied of Non-compliant opleveren, met een aparte uitkomst voor wanneer de evaluatie niet mogelijk is. Alle controles behalve de minimale OS-versie hebben een TTL en worden opnieuw geëvalueerd zolang de gebruiker verbonden is. Access denied kan een sessie verbreken die niet langer compliant is; Non-compliant laat de sessie doorlopen maar wijzigt de status. De gecombineerde status kan worden gebruikt in Client Policies, aanmeldtijden, MFA en filtering. Clients van vóór v22 worden als niet-compliant behandeld.
Hardening van de Gateway: verbindingslimieten en tijdelijke blokkades
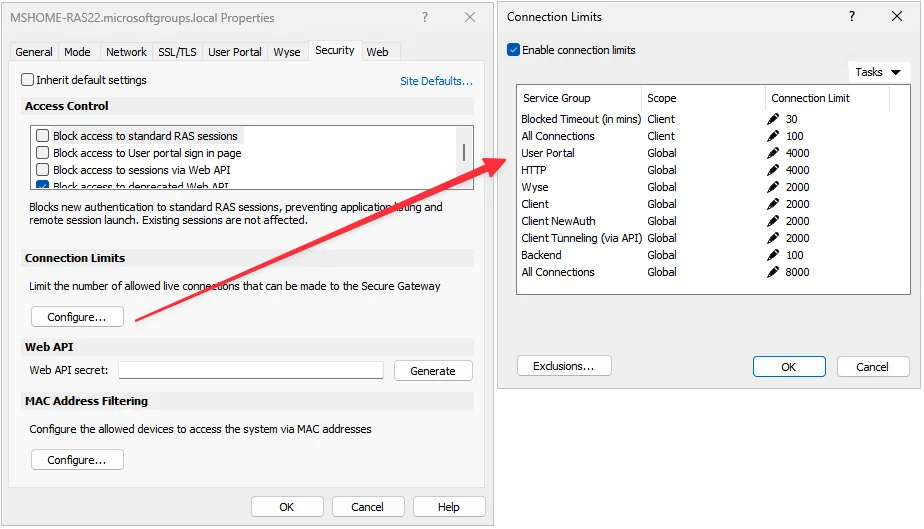
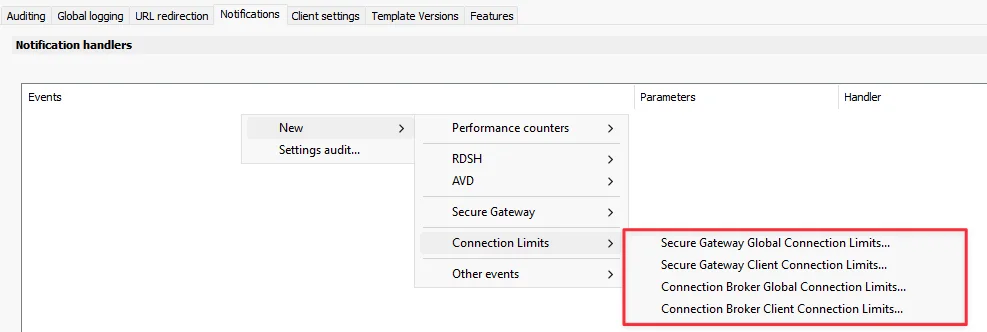
De console biedt aparte limieten voor gelijktijdige verbindingen voor User Portal, HTTP, Wyse, Client, Client NewAuth, API-tunneling en Backend, plus globale limieten en limieten per IP. Op de Secure Gateway kunnen herhaalde overschrijdingen een tijdelijke Windows Firewall-regel aanmaken: standaard 30 minuten, waarbij IP-adres, tijdstip en reden worden gelogd. Volgens de documentatie blijft de blokkade bestaan na een herstart van de server of de service; CIDR/IP-uitzonderingen voorkomen de firewallblokkade, maar omzeilen de globale limieten niet. Staat Windows Firewall uit, dan wordt een overtollige verbinding gesloten, maar volgt er geen blokkade.
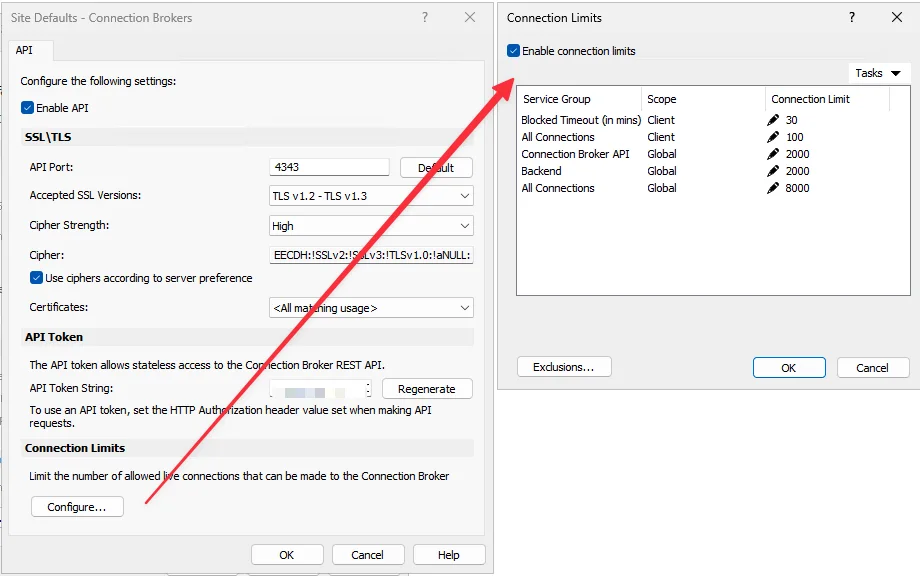
Voor de Connection Broker biedt de preview limieten voor API en Backend, plus globale limieten en limieten per IP. We gaan er niet van uit dat de Gateway-specifieke details over firewallpersistentie ook voor de Broker gelden. Een test van de automatische blokkade hebben we in het lab niet uitgevoerd.
Cache voor omgeleide schijven: prestatiebeheer per sessie
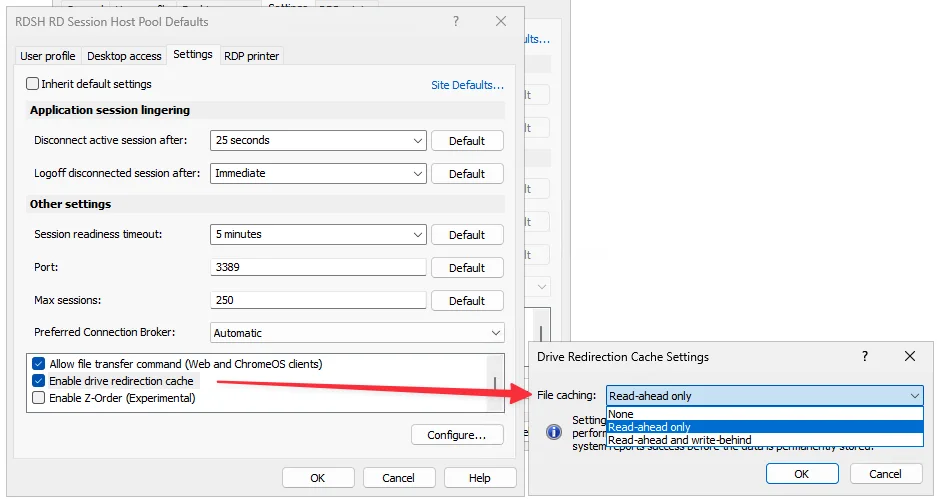
Enable drive redirection cache gebruikt RasRdpFs en houdt per sessie een cache bij. Je kunt kiezen uit None, Read-ahead only — de standaard — en Read-ahead and write-behind. Write-behind kan niet los worden gebruikt. Het kan de schrijfprestaties verbeteren, maar de handleiding waarschuwt voor mogelijk gegevensverlies wanneer een schrijfactie wordt bevestigd voordat ze de permanente opslag bereikt.
De cache wordt geleegd bij afmelden of verbreken van de verbinding. Inschakelen vereist een nieuwe verbinding, uitschakelen wist de cache. De functie is 64-bits en gedocumenteerd voor de Windows-client vanaf versie 18 en de macOS-client vanaf versie 19.
File Access: webtoegang tot bestaande shares
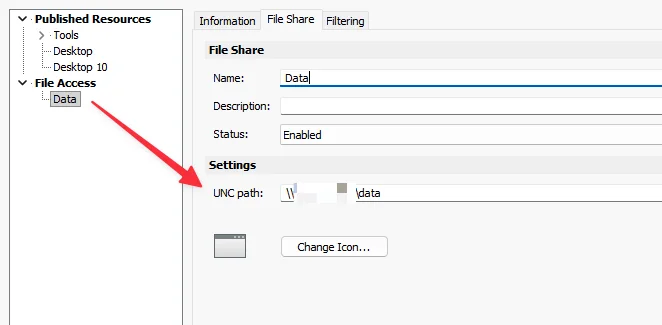
In onze test werkte File Access in het HTML5 User Portal: de bestanden waren zichtbaar en uploaden en downloaden werkten. Mappen aanmaken zagen we niet. RAS biedt een SMB 2.x/3.x-share aan door zich voor te doen als de gebruiker; share- en NTFS-rechten blijven leidend, terwijl RAS de bestanden niet opslaat of repliceert.
De handleiding documenteert geen DFS-ondersteuning, alleen de padvariabele %username%, en maakt geen gebruikersmappen automatisch aan. File Access is alleen beschikbaar in het User Portal. Een belangrijke observatie uit het lab: om een bestand vanuit het portaal te openen, heb je een gepubliceerde RAS-applicatie nodig die aan de extensie is gekoppeld. Een PNG kan bijvoorbeeld openen via een gepubliceerde en gekoppelde paint.exe. Het is niet bedoeld als volwaardige externe Windows Verkenner.
Session Recording: zichtbare configuratie, nog geen functionele validatie
Session Recording is gemarkeerd als Experimental en Coming soon. De console toont al de onderdelen Users, Capture, Detection, Storage en Display. We vonden instellingen voor schaal, kwaliteit, framerate, bitrate en muisaanwijzer; continue opname of opname bij inactiviteit; opslagquotum, fragmentatie en bewaartermijn; en de status- en bedieningsopties die de gebruiker te zien krijgt.
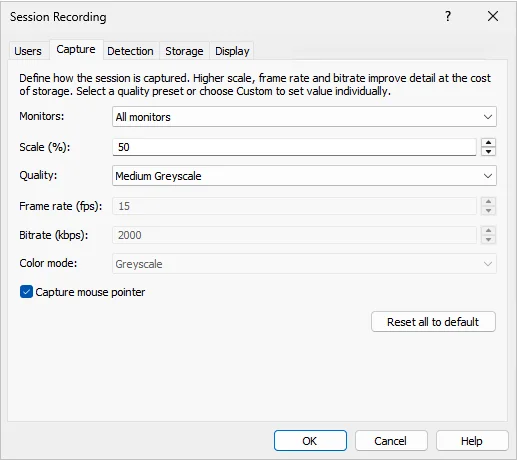
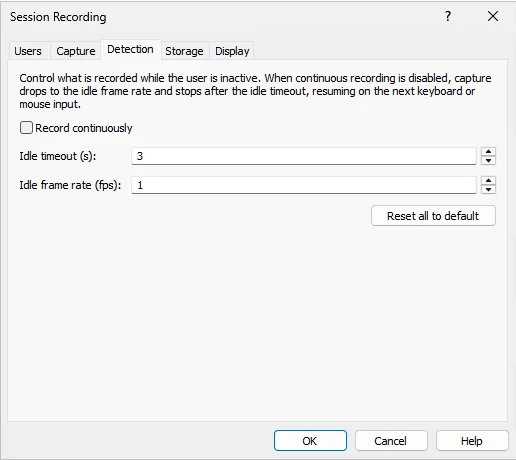
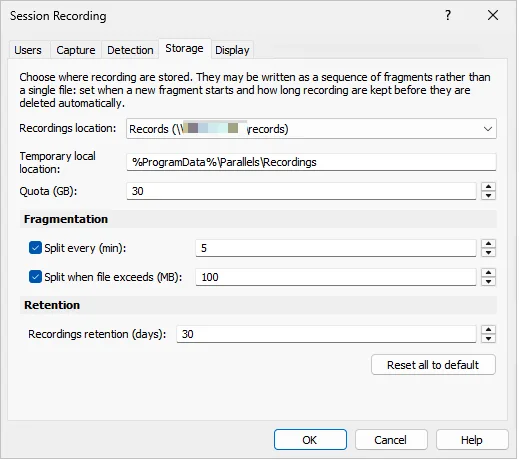
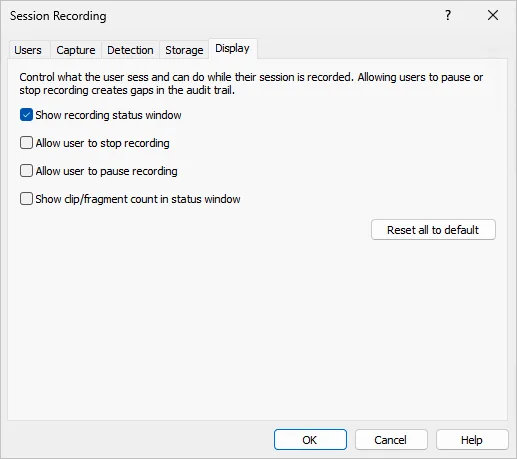
Onze test leverde geen werkende opname op. Opname, afspelen en speler hebben we dus niet gevalideerd. Deze schermen zijn alleen een voorproefje van de interface, geen bewijs dat alles van begin tot eind werkt.
SAML, publiek IP-adres en extra hardening
Een SAML-identiteitsprovider kan dienen als primaire webauthenticatie of als MFA op het tweede niveau na de primaire inloggegevens; voor dat laatste moet hij worden toegewezen onder Theme > Authentication > MFA Provider. Parallels kondigt ook verbeteringen aan RunAsPPL aan, maar de bètahandleiding legt het mechanisme niet uit, dus trekken we geen conclusies over het gedrag.
Voor het publieke IP-adres kan RAS de dienst van Parallels gebruiken of een eigen HTTPS-endpoint dat JSON teruggeeft met ip, IP, ipString of ipAddress. %CLIENTPUBLICIP% is beschikbaar voor RADIUS, filtering/MFA/beleid, Effective Access en sessie-informatie of de CSV-export.
Onderhoud en beheer van RDSH
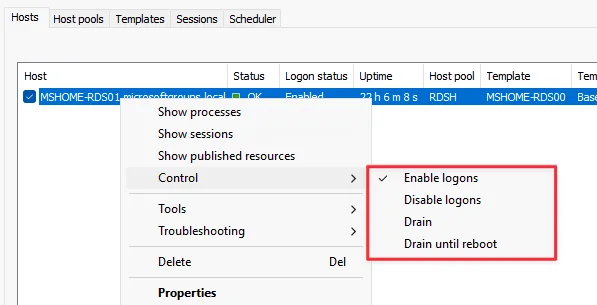
De uptime is nu zichtbaar in de weergave Hosts, naast Enable logons, Disable logons, Drain en Drain until reboot. Een host die al in drainmodus staat, hoort daarin te blijven tijdens een upgrade van de Agent. De belasting van een pool wordt berekend als huidige sessies / maximale sessies × 100; uitgeschakelde, gedrainde en niet-geverifieerde hosts tellen niet mee. Over de individuele bediening van hosts op basis van templates is de bètahandleiding nog onduidelijk, dus wachten we op de definitieve documentatie voordat we een conclusie trekken.

Monitoring, certificaten en een paar handige details
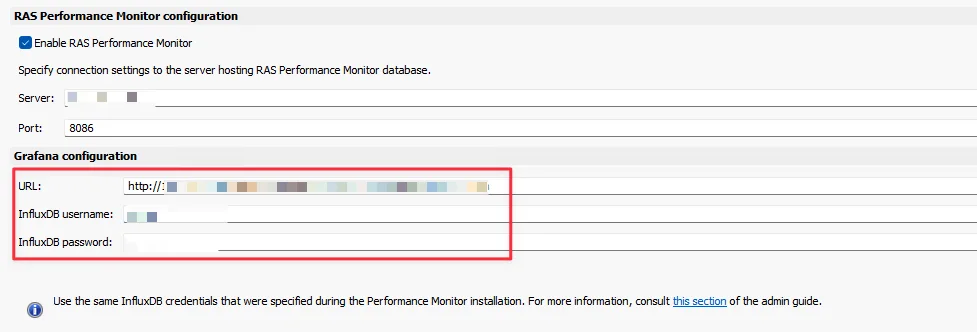
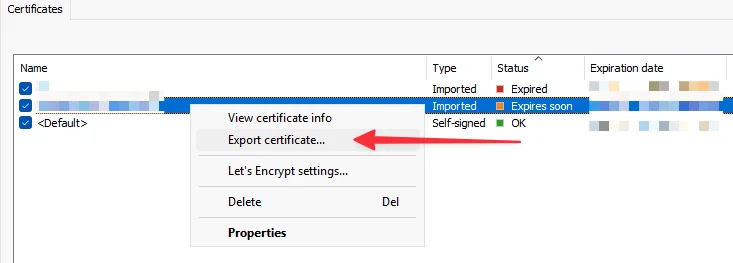
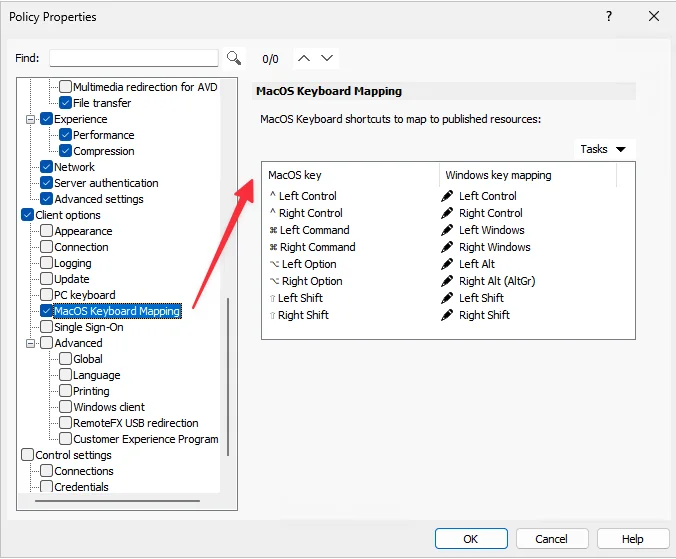
De Grafana-configuratie accepteert nu een URL met host, poort en pad. InfluxDB-inloggegevens zijn optioneel voor achterwaartse compatibiliteit. Export naar PFX is aangekondigd; het menu is zichtbaar in de build, maar een volledige PFX-export hebben we niet gevalideerd. In de Client Policies staat bovendien een beleid voor de toetsenbordindeling van macOS.
AVD Hybrid: in de gaten houden
De documentatie beschrijft een model waarin RAS het on-premises beheer behoudt — templates, provisioning, autoscale, FSLogix en optimalisatie — terwijl Azure Arc de hosts registreert. De relatie is één on-premises pool op één AVD Hybrid-pool; een gekoppelde pool wordt niet langer rechtstreeks door RAS gepubliceerd. De handleiding verwijst naar de Public Preview van Microsoft en naar de validatie van de hostpools. We hebben deze functie niet in het lab getest; dit deel is dus volledig op de documentatie gebaseerd.
Conclusie
RAS 22.0 lijkt meer dan een onderhoudsrelease. Device Posture, de hardening van de Gateway, File Access en de verbeteringen aan omgeleide schijven brengen tastbare veranderingen voor het beheer, terwijl Session Recording en AVD Hybrid vooruitwijzen naar de volgende fase van het product. Het blijft een Technical Preview, en meerdere functies moeten in latere builds opnieuw getest worden. We werken dit artikel bij naarmate RAS 22.0 zich ontwikkelt.
