Parallels prepara RAS 22.0 con una Technical Preview especialmente cargada de novedades. Instalamos la build 28102 en nuestro laboratorio y revisamos la guía del administrador beta para comparar las funciones anunciadas con lo que realmente ofrece la consola. La seguridad, el cumplimiento de los equipos cliente, la protección del Gateway y la operación diaria son, sin duda, los grandes temas de esta versión. Algunas funciones siguen siendo experimentales o están marcadas como «Coming soon», así que lo que sigue describe la Technical Preview que probamos y no la versión final.
Device Posture: comprobaciones del equipo antes y durante la sesión
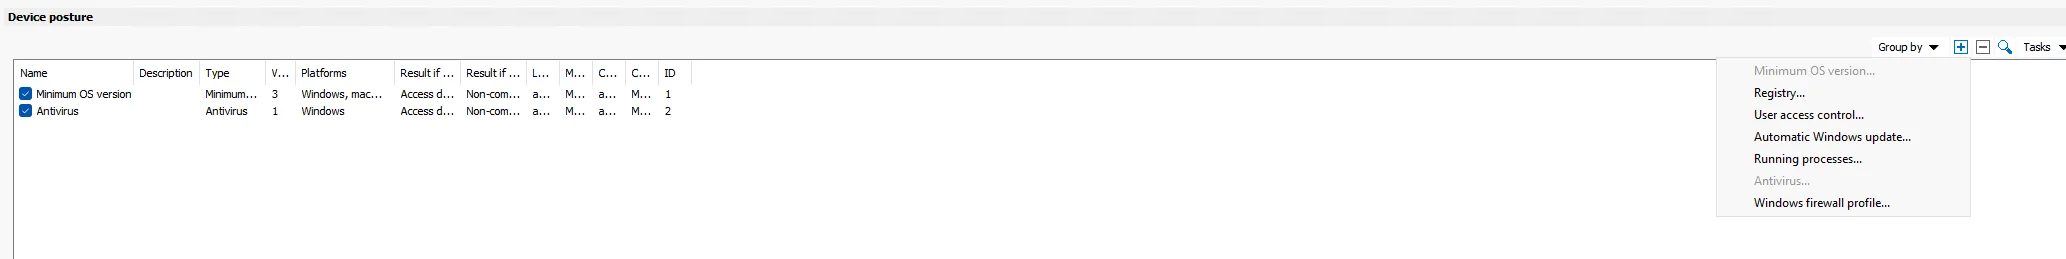
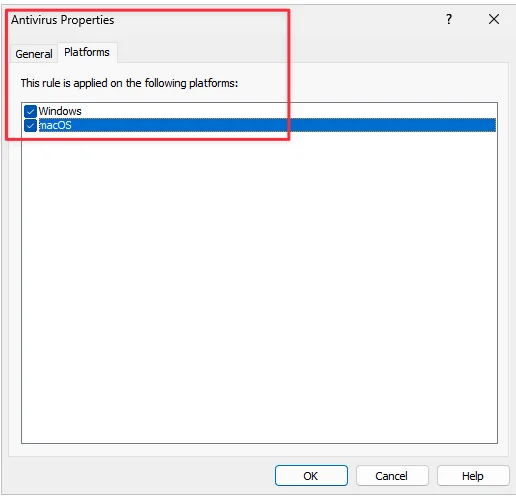
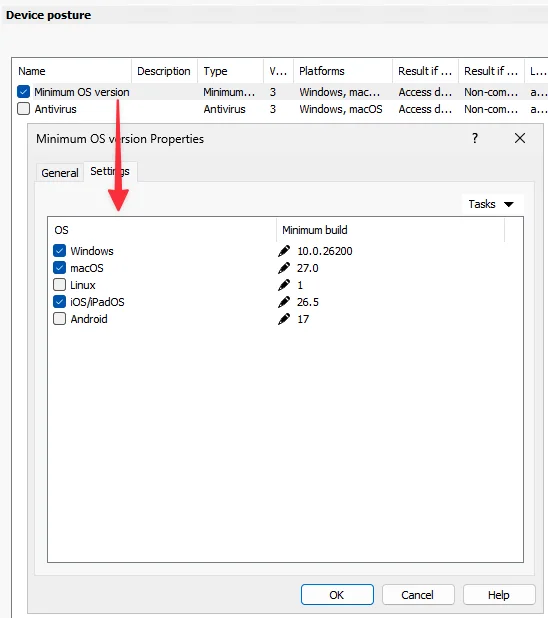
Device Posture lo evalúa localmente Parallels Client, que después comunica el estado resultante a RAS. Las comprobaciones documentadas cubren las versiones mínimas de Windows, macOS, Linux, iOS/iPadOS y Android; el registro de Windows, el UAC y Windows Update automático; los procesos en ejecución; el antivirus; y el perfil del Firewall de Windows.
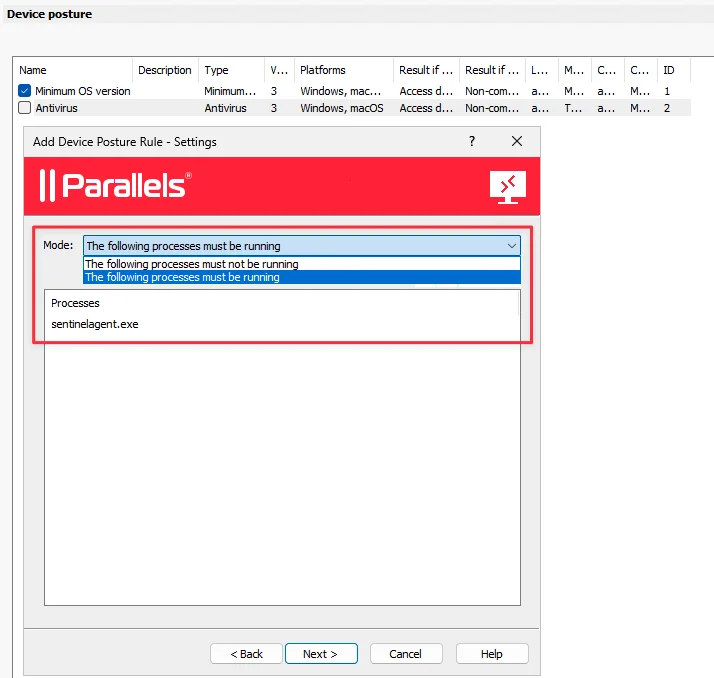
Las comprobaciones de procesos admiten procesos obligatorios o prohibidos en Windows, macOS y Linux. El ejemplo sentinelagent.exe de nuestro laboratorio solo ilustra la configuración de una regla; no es una prueba de integración con SentinelOne. El antivirus se basa en el estado que comunica el sistema operativo. La guía no describe una identificación por producto de Defender, CrowdStrike o Sophos, ni la validación de la actualización de las firmas.
Una regla puede devolver Access denied o Non-compliant, con un resultado aparte para cuando no puede evaluarse. Todas las comprobaciones, salvo la versión mínima del sistema operativo, tienen un TTL y se vuelven a evaluar mientras el usuario está conectado. Access denied puede desconectar una sesión que deja de cumplir; Non-compliant mantiene la sesión pero cambia su estado. El estado combinado puede alimentar las Client Policies, los horarios de inicio de sesión, el MFA y el filtrado. Los clientes anteriores a la v22 se consideran no conformes.
Refuerzo del Gateway: límites de conexión y bloqueos temporales
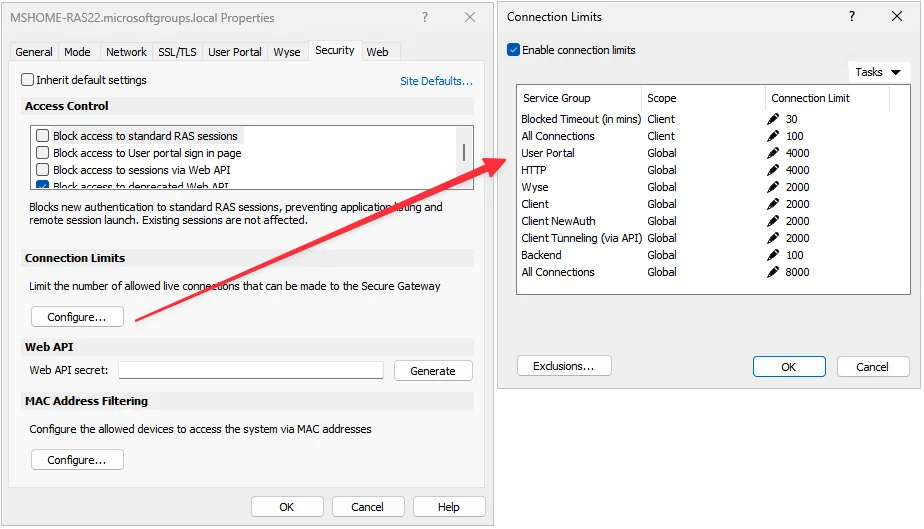
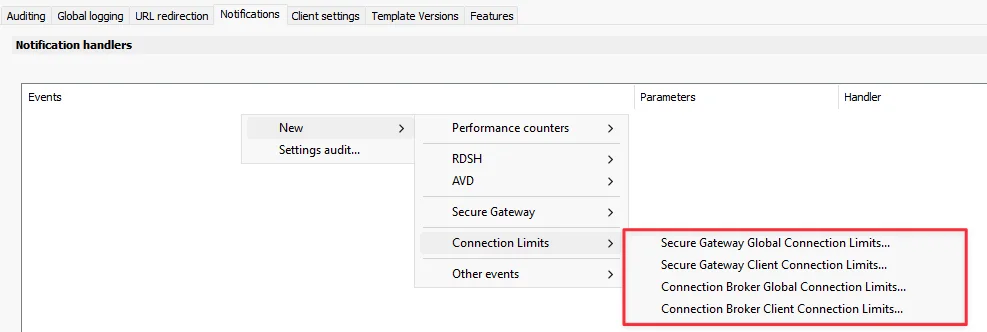
La consola ofrece límites de conexiones simultáneas distintos para el User Portal, HTTP, Wyse, Client, Client NewAuth, la tunelización de la API y el Backend, además de límites globales y por IP. En el Secure Gateway, los excesos repetidos pueden crear una regla temporal en el Firewall de Windows: 30 minutos por defecto, con registro de la dirección IP, la hora y el motivo. La documentación indica que el bloqueo se mantiene tras un reinicio del servidor o del servicio; las exclusiones CIDR/IP evitan el bloqueo en el Firewall, pero no se saltan los límites globales. Con el Firewall de Windows desactivado, la conexión excedente se cierra, pero no se aplica ningún bloqueo.
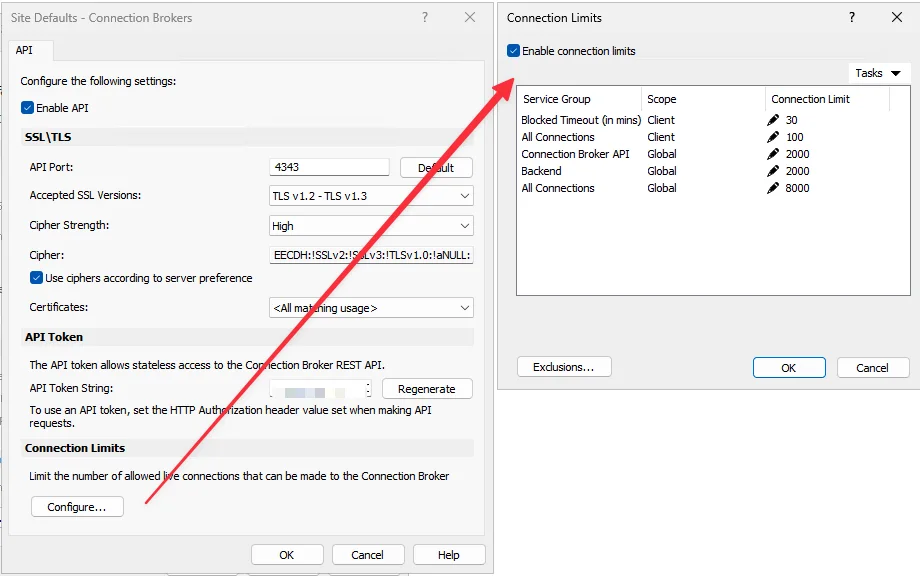
Para el Connection Broker, la preview ofrece límites de API, Backend, globales y por IP. No damos por hecho que los detalles de persistencia en el Firewall propios del Gateway se apliquen también al Broker. No hicimos ninguna prueba de bloqueo automático en el laboratorio.
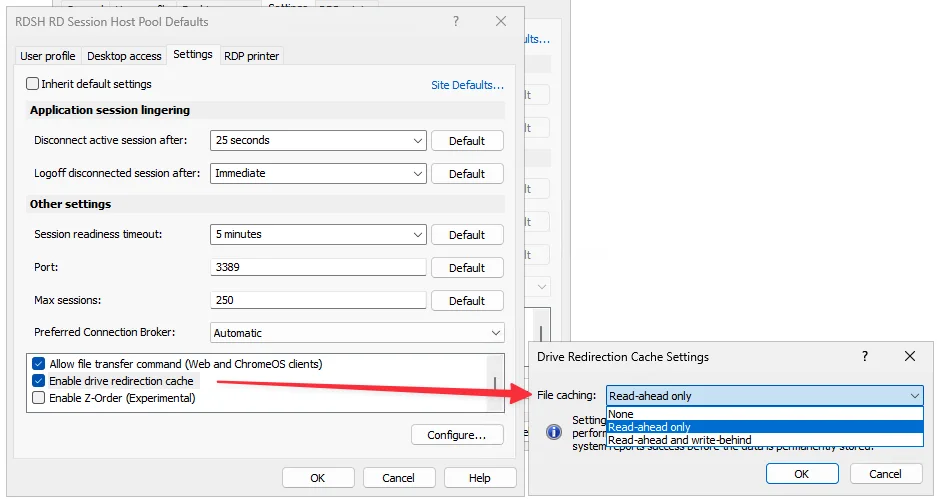
Caché de unidades redirigidas: control del rendimiento por sesión
Enable drive redirection cache usa RasRdpFs y mantiene una caché por sesión. Ofrece None, Read-ahead only —el valor por defecto— y Read-ahead and write-behind. Write-behind no puede usarse por sí solo. Puede mejorar el rendimiento de escritura, pero la guía advierte de una posible pérdida de datos cuando una escritura se confirma antes de llegar al almacenamiento permanente.
La caché se vacía al cerrar sesión o al desconectarse. Activarla exige reconectar, y desactivarla la purga. La función es de 64 bits y está documentada para el cliente Windows 18+ y el cliente macOS 19+.
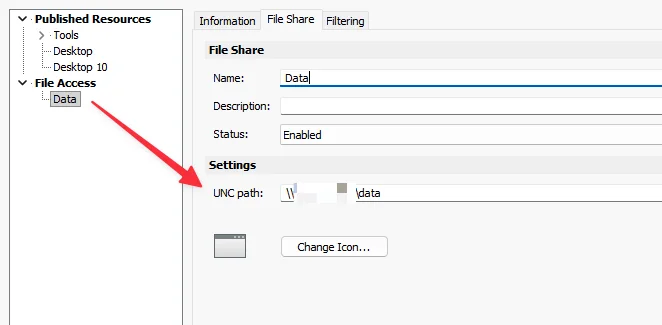
File Access: acceso web a recursos compartidos existentes
En nuestra prueba, File Access funcionó en el User Portal HTML5: los archivos eran visibles, y la subida y la descarga funcionaban. No vimos la posibilidad de crear carpetas. RAS presenta un recurso compartido SMB 2.x/3.x suplantando al usuario; los permisos del recurso compartido y NTFS siguen siendo los que mandan, y RAS no almacena ni replica los archivos.
La guía no documenta compatibilidad con DFS, solo la variable de ruta %username%, y no crea carpetas de usuario automáticamente. File Access solo está disponible en el User Portal. Una observación importante del laboratorio: para abrir un archivo desde el portal hace falta una aplicación RAS publicada y asociada a su extensión. Un PNG, por ejemplo, puede abrirse con un paint.exe publicado y asociado. No pretende ser un Explorador de Windows remoto completo.
Session Recording: configuración visible, sin validación funcional por ahora
Session Recording está marcado como Experimental y Coming soon. La consola ya muestra los apartados Users, Capture, Detection, Storage y Display. Encontramos ajustes de escala, calidad, frecuencia de imagen, tasa de bits y puntero del ratón; grabación continua o en inactividad; cuota de almacenamiento, fragmentación y retención; y las opciones de estado y control que se presentan al usuario.
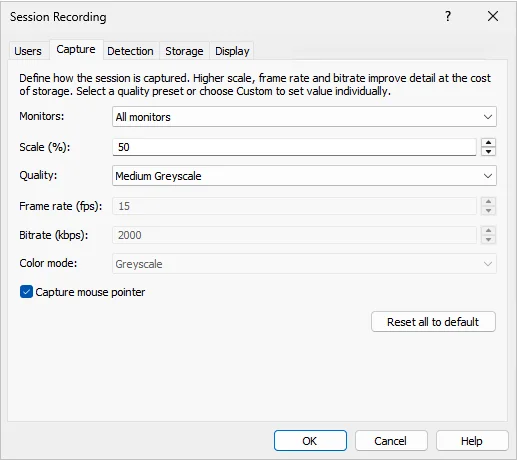
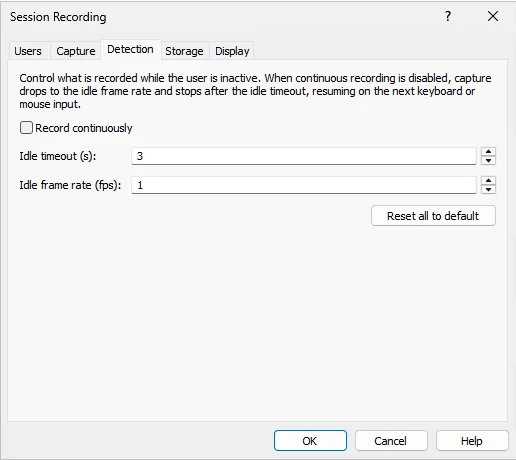
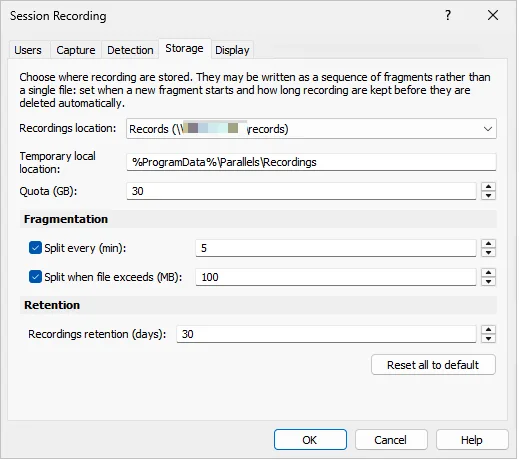
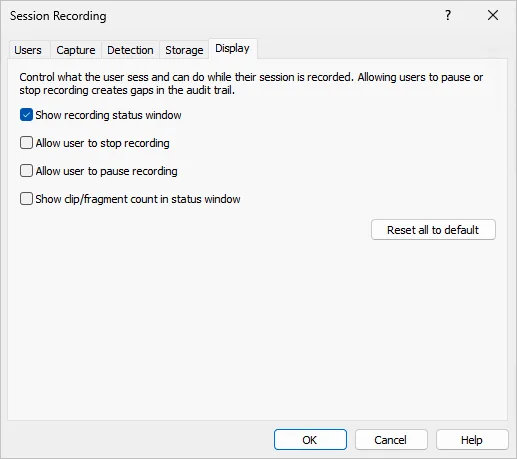
Nuestra prueba no produjo ninguna grabación operativa. Por tanto, no hemos validado la captura, la reproducción ni el reproductor. Estas pantallas son solo un anticipo de la interfaz, no una prueba de que todo funcione de principio a fin.
SAML, IP pública y otros refuerzos
Un proveedor de identidad SAML puede usarse como autenticación web principal o como MFA de segundo nivel tras las credenciales principales; en este último caso, debe asignarse en Theme > Authentication > MFA Provider. Parallels anuncia también mejoras en RunAsPPL, pero la guía beta no explica el mecanismo, así que no sacamos conclusiones sobre su comportamiento.
Para la IP pública, RAS puede usar el servicio de Parallels o un endpoint HTTPS propio que devuelva un JSON con ip, IP, ipString o ipAddress. %CLIENTPUBLICIP% está disponible para RADIUS, el filtrado/MFA/directivas, Effective Access y la información de sesión o la exportación a CSV.
Mantenimiento y operación de RDSH
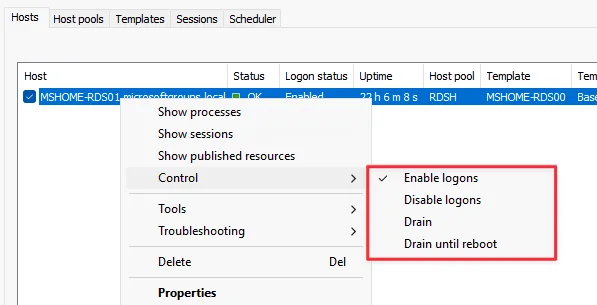
El tiempo de actividad ya aparece en la vista Hosts, junto a Enable logons, Disable logons, Drain y Drain until reboot. Un host que ya esté en modo drain debería seguir así durante una actualización del Agent. La carga de un pool se calcula como sesiones actuales / sesiones máximas × 100; se excluyen los hosts desactivados, en drain y no verificados. La guía beta sigue siendo ambigua respecto a los controles individuales de los hosts creados a partir de plantillas, así que esperaremos a la documentación final antes de sacar conclusiones.

Supervisión, certificados y algunos detalles útiles
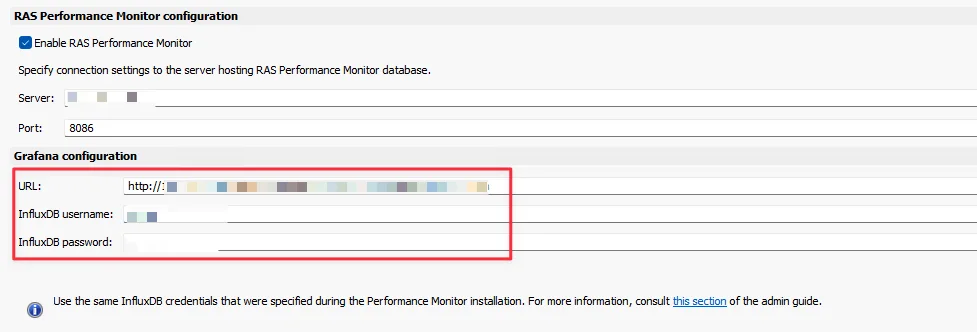
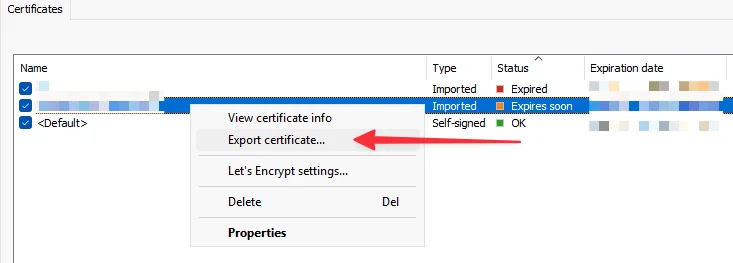
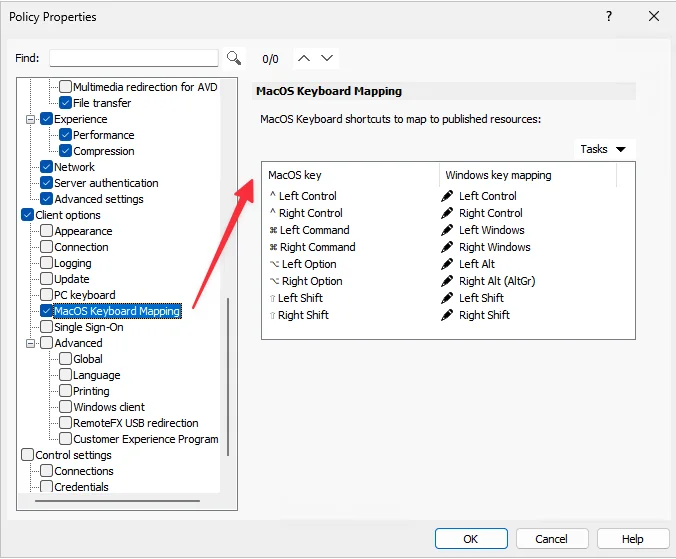
La configuración de Grafana acepta ahora una URL con host, puerto y ruta. Las credenciales de InfluxDB son opcionales por compatibilidad con versiones anteriores. Se anuncia la exportación en PFX; el menú está visible en la build, pero no validamos una exportación PFX completa. En las Client Policies también hay una directiva de distribución de teclado para macOS.
AVD Hybrid: habrá que seguirlo de cerca
La documentación describe un modelo en el que RAS conserva la gestión on-premises —plantillas, aprovisionamiento, autoescalado, FSLogix y optimización— mientras Azure Arc registra los hosts. La relación es de un pool on-premises con un pool AVD Hybrid; un pool vinculado ya no lo publica directamente RAS. La guía hace referencia a la Public Preview de Microsoft y a la validación de los host pools. No probamos esta función en el laboratorio, así que este apartado se basa únicamente en la documentación.
Conclusión
RAS 22.0 parece mucho más que una versión de mantenimiento. Device Posture, el refuerzo del Gateway, File Access y las mejoras en las unidades redirigidas aportan cambios tangibles en la operación, mientras que Session Recording y AVD Hybrid apuntan a la siguiente etapa del producto. Sigue siendo una Technical Preview, y varias funciones tendrán que volver a probarse en builds posteriores. Actualizaremos este artículo a medida que evolucione RAS 22.0.