Parallels prépare RAS 22.0 avec une Technical Preview particulièrement riche. Nous avons installé la build 28102 dans notre lab et parcouru en détail la documentation bêta afin de confronter les annonces aux fonctions réellement visibles dans la console. Cette version met clairement l’accent sur la sécurité, le contrôle des terminaux, la protection des Gateways et plusieurs améliorations d’exploitation. Certaines fonctions restent expérimentales ou annoncées « Coming soon » : les observations ci-dessous décrivent donc l’état de la Technical Preview testée, pas nécessairement celui de la version finale.
Device Posture : contrôler le terminal avant et pendant la connexion
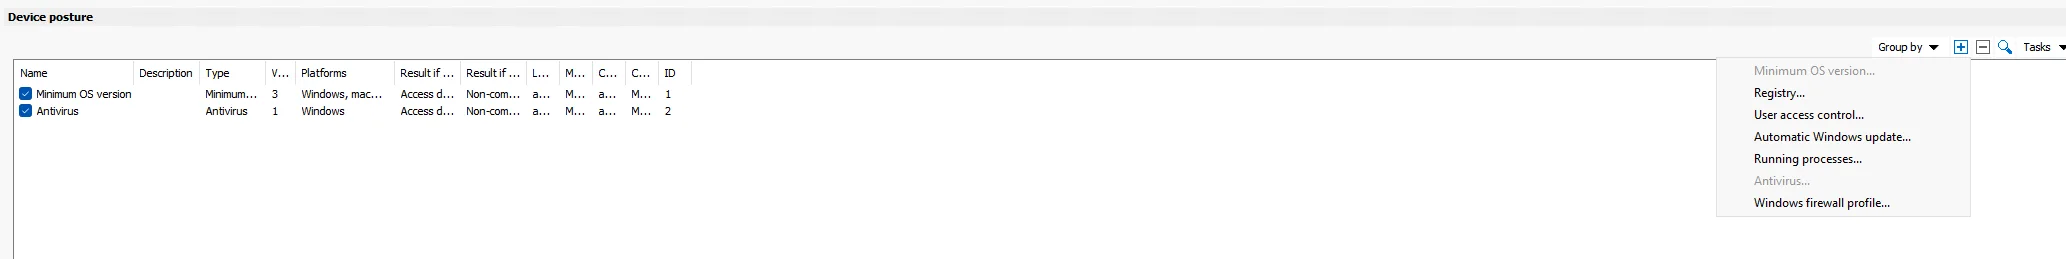
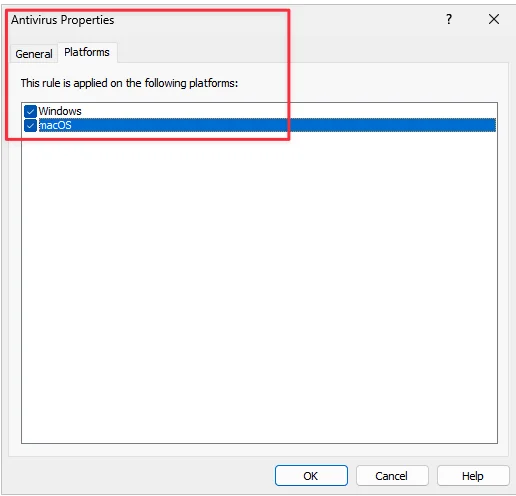
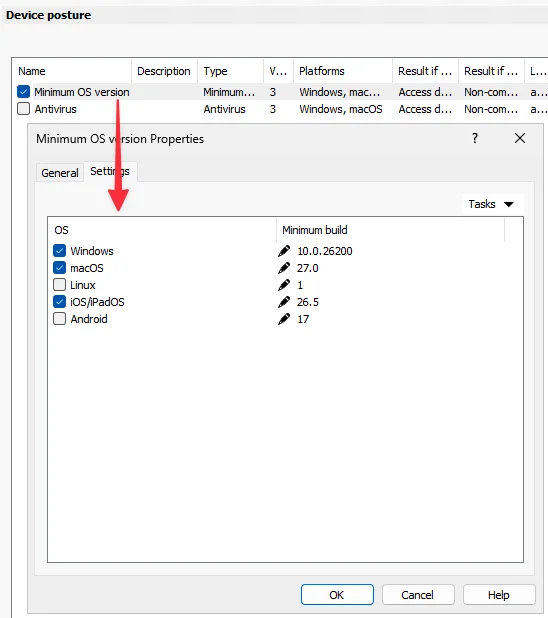
Avec Device Posture, Parallels Client évalue localement le terminal puis remonte son statut à RAS. Les contrôles documentés couvrent la version minimale de l’OS (Windows, macOS, Linux, iOS/iPadOS et Android), le Registre, l’UAC et Windows Update automatique sous Windows, les processus en cours, l’antivirus et le profil Windows Firewall.
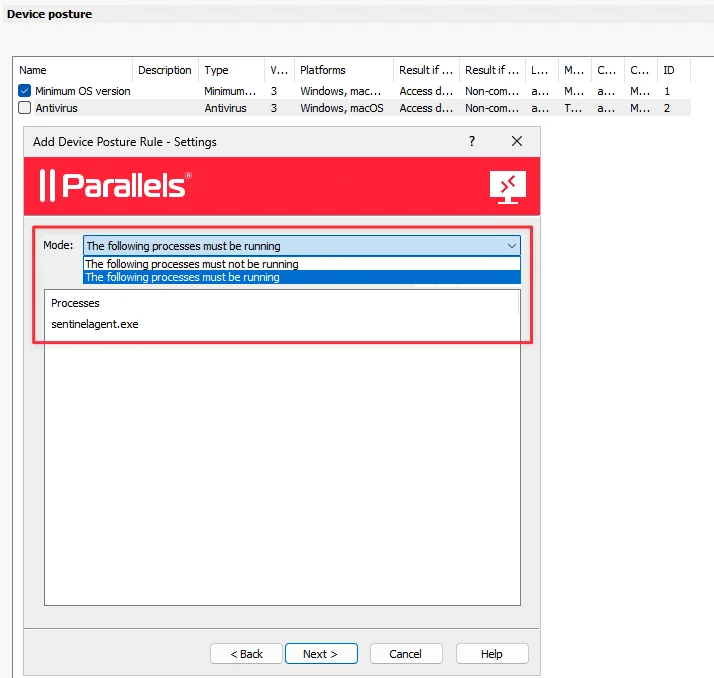
Les processus peuvent être requis ou interdits sous Windows, macOS et Linux. L’exemple sentinelagent.exe visible dans notre lab illustre uniquement la configuration d’une règle : il ne valide pas une intégration SentinelOne. L’antivirus s’appuie sur l’état déclaré par l’OS ; la documentation ne décrit ni identification individuelle de Defender, CrowdStrike ou Sophos, ni contrôle de fraîcheur des signatures.
Chaque règle peut renvoyer Access denied ou Non-compliant, avec une action distincte si elle n’est pas évaluable. Toutes sauf la version minimale d’OS disposent d’un TTL et sont réévaluées pendant la connexion. Un refus d’accès peut donc déconnecter une session devenue non conforme ; le statut Non-compliant conserve la session mais en modifie l’état. Ce statut global peut ensuite alimenter Client Policies, horaires de connexion, MFA et filtrage. Les clients antérieurs à la v22 sont considérés non conformes.
Gateways : limiter les connexions et préparer l’autoban
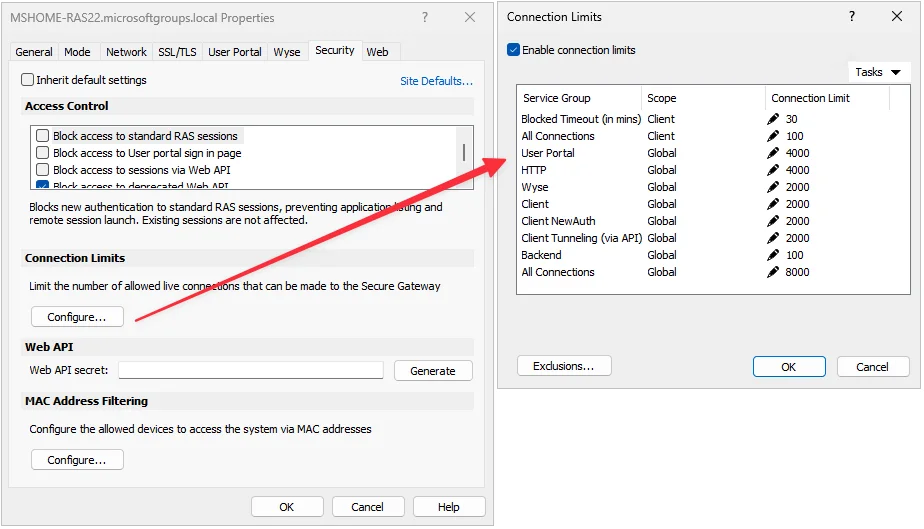
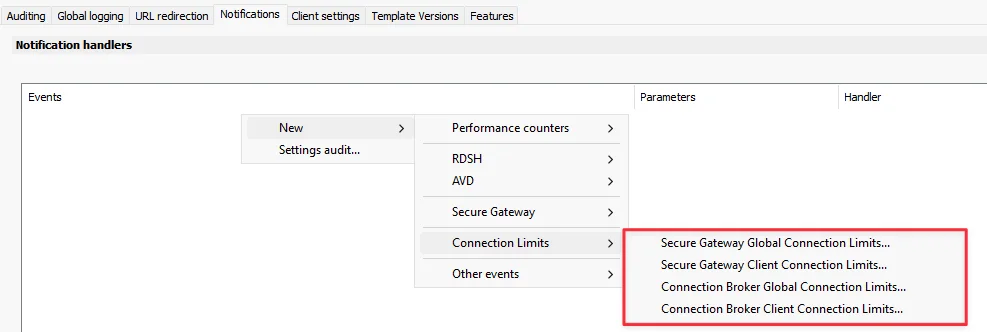
La console permet de fixer des limites de connexions concurrentes distinctes pour le User Portal, HTTP, Wyse, le Client, Client NewAuth, le tunneling via API, le Backend, ainsi que des limites globales et par IP. Sur le Secure Gateway, des dépassements répétés peuvent déclencher une règle temporaire Windows Firewall : 30 minutes par défaut, avec journalisation de l’IP, de l’heure et du motif. La documentation annonce une persistance au redémarrage ou au redémarrage du service ; les exclusions CIDR/IP évitent le ban Firewall mais pas les limites globales. Si le Firewall est désactivé, la connexion excédentaire est fermée sans bannissement.
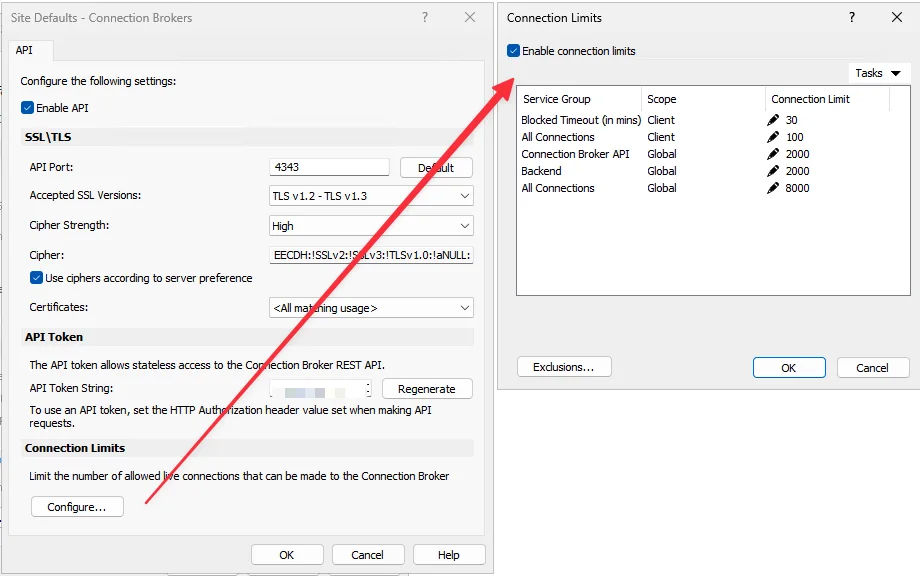
Côté Connection Broker, la Technical Preview expose les limites API, Backend, globales et par IP. Nous ne transposons toutefois pas au Broker les détails de persistance Firewall documentés pour le Gateway. Nous n’avons pas exécuté de test d’autoban dans le lab.
Redirection de lecteurs : un cache par session
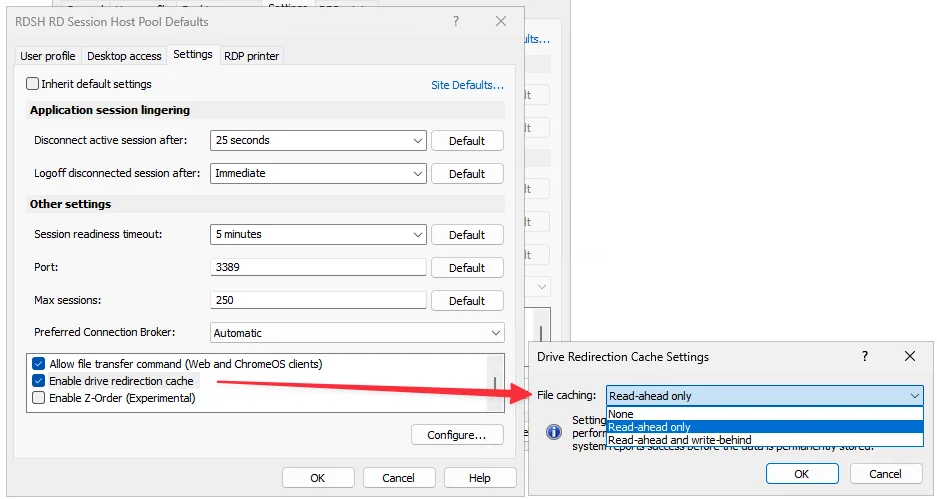
Enable drive redirection cache utilise RasRdpFs et crée un cache par session. Trois modes sont proposés : None, Read-ahead only — le défaut — et Read-ahead and write-behind. Le mode write-behind ne fonctionne pas seul. Il peut accélérer les écritures, mais la documentation avertit d’un risque de perte de données si l’écriture est acquittée avant son stockage permanent.
Le cache est vidé à la fermeture de session ou à la déconnexion ; une reconnexion est requise après activation et la désactivation purge le cache. La fonction est 64 bits et documentée pour les clients Windows 18+ et macOS 19+.
File Access : un accès web aux partages existants
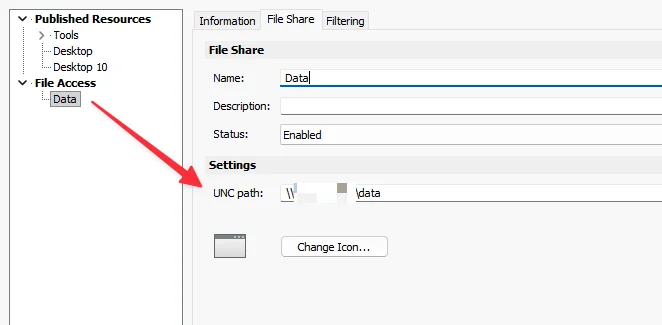
Dans notre test, File Access fonctionne dans le User Portal HTML5 : les fichiers sont visibles et les opérations d’upload et download réussissent. Nous n’avons en revanche pas observé de création de dossier. RAS présente un partage SMB 2.x/3.x en impersonnant l’utilisateur ; les permissions de partage et NTFS restent autoritaires, et RAS ne stocke ni ne réplique les fichiers.
La documentation ne décrit pas de prise en charge DFS, seulement la variable %username% dans le chemin, et aucune création automatique de dossiers utilisateur. La fonction est limitée au User Portal. Dans notre lab, ouvrir un fichier depuis le portail exige une application publiée associée à son extension : par exemple, un PNG peut s’ouvrir avec paint.exe s’il est publié et associé. Ce n’est donc pas un explorateur Windows distant complet.
Session Recording : interface visible, validation fonctionnelle à venir
Session Recording est marqué Experimental et Coming soon. La console expose déjà les onglets Users, Capture, Detection, Storage et Display. On y retrouve le réglage de l’échelle, de la qualité, du FPS, du bitrate et du pointeur ; le choix entre enregistrement continu et comportement en inactivité ; puis quota, fragmentation, rétention et options de statut utilisateur.
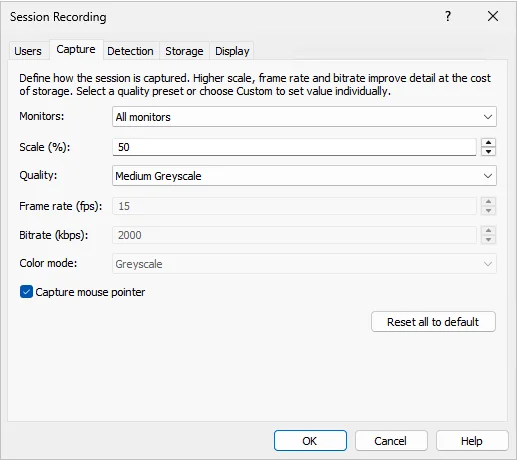
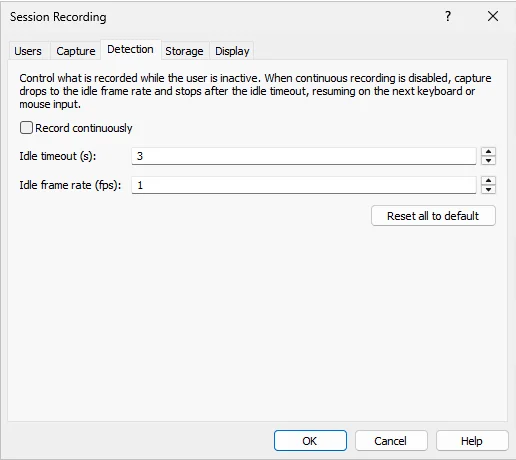
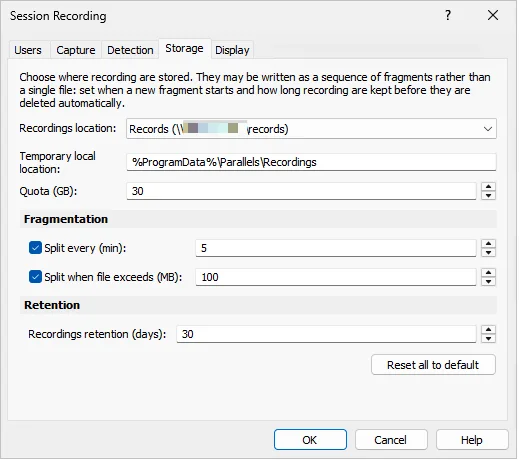
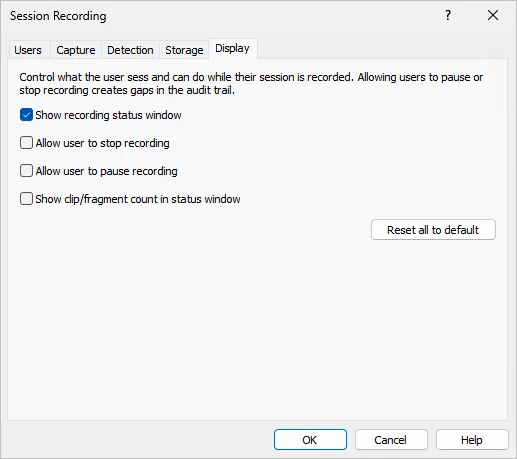
Notre test n’a pas permis d’obtenir un enregistrement opérationnel. Nous ne validons donc ni capture effective, ni lecture, ni player : ces écrans doivent être lus comme un aperçu de l’interface de la preview, pas comme une validation fonctionnelle.
SAML, IP publique et durcissement complémentaire
Un IdP SAML peut servir d’authentification web primaire ou de MFA en second niveau après les identifiants principaux ; il doit alors être assigné dans Theme > Authentication > MFA Provider. Parallels annonce aussi une amélioration RunAsPPL, mais le mécanisme n’est pas détaillé dans le guide bêta : nous n’en extrapolons pas le fonctionnement.
Pour l’IP publique, RAS peut utiliser le service Parallels ou un endpoint HTTPS personnalisé retournant un JSON ip, IP, ipString ou ipAddress. La variable %CLIENTPUBLICIP% peut notamment servir dans RADIUS, filtrage/MFA/policies, Effective Access et les informations de session ou CSV.
RDSH et exploitation quotidienne
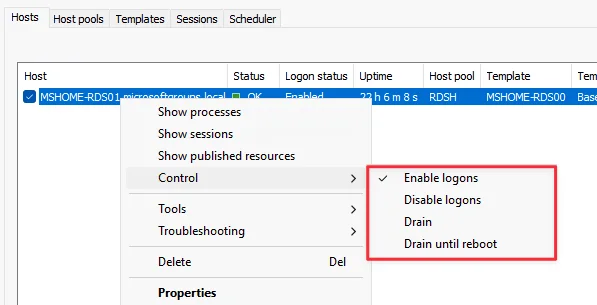
L’uptime devient visible dans la vue Hosts et les actions Enable logons, Disable logons, Drain et Drain until reboot sont accessibles. Un hôte déjà drainé doit rester drainé pendant une mise à jour de l’Agent. Pour un pool, le workload est calculé comme sessions courantes / maximum de sessions × 100 ; les hôtes désactivés, drainés ou non vérifiés sont exclus. Le guide bêta reste ambigu sur les contrôles individuels des hôtes templatisés : nous attendrons la documentation finale avant d’en tirer une conclusion.

Monitoring, certificats et quelques détails utiles
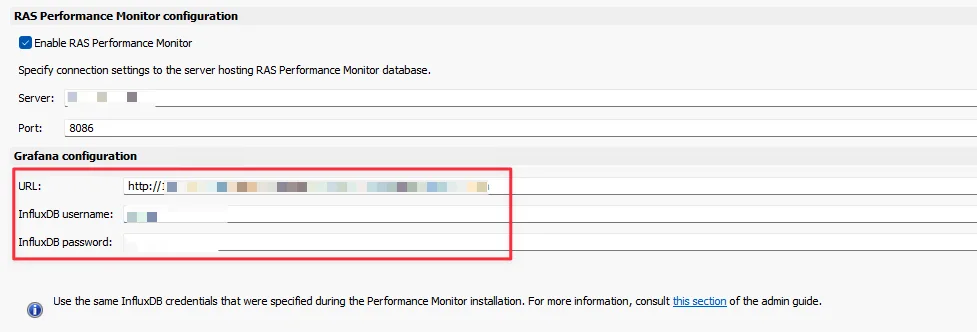
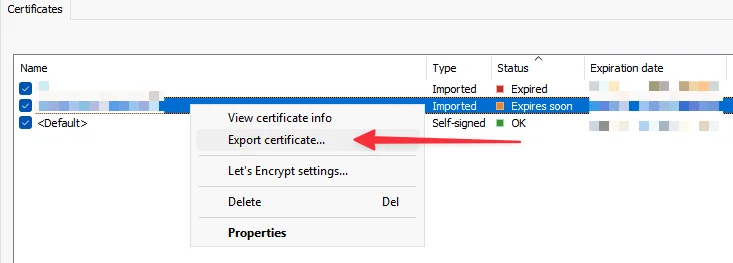
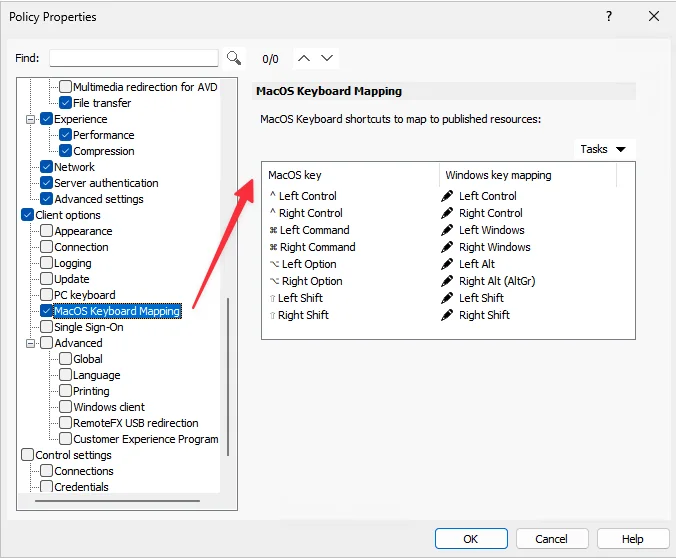
La configuration Grafana accepte désormais une URL avec hôte, port et chemin. Les identifiants InfluxDB deviennent facultatifs, afin de préserver la rétrocompatibilité. L’export PFX est annoncé ; le menu est bien présent dans la build, sans que nous ayons validé un export complet. Enfin, une politique de mapping clavier macOS apparaît dans les Client Policies.
AVD Hybrid : une fonction à suivre
La documentation décrit un modèle où RAS conserve le pilotage on-premises — templates, provisioning, autoscale, FSLogix et optimisation — tandis qu’Azure Arc enrôle les hôtes. La relation est de un pool on-premises pour un pool AVD Hybrid ; un pool lié ne publie plus directement via RAS. Le guide mentionne la Microsoft Public Preview et la validation des host pools. Nous n’avons pas réalisé de test lab de cette fonction : cette section est donc documentaire uniquement.
Conclusion
RAS 22.0 ne ressemble pas à une simple mise à jour de maintenance. Device Posture, le durcissement des Gateways, File Access et les améliorations de redirection apportent des changements très concrets, tandis que Session Recording et AVD Hybrid montrent la direction prise pour les prochaines étapes. La Technical Preview reste précisément cela — une preview — et plusieurs fonctions devront être retestées dans les builds suivantes. Nous mettrons cet article à jour au fil de l’évolution de RAS 22.0.