Parallels bereitet RAS 22.0 mit einer besonders umfangreichen Technical Preview vor. Wir haben Build 28102 in unserem Lab installiert und das Beta-Administratorhandbuch durchgesehen, um die angekündigten Funktionen mit dem zu vergleichen, was die Konsole tatsächlich anbietet. Sicherheit, Endpoint-Compliance, Gateway-Schutz und der tägliche Betrieb sind ganz klar die großen Themen dieser Version. Einige Funktionen sind noch experimentell oder als „Coming soon“ gekennzeichnet; die folgenden Beobachtungen beschreiben daher die getestete Technical Preview und nicht die finale Version.
Device Posture: Endpoint-Prüfungen vor und während einer Sitzung
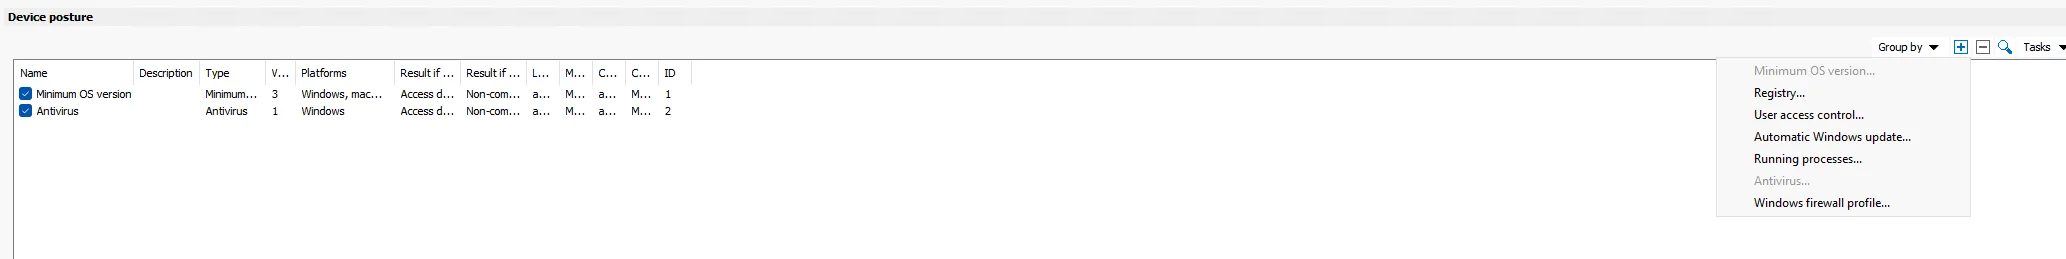
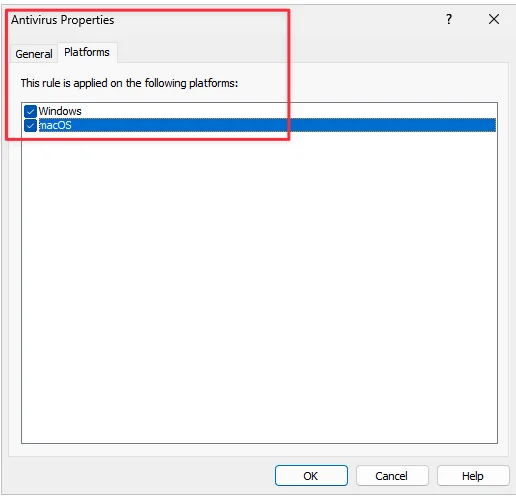
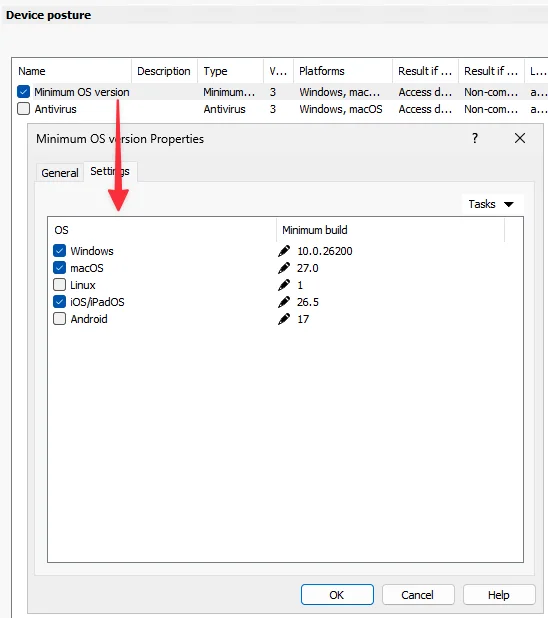
Device Posture wird lokal vom Parallels Client ausgewertet, der den Status anschließend an RAS meldet. Die dokumentierten Prüfungen umfassen Mindestversionen von Windows, macOS, Linux, iOS/iPadOS und Android, die Windows-Registrierung, UAC und automatische Windows-Updates, laufende Prozesse, Virenschutz sowie das Windows-Firewall-Profil.
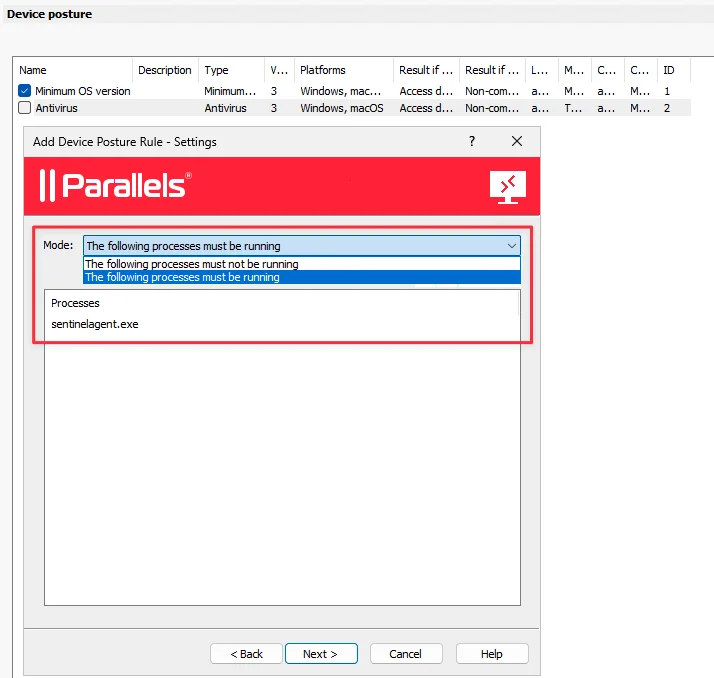
Prozessprüfungen unterstützen erforderliche oder verbotene Prozesse unter Windows, macOS und Linux. Das Beispiel sentinelagent.exe in unserem Lab dient nur zur Veranschaulichung der Regelkonfiguration; es ist kein Integrationstest mit SentinelOne. Der Virenschutz stützt sich auf den vom Betriebssystem gemeldeten Zustand. Das Handbuch beschreibt weder eine Erkennung auf Produktebene von Defender, CrowdStrike oder Sophos noch eine Prüfung der Aktualität der Signaturen.
Eine Regel kann entweder Access denied oder Non-compliant zurückgeben, mit einem eigenen Ergebnis für den Fall, dass sie nicht ausgewertet werden kann. Alle Prüfungen außer der Mindest-OS-Version haben eine TTL und werden neu ausgewertet, solange der Benutzer verbunden ist. Access denied kann eine Sitzung trennen, die nicht mehr konform ist; Non-compliant behält die Sitzung bei, ändert aber ihren Status. Der Gesamtstatus kann in Client Policies, Anmeldezeiten, MFA und Filterung einfließen. Clients vor v22 gelten als nicht konform.
Gateway-Härtung: Verbindungslimits und temporäre Sperren
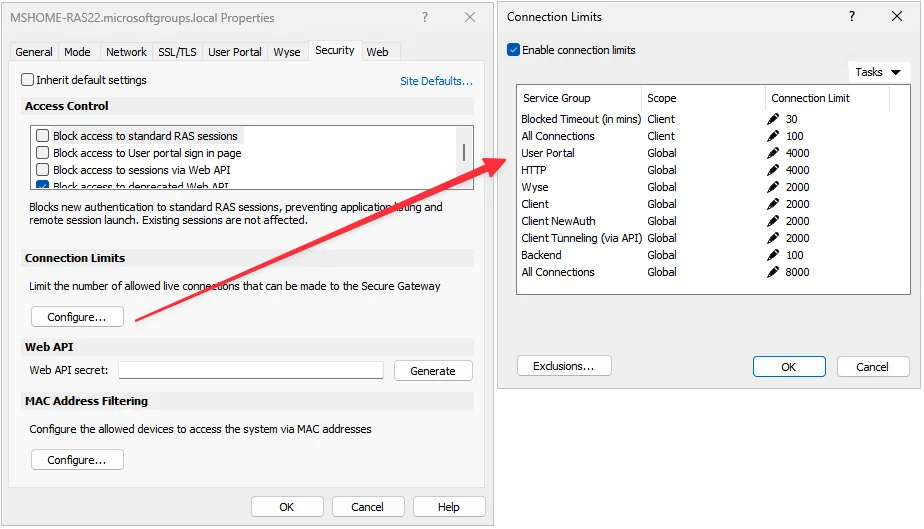
Die Konsole bietet getrennte Limits für gleichzeitige Verbindungen für User Portal, HTTP, Wyse, Client, Client NewAuth, API-Tunneling und Backend sowie globale und IP-bezogene Limits. Auf dem Secure Gateway können wiederholte Überschreitungen eine temporäre Windows-Firewall-Regel erzeugen: standardmäßig 30 Minuten, wobei IP-Adresse, Zeitpunkt und Grund protokolliert werden. Laut Dokumentation bleibt die Sperre über einen Neustart des Servers oder des Dienstes hinweg bestehen; CIDR/IP-Ausnahmen verhindern die Firewall-Sperre, umgehen aber nicht die globalen Limits. Ist die Windows-Firewall deaktiviert, wird eine überzählige Verbindung geschlossen, aber keine Sperre gesetzt.
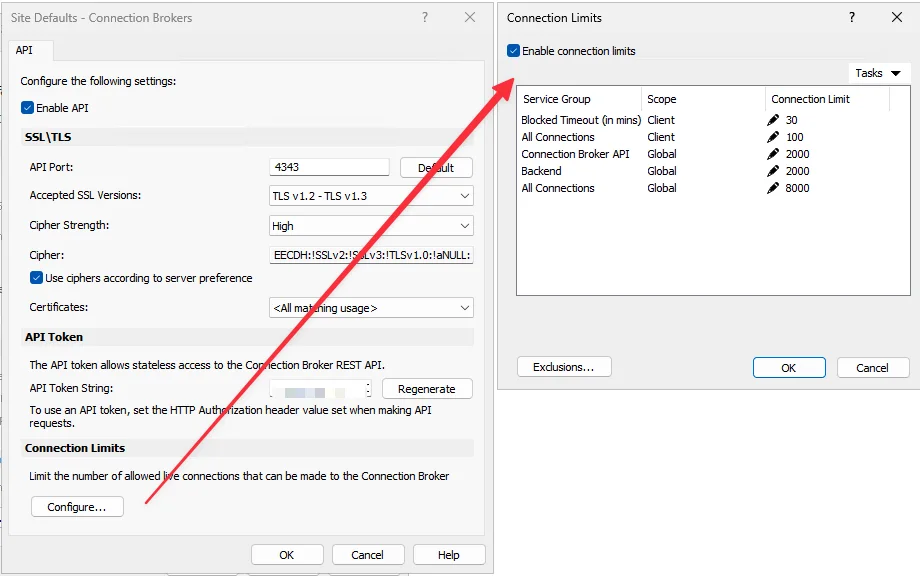
Für den Connection Broker bietet die Preview Limits für API, Backend sowie globale und IP-bezogene Limits. Wir gehen nicht davon aus, dass die Gateway-spezifischen Details zur Firewall-Persistenz auch für den Broker gelten. Einen Autoban-Test haben wir im Lab nicht durchgeführt.
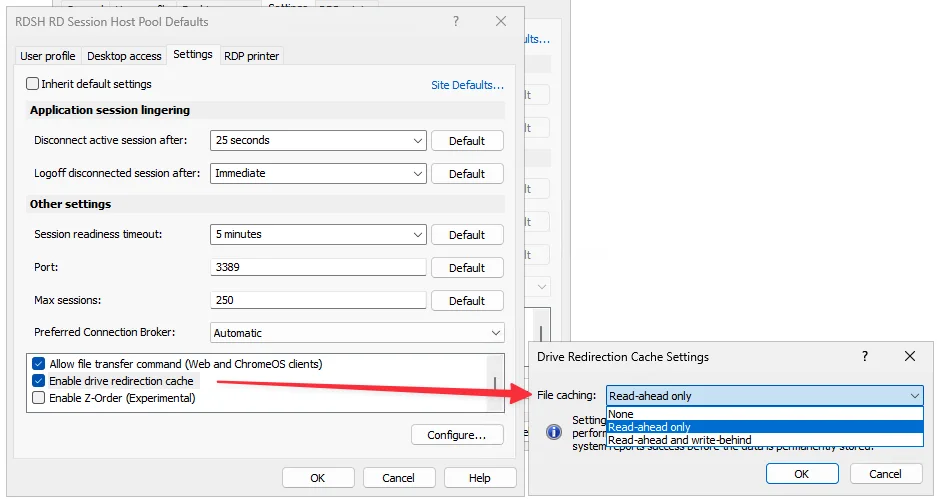
Cache für umgeleitete Laufwerke: Leistungssteuerung pro Sitzung
Enable drive redirection cache nutzt RasRdpFs und führt einen Cache pro Sitzung. Zur Wahl stehen None, Read-ahead only — die Standardeinstellung — und Read-ahead and write-behind. Write-behind lässt sich nicht allein verwenden. Es kann die Schreibleistung verbessern, doch das Handbuch warnt vor möglichem Datenverlust, wenn ein Schreibvorgang bestätigt wird, bevor er den dauerhaften Speicher erreicht.
Der Cache wird bei Abmeldung oder Trennung geleert. Die Aktivierung erfordert eine erneute Verbindung, die Deaktivierung leert den Cache. Die Funktion ist 64-Bit und für den Windows-Client ab Version 18 sowie den macOS-Client ab Version 19 dokumentiert.
File Access: Webzugriff auf bestehende Freigaben
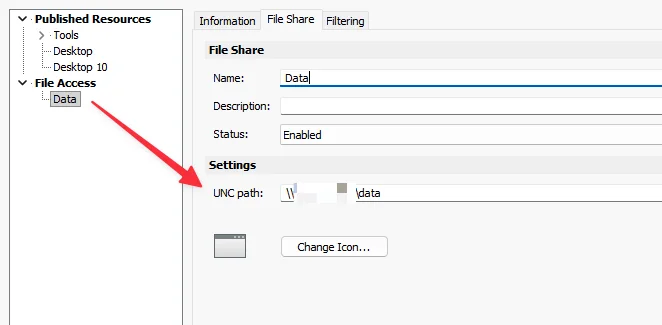
In unserem Test funktionierte File Access im HTML5 User Portal: Die Dateien waren sichtbar, Upload und Download funktionierten. Das Anlegen von Ordnern haben wir nicht beobachtet. RAS stellt eine SMB-2.x/3.x-Freigabe bereit, indem es sich als der Benutzer ausgibt; Freigabe- und NTFS-Berechtigungen bleiben maßgeblich, während RAS die Dateien weder speichert noch repliziert.
Das Handbuch dokumentiert keine DFS-Unterstützung, nur die Pfadvariable %username%, und legt keine Benutzerordner automatisch an. File Access ist ausschließlich im User Portal verfügbar. Eine wichtige Beobachtung aus dem Lab: Um eine Datei aus dem Portal zu öffnen, braucht es eine veröffentlichte RAS-Anwendung, die mit ihrer Dateiendung verknüpft ist. Eine PNG-Datei lässt sich zum Beispiel über ein veröffentlichtes und verknüpftes paint.exe öffnen. Ein vollwertiger Remote-Windows-Explorer ist das nicht.
Session Recording: sichtbare Konfiguration, noch keine funktionale Validierung
Session Recording ist als Experimental und Coming soon gekennzeichnet. Die Konsole zeigt bereits die Bereiche Users, Capture, Detection, Storage und Display. Wir fanden Einstellungen für Skalierung, Qualität, Bildrate, Bitrate und Mauszeiger, für kontinuierliche Aufzeichnung oder Aufzeichnung bei Inaktivität, für Speicherkontingent, Fragmentierung und Aufbewahrung sowie für die Status- und Steuerungsoptionen, die dem Benutzer angezeigt werden.
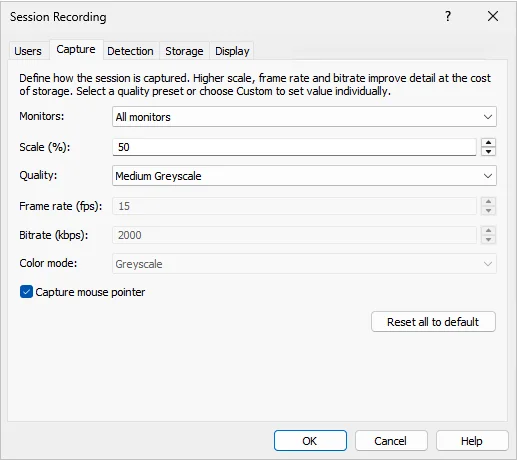
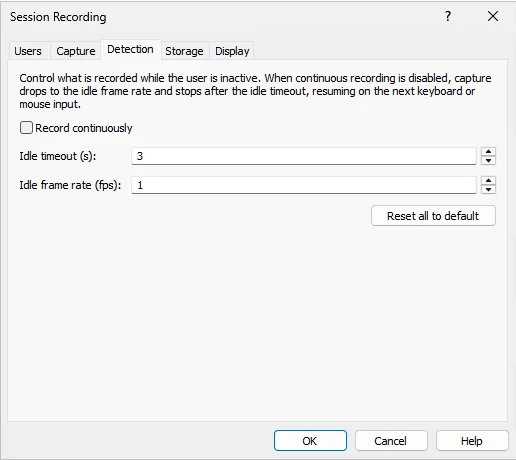
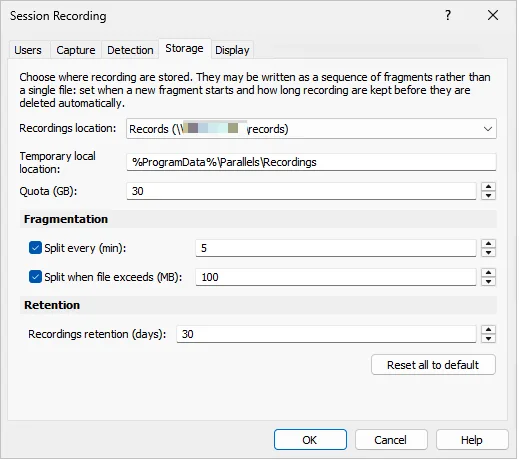
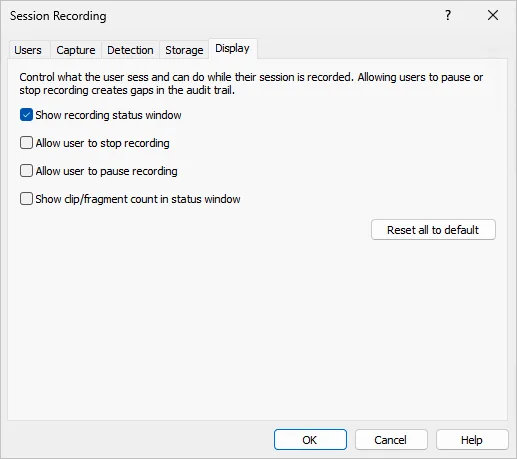
Unser Test hat keine funktionsfähige Aufzeichnung erzeugt. Aufnahme, Wiedergabe und Player haben wir daher nicht validiert. Diese Bildschirme sind lediglich eine Vorschau der Oberfläche, kein Nachweis für eine durchgängige Funktion.
SAML, öffentliche IP und weitere Härtung
Ein SAML-Identitätsanbieter kann als primäre Web-Authentifizierung oder als MFA der zweiten Stufe nach den primären Anmeldedaten dienen; für Letzteres muss er unter Theme > Authentication > MFA Provider zugewiesen werden. Parallels kündigt außerdem Verbesserungen bei RunAsPPL an, doch das Beta-Handbuch erklärt den Mechanismus nicht, daher ziehen wir keine Schlüsse über sein Verhalten.
Für die öffentliche IP kann RAS den Dienst von Parallels oder einen eigenen HTTPS-Endpunkt nutzen, der JSON mit ip, IP, ipString oder ipAddress zurückgibt. %CLIENTPUBLICIP% steht für RADIUS, Filterung/MFA/Richtlinien, Effective Access sowie für Sitzungsinformationen und den CSV-Export zur Verfügung.
RDSH-Wartung und Betrieb
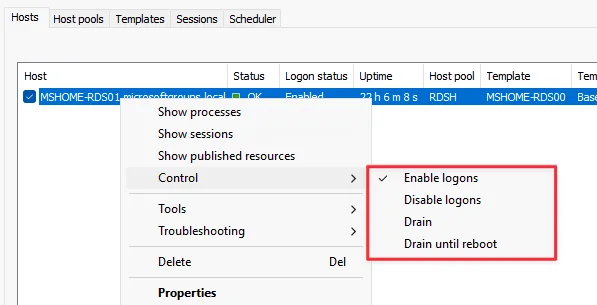
Die Uptime ist jetzt in der Ansicht Hosts sichtbar, neben Enable logons, Disable logons, Drain und Drain until reboot. Ein Host, der sich bereits im Drain-Modus befindet, sollte während eines Agent-Upgrades darin bleiben. Die Auslastung eines Pools wird als aktuelle Sitzungen / maximale Sitzungen × 100 berechnet; deaktivierte, im Drain befindliche und nicht verifizierte Hosts werden ausgeschlossen. Zu den Einzelsteuerungen für Hosts aus Vorlagen ist das Beta-Handbuch noch uneindeutig, daher warten wir die finale Dokumentation ab, bevor wir ein Fazit ziehen.

Monitoring, Zertifikate und ein paar nützliche Details
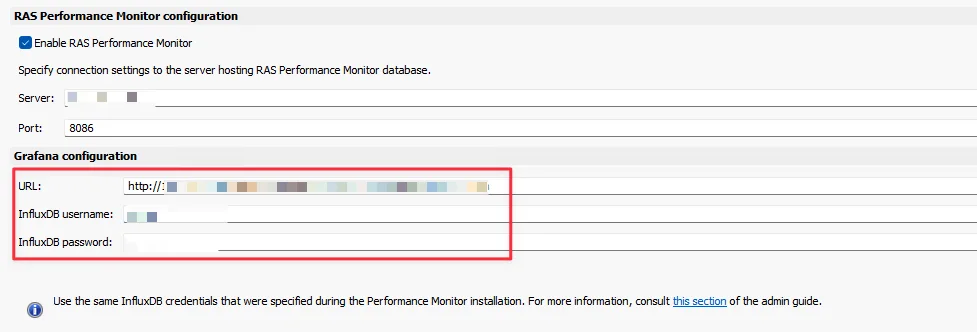
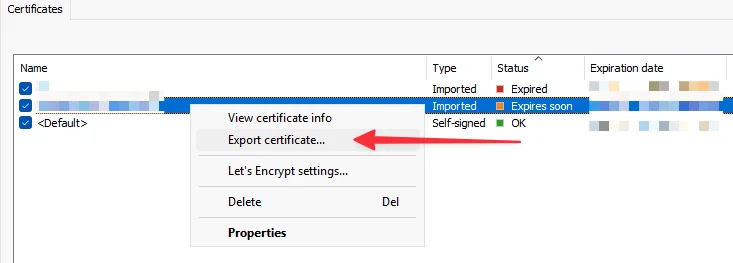
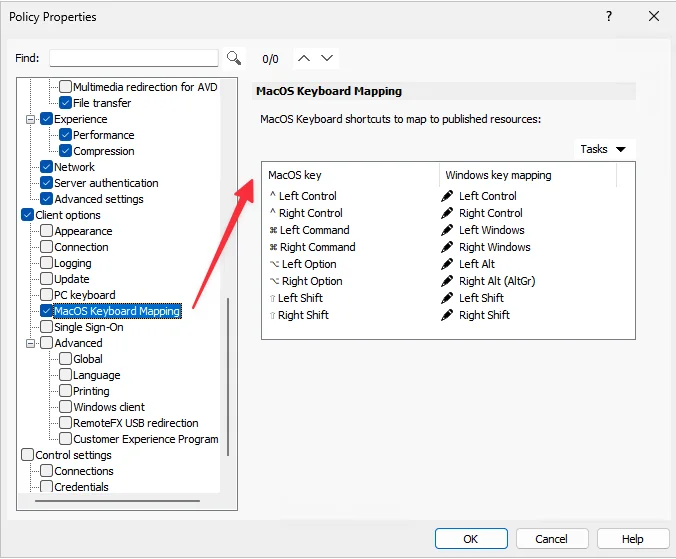
Die Grafana-Konfiguration akzeptiert jetzt eine URL mit Host, Port und Pfad. InfluxDB-Anmeldedaten sind aus Gründen der Abwärtskompatibilität optional. Der PFX-Export ist angekündigt; das Menü ist im Build sichtbar, einen vollständigen PFX-Export haben wir aber nicht validiert. In den Client Policies gibt es außerdem eine Richtlinie für die macOS-Tastaturbelegung.
AVD Hybrid: im Auge behalten
Die Dokumentation beschreibt ein Modell, bei dem RAS die On-Premises-Verwaltung behält — Vorlagen, Provisionierung, Autoscale, FSLogix und Optimierung —, während Azure Arc die Hosts registriert. Die Beziehung ist ein On-Premises-Pool zu einem AVD-Hybrid-Pool; ein verknüpfter Pool wird nicht mehr direkt von RAS veröffentlicht. Das Handbuch verweist auf die Public Preview von Microsoft und auf die Validierung der Host-Pools. Diese Funktion haben wir im Lab nicht getestet; dieser Abschnitt beruht also ausschließlich auf der Dokumentation.
Fazit
RAS 22.0 sieht nach mehr als einem Wartungsrelease aus. Device Posture, Gateway-Härtung, File Access und die Verbesserungen bei umgeleiteten Laufwerken bringen spürbare Änderungen für den Betrieb, während Session Recording und AVD Hybrid die nächste Etappe des Produkts andeuten. Es handelt sich weiterhin um eine Technical Preview, und mehrere Funktionen müssen in späteren Builds erneut getestet werden. Wir aktualisieren diesen Artikel im Zuge der Weiterentwicklung von RAS 22.0.