Device Posture est l’une des nouveautés sécurité les plus intéressantes de Parallels RAS 22. L’objectif est simple : vérifier l’état du poste client avant d’autoriser une session, puis exploiter cet état dans les policies RAS. Nous avons testé la fonctionnalité avec trois générations de Parallels Client afin de vérifier ce qui fonctionne réellement sur le terrain.
Que peut-on contrôler ?
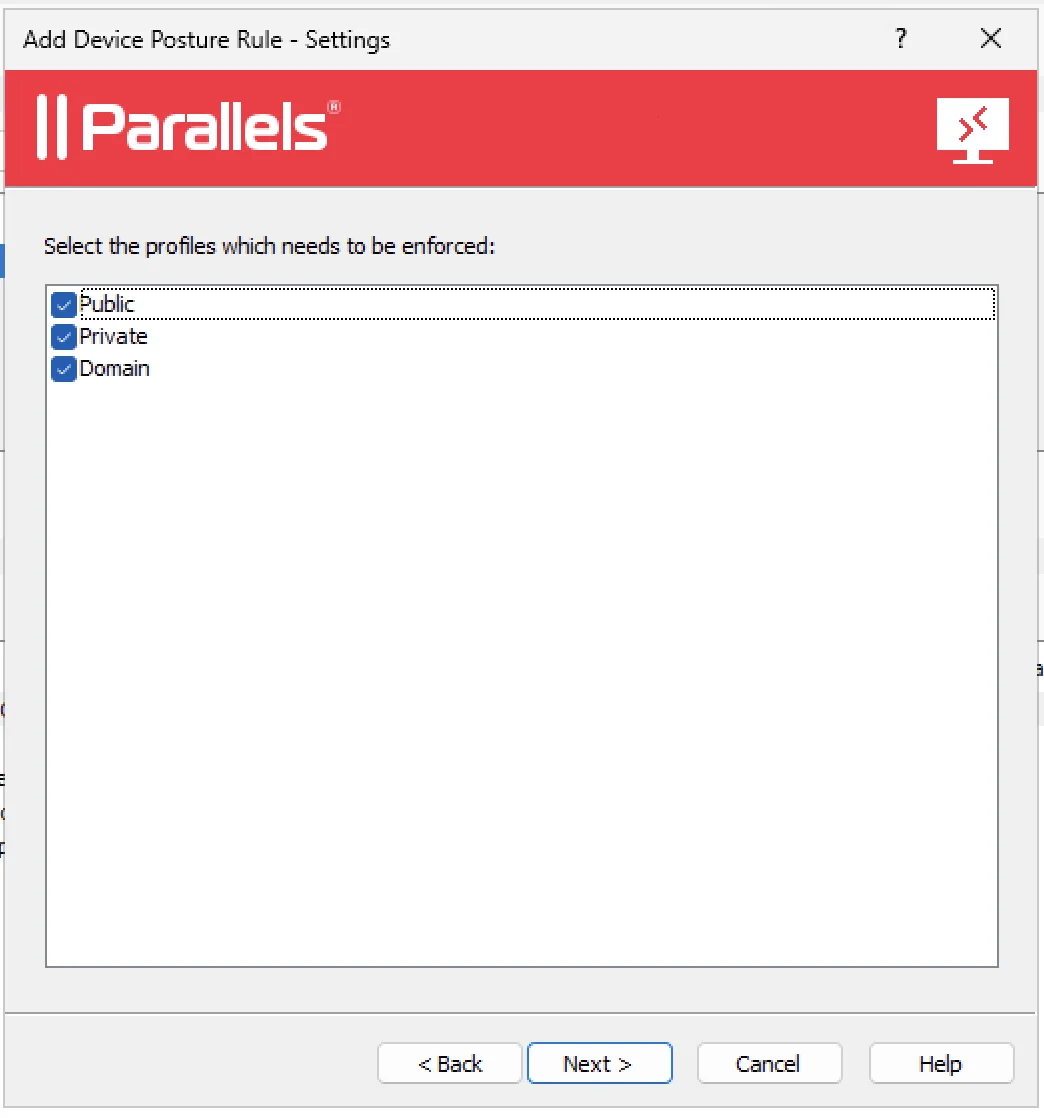
La console RAS 22 expose des règles portant notamment sur la version minimale de Windows, le registre, l’UAC, Windows Update, les processus en cours, l’antivirus et les profils du pare-feu Windows Defender.
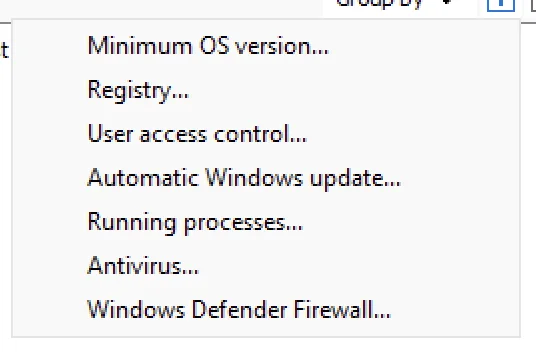
Chaque règle peut être activée séparément, documentée et configurée avec un comportement différent selon le résultat de l’évaluation.
Access denied, Non-compliant et Compliant
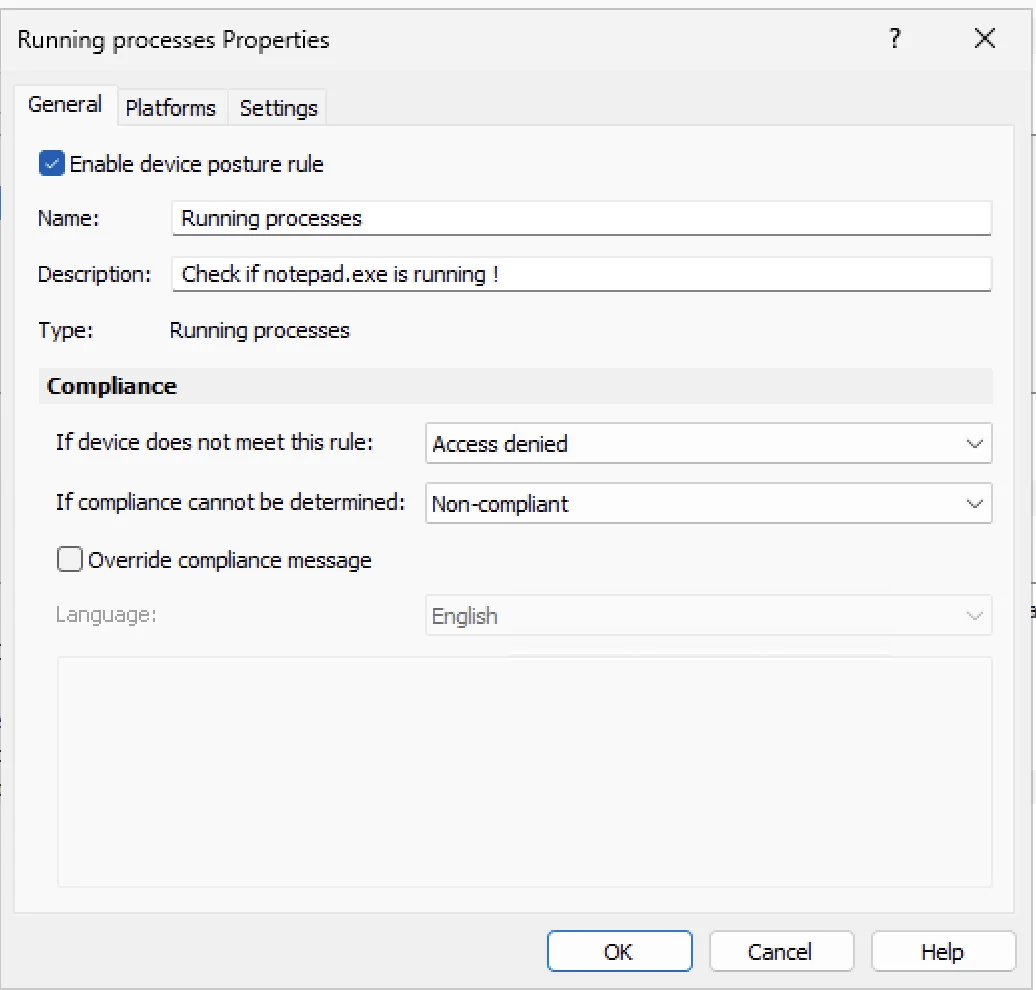
Lors de la création d’une règle, RAS distingue deux situations : le poste a bien été évalué mais ne respecte pas la règle, ou bien l’évaluation n’a pas pu être effectuée. Dans les deux cas, l’administrateur peut choisir de refuser l’accès ou de conserver un état non conforme.
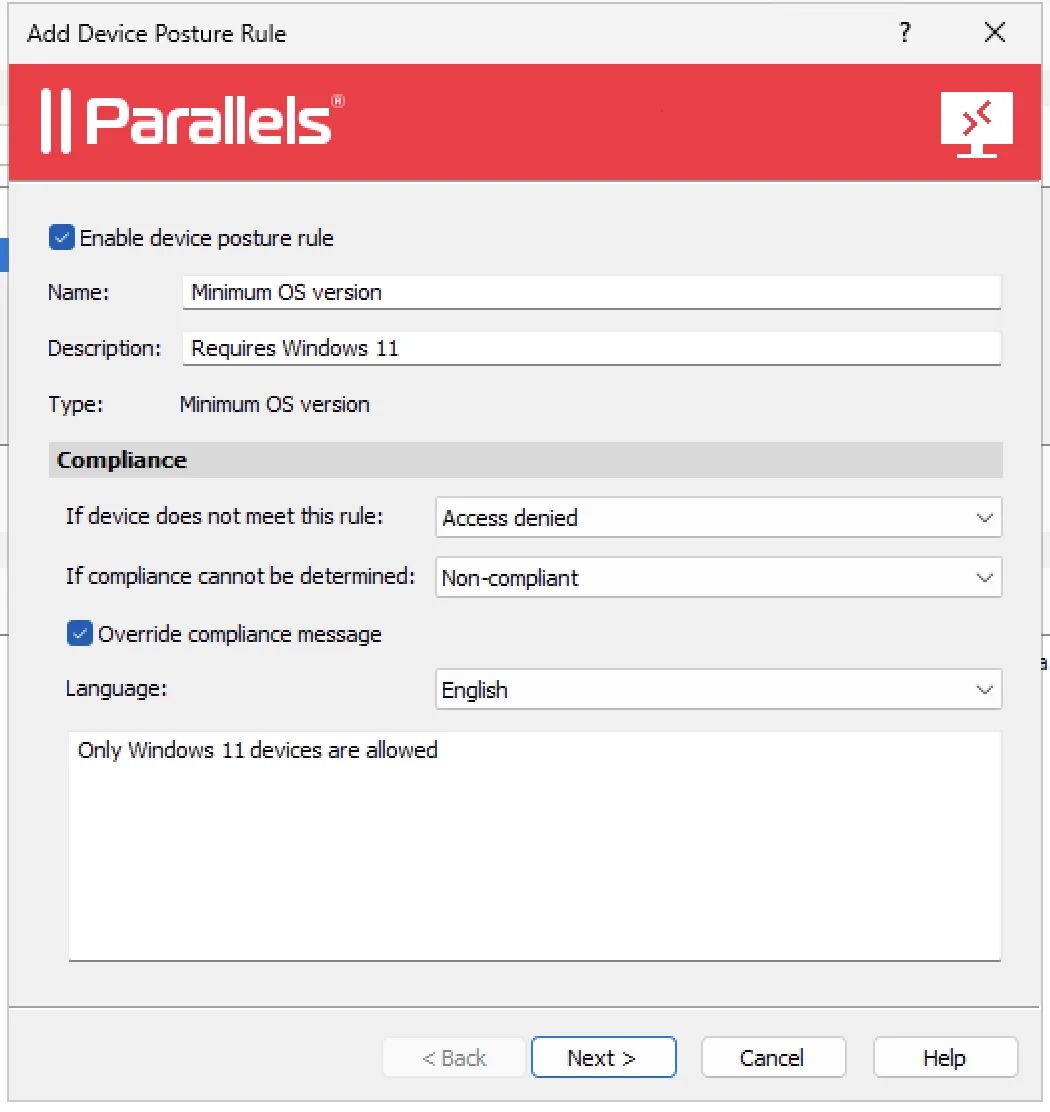
- Access denied bloque la connexion, ou peut interrompre une session qui devient non conforme.
- Non-compliant laisse la session continuer, mais son état peut être utilisé par les mécanismes RAS.
- Compliant permet également de cibler une policy pour les appareils conformes.
- Not evaluated permet de traiter séparément les clients qui ne savent pas remonter une information.
Device Posture peut piloter une Client Policy
Le résultat n’est donc pas seulement un message d’erreur. Dans une Client Policy, Device Posture peut devenir un critère : appliquer la policy lorsque le poste est conforme, lorsqu’il est non conforme, ou inclure aussi les appareils impossibles à évaluer.
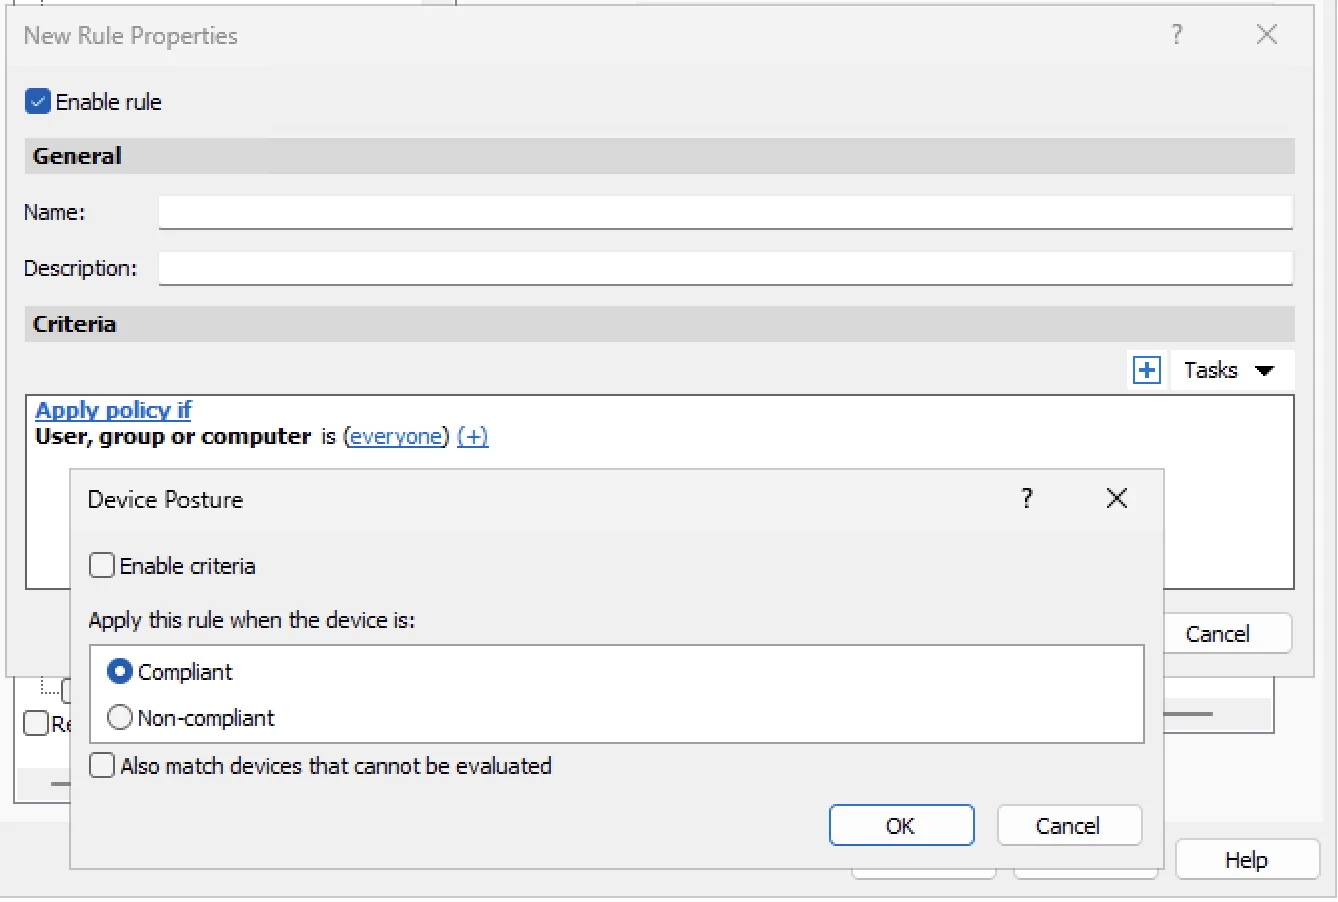
Cela ouvre des scénarios intéressants : conserver l’accès mais réduire certaines fonctions pour un poste non conforme, imposer une policy plus restrictive, ou au contraire donner une expérience complète aux appareils conformes.
Notre configuration de test
Nous avons configuré sept règles en demandant à RAS de refuser l’accès lorsqu’un contrôle est réellement en échec et de marquer le poste comme non conforme lorsqu’une vérification ne peut pas être évaluée.
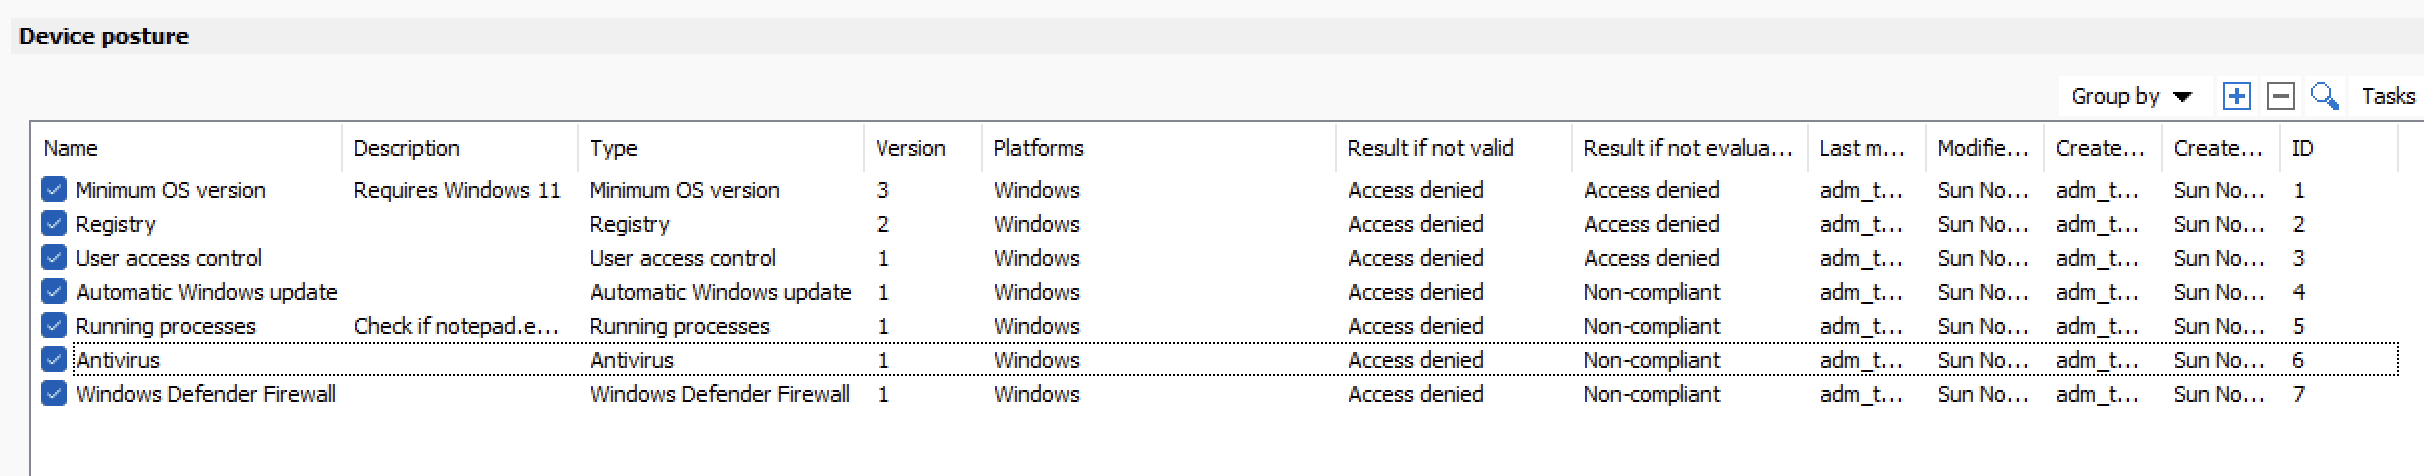
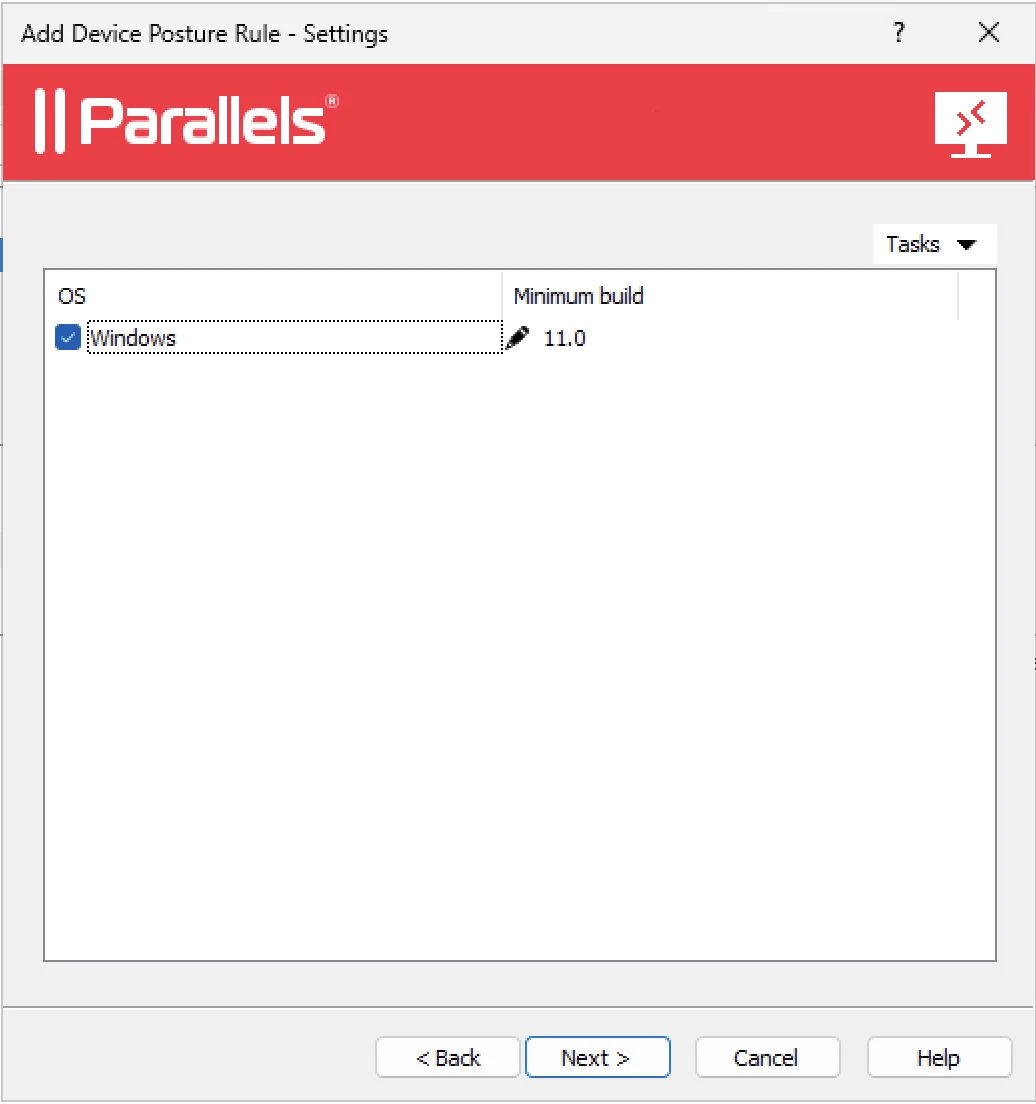
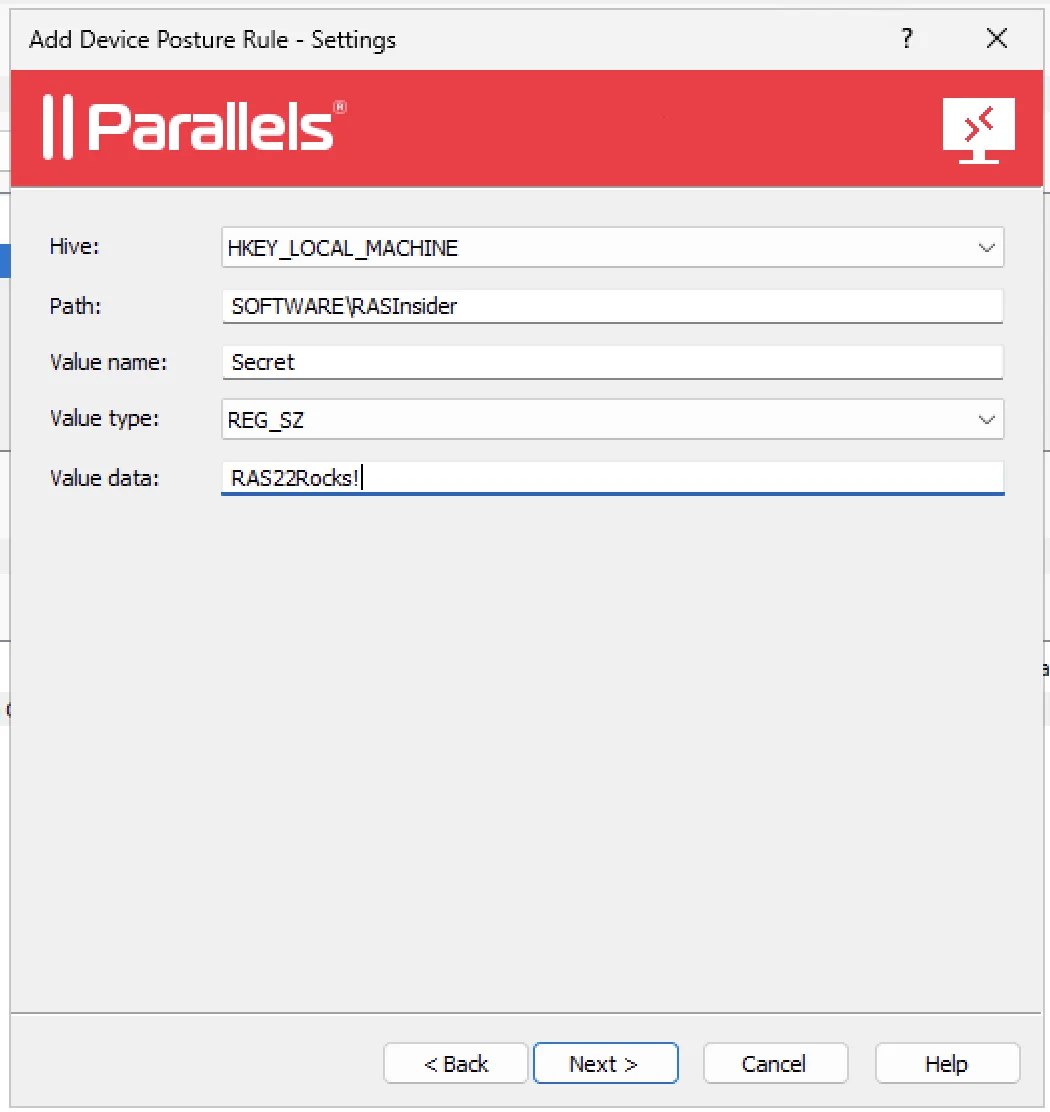
Nous avons volontairement utilisé des scénarios faciles à reproduire : Windows 11 minimum, valeur de registre absente, UAC désactivé, processus requis, antivirus, mises à jour Windows et profils firewall.
La version du client change la couverture
C’est le point le plus important de nos essais. La configuration se trouve dans RAS 22, mais l’évaluation est effectuée par le client installé sur le poste. Les résultats observés sont les suivants :
| Client testé | Couverture observée |
|---|---|
| 20.2.26020 | Minimum OS, registre et UAC |
| 21.2.27429 | Minimum OS, registre et UAC |
| 22.0.28160 | Couverture complète des contrôles Windows testés |
Avec les clients 20.2 et 21.2, les règles sont bien visibles dans la console, mais les contrôles de processus, antivirus, Windows Update et firewall ne sont pas tous remontés. Ils tombent alors dans le comportement prévu pour une conformité impossible à déterminer.
Avec le client 22.0, nous avons confirmé la couverture complète des contrôles Windows configurés. Les clients plus anciens ne doivent donc pas être considérés comme équivalents à un client RAS 22.
Une fonctionnalité encore très orientée Windows
La documentation finale de RAS 22 décrit les évaluations Device Posture via le client Windows. Les contrôles détaillés que nous avons testés — registre, UAC, processus, antivirus, Windows Update et Windows Defender Firewall — sont clairement liés à l’environnement Windows.
Nous n’avons pas confirmé une couverture équivalente pour macOS ou Linux. Il faut donc éviter de présenter Device Posture comme une matrice de contrôle identique sur toutes les plateformes : dans la version testée, la profondeur de contrôle est principalement Windows.
Notre conclusion
Device Posture est une vraie nouveauté de RAS 22, mais son efficacité dépend de la version du client. Pour bénéficier de toute la couverture Windows, il faut déployer le client 22. Les anciens clients peuvent encore être évalués partiellement, mais certaines règles resteront non évaluées.
La suite de nos tests portera sur le comportement exact des clients anciens lorsqu’ils sont configurés avec une policy, ainsi que sur les possibilités réelles côté macOS et Linux. Nous publierons les résultats au fur et à mesure.
Tests réalisés sur une installation de laboratoire RAS 22. Les résultats décrivent les builds testées et ne remplacent pas la documentation ou les matrices de compatibilité officielles de Parallels.