Device Posture gehört zu den interessantesten Sicherheitsneuerungen von Parallels RAS 22. Die Idee ist einfach: das Client-Gerät prüfen, bevor eine Sitzung zugelassen wird, und seinen Compliance-Status anschließend in den RAS-Richtlinien nutzen. Wir haben die Funktion mit drei Generationen des Parallels Client getestet, um zu sehen, was in der Praxis tatsächlich funktioniert.
Was lässt sich prüfen?
RAS 22 bietet Regeln für die Windows-Mindestversion, Registrierungswerte, UAC, Windows Update, laufende Prozesse, den Virenschutzstatus und die Profile der Windows-Defender-Firewall.
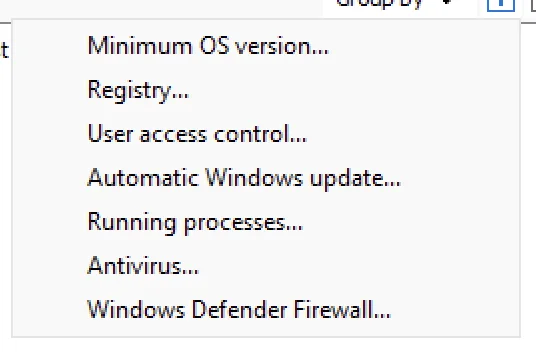
Jede Regel lässt sich einzeln aktivieren, dokumentieren und je nach Auswertungsergebnis mit einem anderen Verhalten konfigurieren.
Access denied, Non-compliant und Compliant
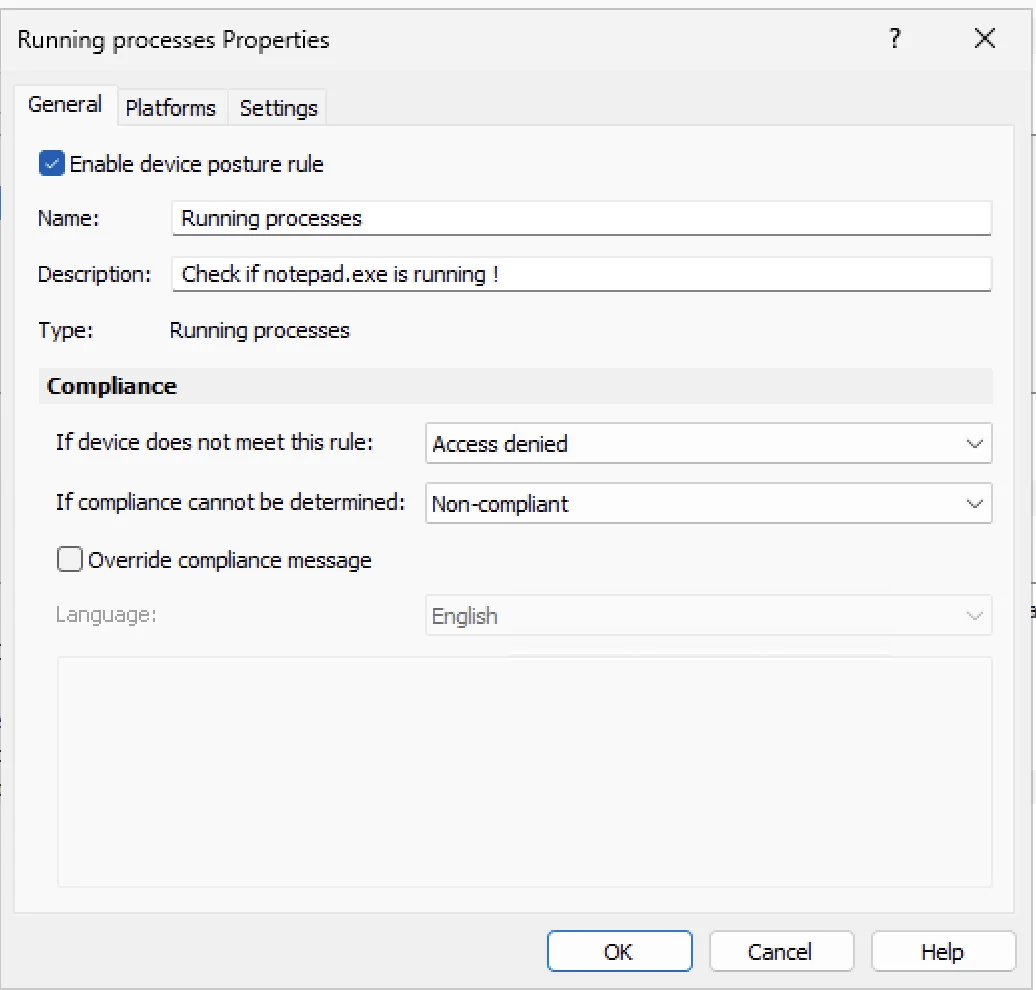
Beim Anlegen einer Regel unterscheidet RAS zwischen einem Gerät, das ausgewertet wurde und die Regel nicht erfüllt, und einem Gerät, das nicht ausgewertet werden konnte. In beiden Fällen kann der Administrator den Zugriff verweigern oder einen expliziten nicht konformen Status beibehalten.
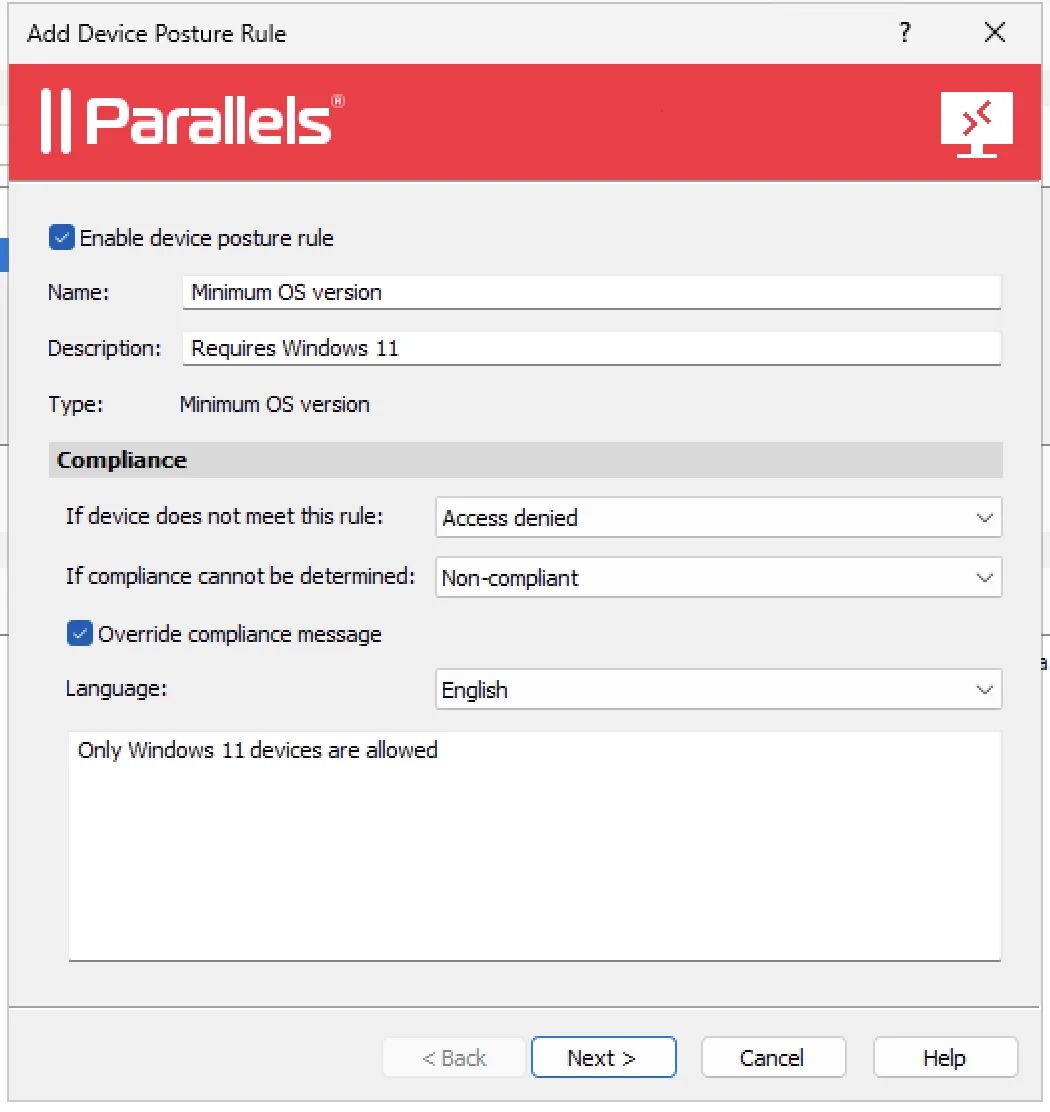
- Access denied blockiert die Verbindung und kann eine Sitzung trennen, die später nicht mehr konform ist.
- Non-compliant lässt die Sitzung weiterlaufen und macht ihren Status für die RAS-Mechanismen sichtbar.
- Compliant kann ebenfalls genutzt werden, um eine Richtlinie gezielt auf konforme Geräte anzuwenden.
- Not evaluated erlaubt es, ältere oder nicht unterstützte Clients gesondert zu behandeln.
Device Posture kann eine Client Policy steuern
Das Ergebnis ist also nicht nur eine Fehlermeldung. In einer Client Policy kann Device Posture als Kriterium dienen: Die Richtlinie wird angewendet, wenn das Gerät konform oder nicht konform ist, oder optional, wenn es nicht ausgewertet werden kann.
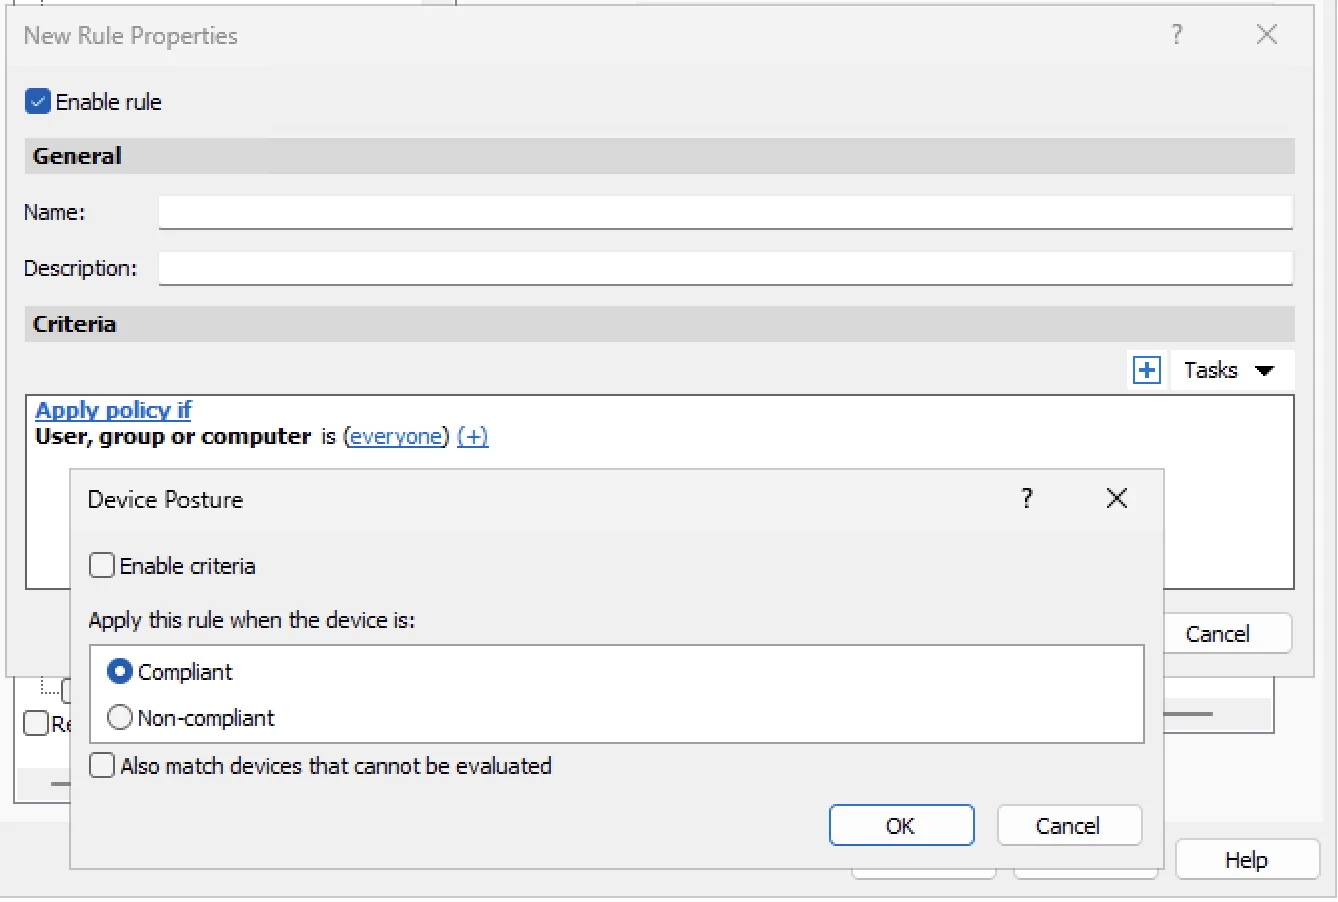
Das ermöglicht nützliche Szenarien: den Zugriff erhalten, aber Funktionen auf einem nicht konformen Gerät einschränken, eine strengere Richtlinie anwenden oder konformen Geräten das volle Erlebnis bieten.
Unsere Testkonfiguration
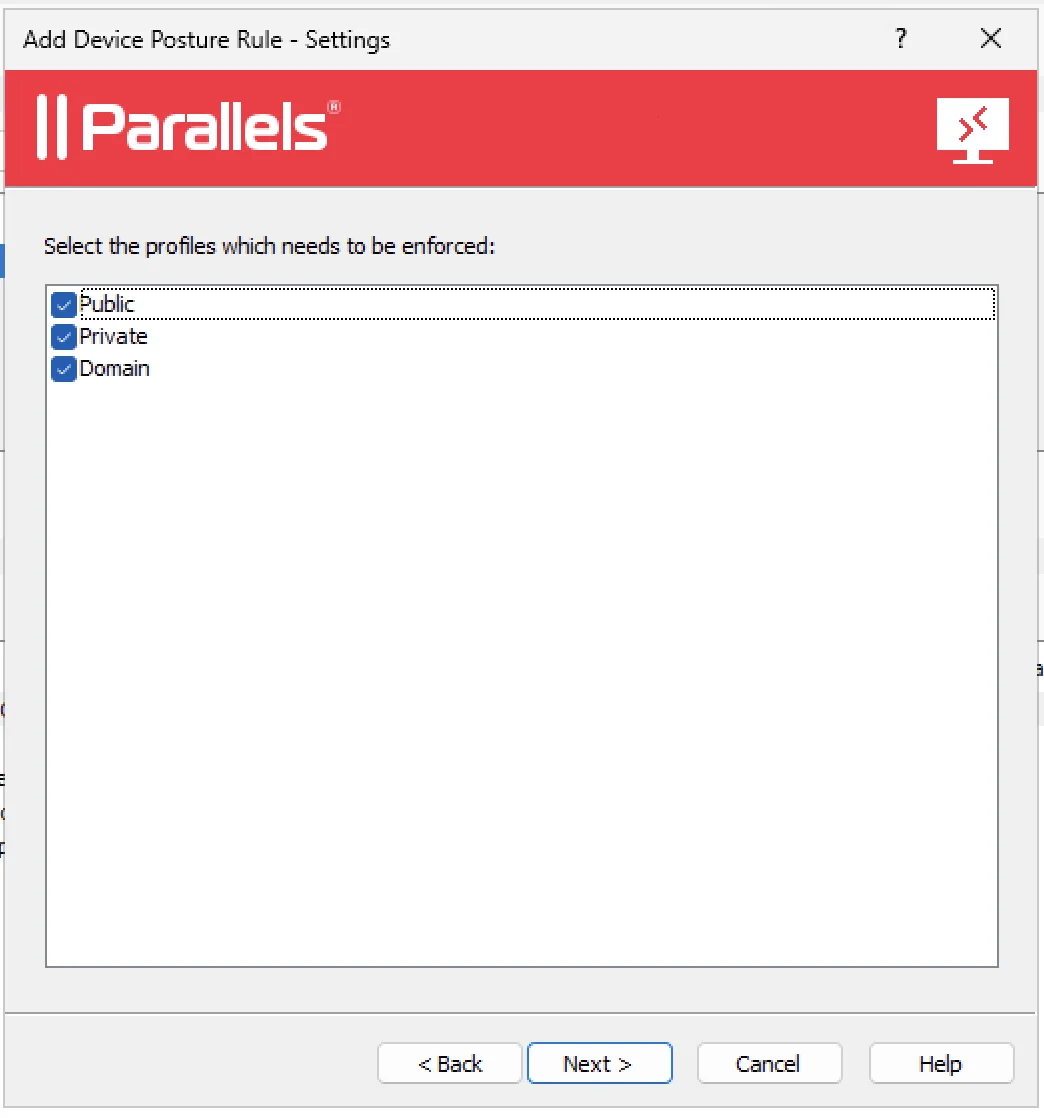
Wir haben sieben Regeln so konfiguriert, dass der Zugriff verweigert wird, wenn eine Prüfung tatsächlich fehlschlägt, und das Gerät als nicht konform markiert wird, wenn eine Prüfung nicht ausgewertet werden kann.
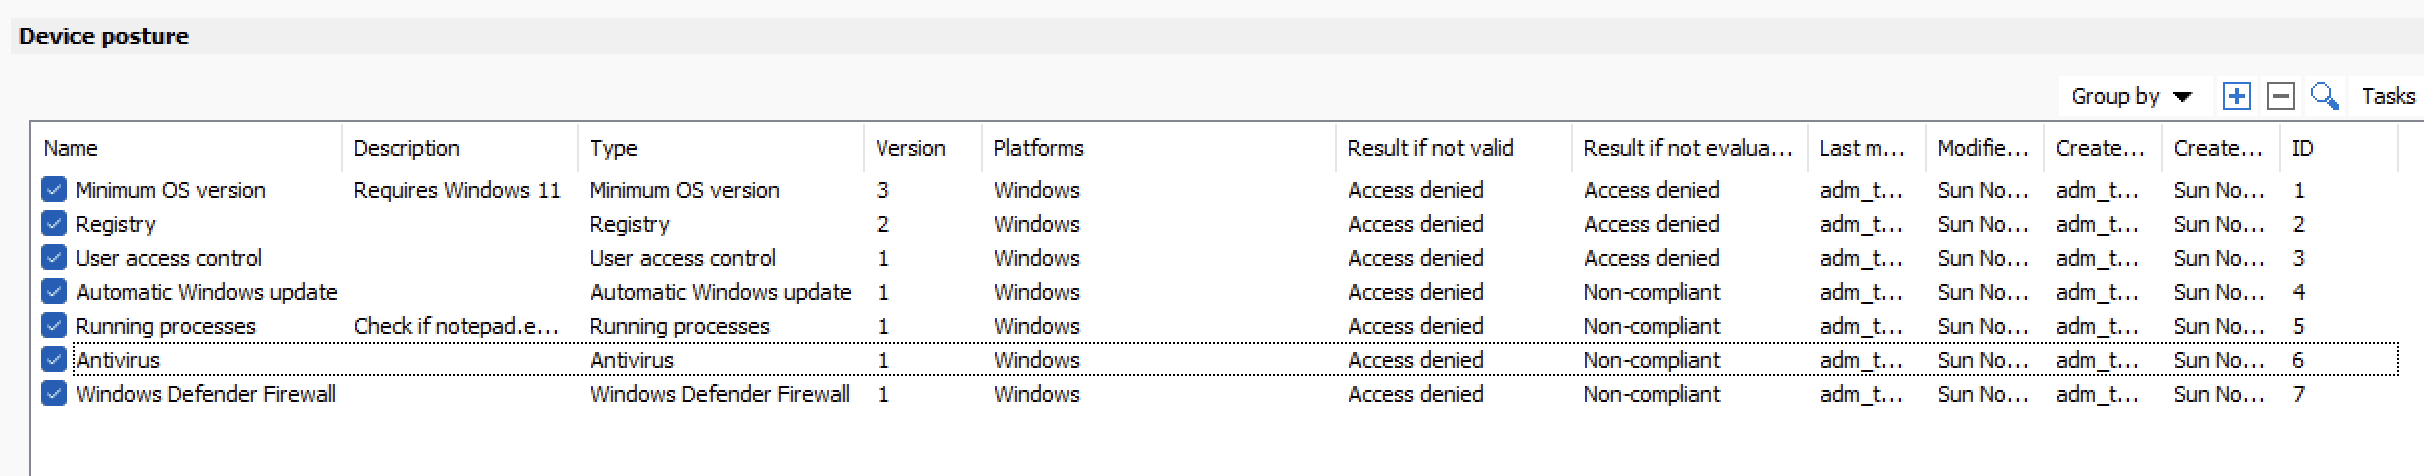
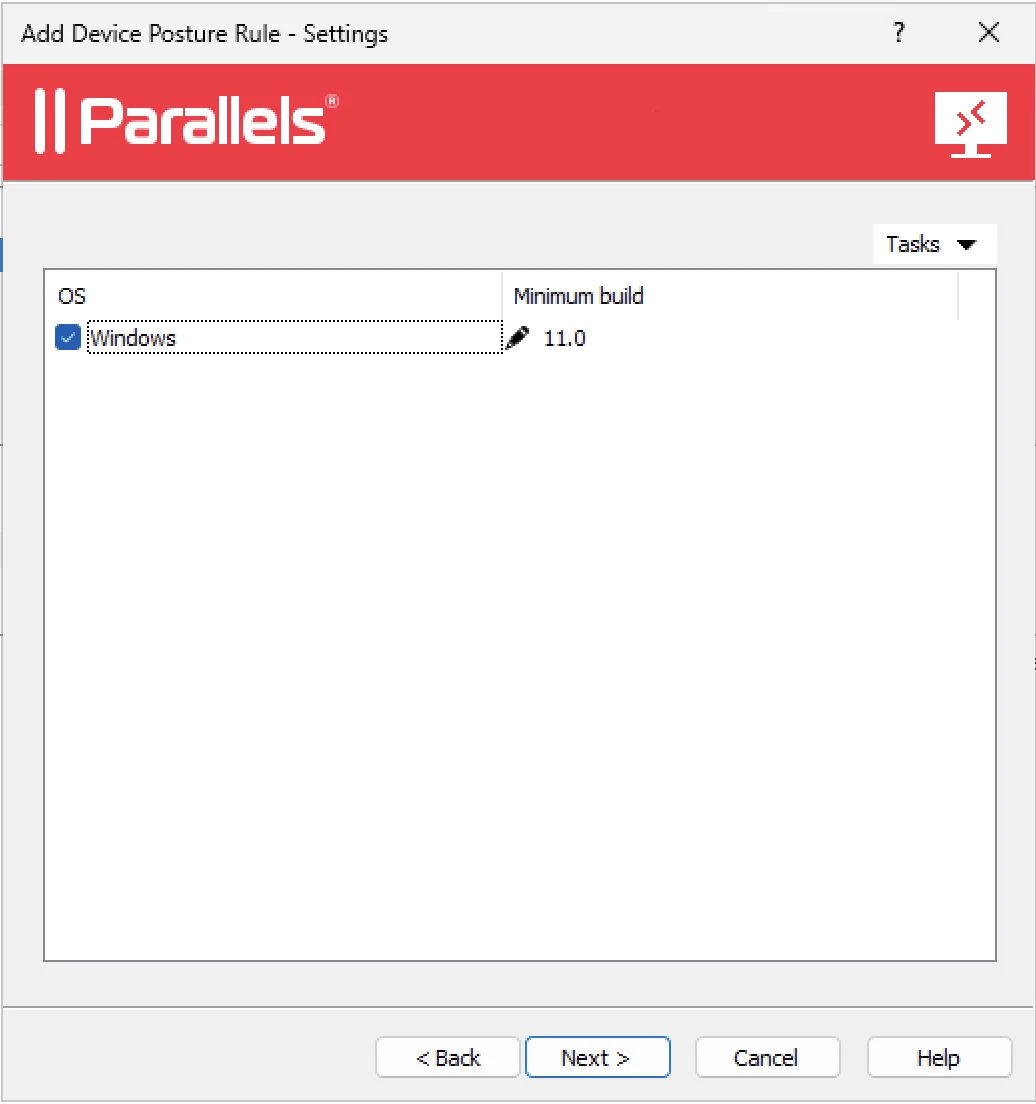
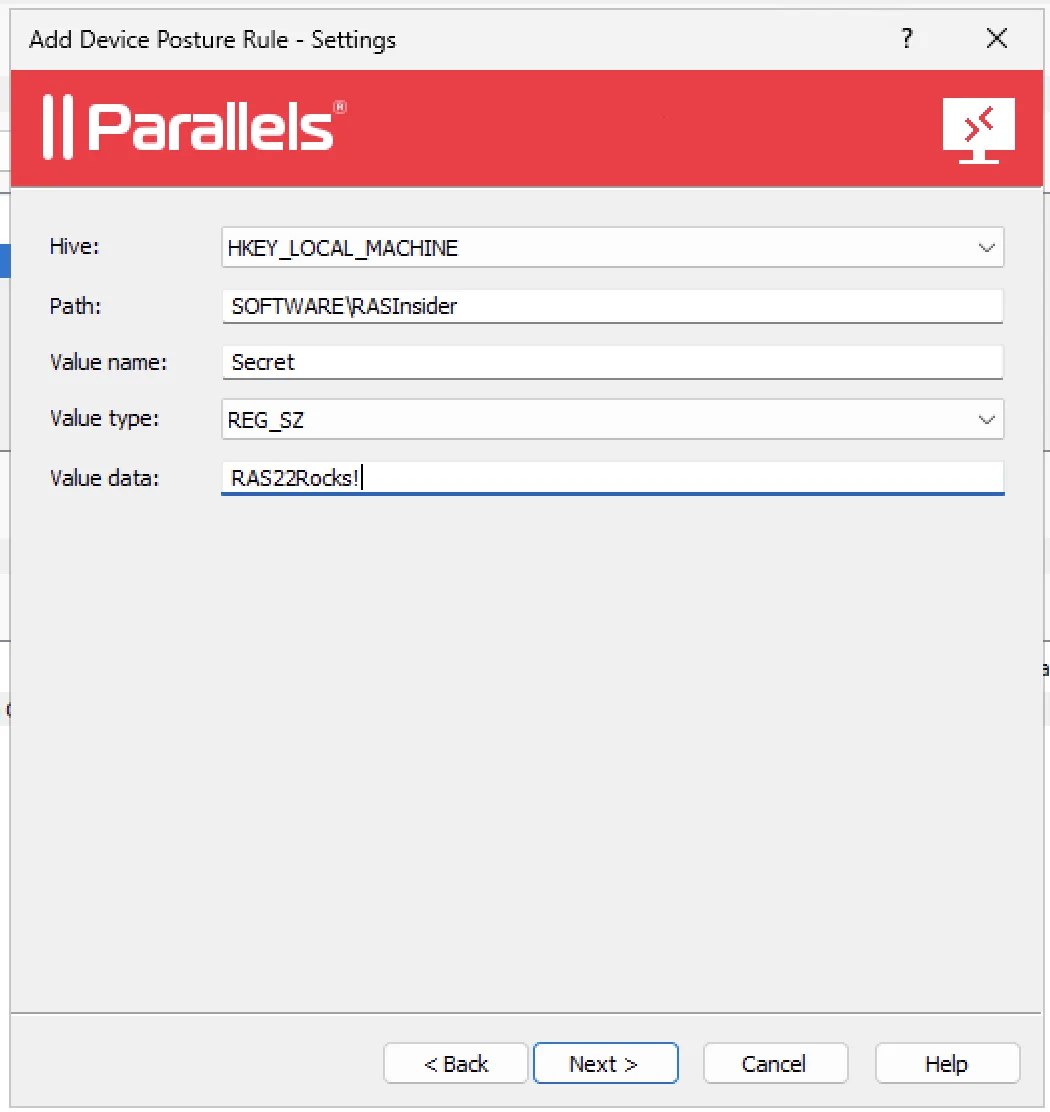
Die Szenarien waren bewusst leicht reproduzierbar: Windows 11 als Minimum, fehlender Registrierungswert, deaktivierte UAC, erforderlicher Prozess, Virenschutz, Windows-Updates und Firewall-Profile.
Die Client-Version verändert die Abdeckung
Das ist die wichtigste Erkenntnis unserer Tests. Die Konfiguration liegt in RAS 22, die Auswertung übernimmt aber der auf dem Gerät installierte Client.
| Getesteter Client | Beobachtete Abdeckung |
|---|---|
| 20.2.26020 | Mindest-OS, Registrierung und UAC |
| 21.2.27429 | Mindest-OS, Registrierung und UAC |
| 22.0.28160 | Vollständige Abdeckung der getesteten Windows-Prüfungen |
Mit den Clients 20.2 und 21.2 sind die Regeln in der Konsole sichtbar, aber Prozess-, Virenschutz-, Windows-Update- und Firewall-Prüfungen werden nicht alle gemeldet. Sie folgen daher dem Verhalten, das für eine nicht bestimmbare Prüfung konfiguriert ist.
Mit Client 22.0 haben wir die vollständige Abdeckung der konfigurierten Windows-Prüfungen bestätigt. Ältere Clients sollten nicht als gleichwertig zu einem RAS-22-Client betrachtet werden.
Weiterhin vor allem auf Windows ausgerichtet
Die finale Dokumentation von RAS 22 beschreibt die Device-Posture-Auswertungen über den Windows-Client. Die detaillierten Prüfungen, die wir getestet haben — Registrierung, UAC, Prozesse, Virenschutz, Windows Update und Windows-Defender-Firewall —, sind eindeutig an Windows gebunden.
Eine gleichwertige Abdeckung für macOS oder Linux haben wir nicht bestätigt. Device Posture sollte daher nicht als identische plattformübergreifende Kontrollmatrix dargestellt werden: In der getesteten Version liegt die tiefste Abdeckung bei Windows.
Fazit
Device Posture ist eine echte Neuerung von RAS 22, ihre Wirksamkeit hängt aber von der Client-Version ab. Für die vollständige Windows-Abdeckung sollten Sie Client 22 ausrollen. Ältere Clients lassen sich weiterhin teilweise auswerten, während manche Regeln nicht auswertbar bleiben.
Unsere nächsten Tests widmen sich dem Verhalten älterer Clients bei angewendeter Richtlinie und den tatsächlichen Möglichkeiten unter macOS und Linux. Wir veröffentlichen die Ergebnisse im weiteren Verlauf der Serie.
Die Tests wurden in einer RAS-22-Laborumgebung durchgeführt. Die Ergebnisse beschreiben die getesteten Builds und ersetzen weder die Parallels-Dokumentation noch die offiziellen Kompatibilitätsmatrizen.