Als Technikbegeisterter, der sich in Microsoft- und Linux-Umgebungen gleichermaßen zu Hause fühlt, brauchte ich ein Lab, um virtuelle Maschinen hochzuziehen, Konfigurationen zu testen, Vorgehensweisen zu validieren und Skripte und Tools zu entwickeln.
Physische Architektur
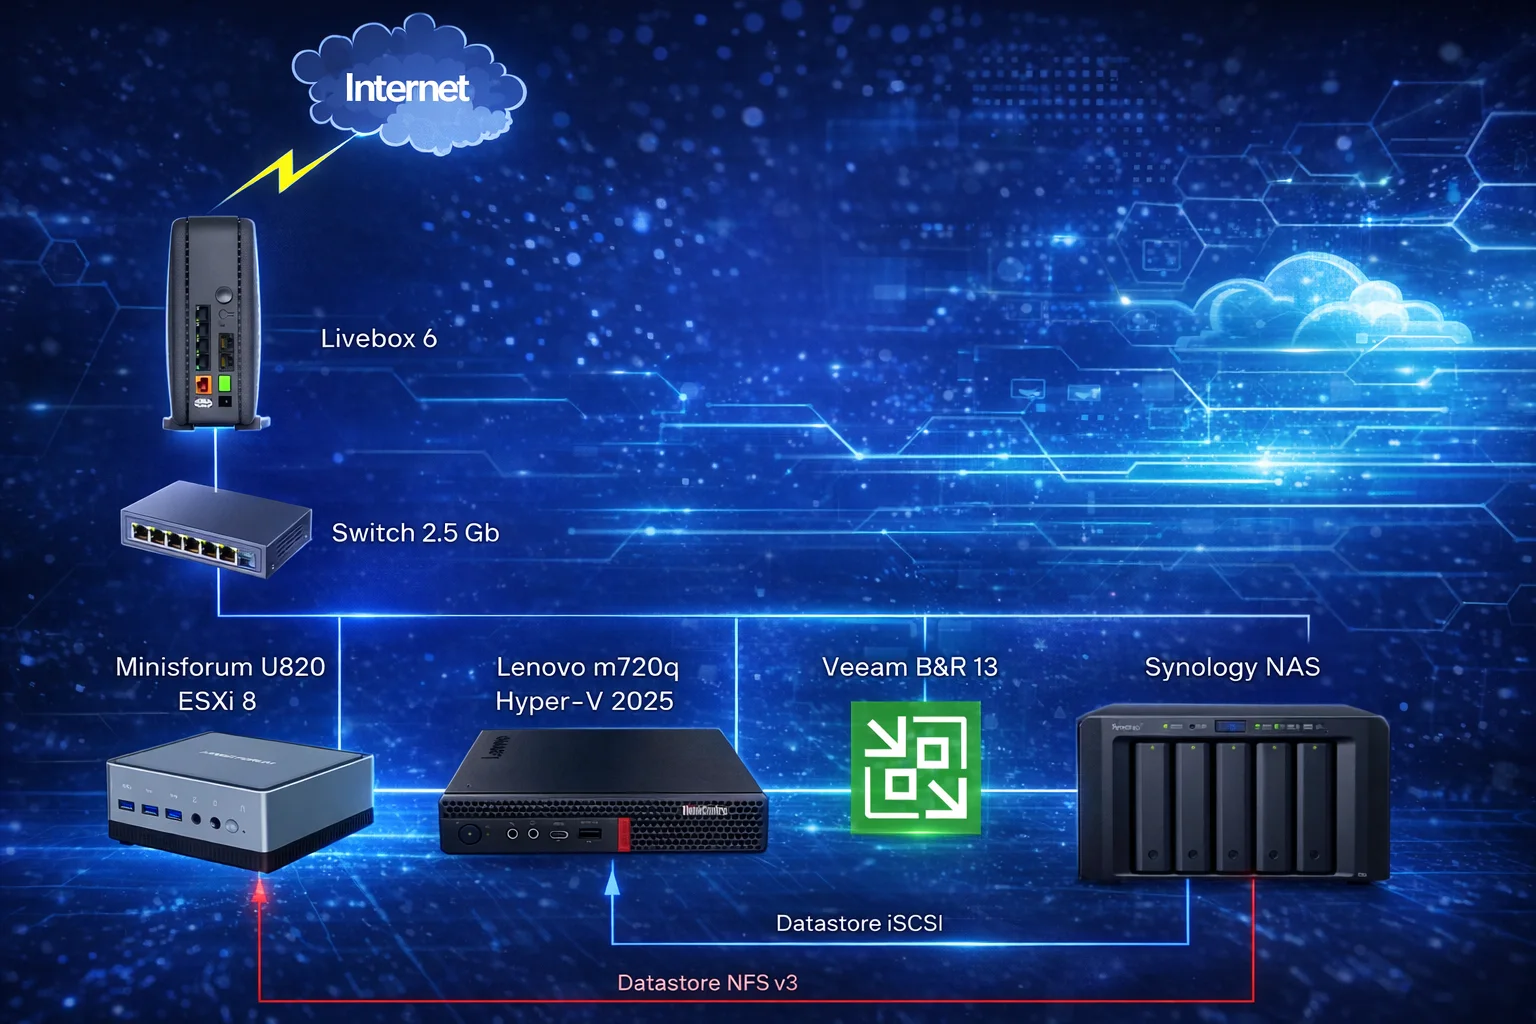
Auf Rat von Arnaud von Parallels habe ich mir einen Mini-PC von Minisforum zugelegt. VMware ESXi war die naheliegende Wahl — es ist in den Umgebungen meiner Kunden weit verbreitet.
Da mehrere meiner Projekte auch den Hypervisor von Microsoft betreffen, kam eine zweite Maschine hinzu, die ich bei einem Abverkauf von ReeliT ergattert habe. Der Lenovo M720q hat sich als hervorragende Wahl erwiesen, vor allem wegen seiner Erweiterbarkeit.
Abgerundet wird das Ganze durch ein Synology-NAS mit 8 TB Speicher. Beide Hypervisoren verfügen über lokalen SSD-Speicher, dazu kommt gemeinsamer Speicher — NFS für VMware und iSCSI für Windows Server 2025.
Die Sicherung übernimmt Veeam Backup & Replication — eine weithin anerkannte Lösung, mit der ich zudem virtuelle Maschinen zwischen beiden Umgebungen migrieren kann.
Alles kommuniziert über einen 2,5-Gbit-Switch, der über den 2,5-Gbit-Port mit einem Router verbunden ist. Die Internetanbindung ist eine symmetrische 2-Gbit-Glasfaserleitung.
Logische Architektur
Auf Seite der virtuellen Maschinen enthält das Lab alle grundlegenden Komponenten, um eine moderne Unternehmensinfrastruktur nachzubilden.
Active Directory
Die Umgebung läuft mit zwei Active-Directory-Domänencontrollern. Zwei Controller erlauben es mir:
- die AD-Replikationsmechanismen zu validieren und zu testen
- die Ausfallsicherheit zu gewährleisten
- Architekturen nachzubilden, die dem nahekommen, was ich in der Produktion antreffe
Beide Controller stellen außerdem mehrere zentrale Dienste bereit:
- DNS
- DHCP (Failover)
- Active Directory Certificate Services (ADCS)
- RDS-Lizenzserver
Damit lassen sich Szenarien mit zertifikatbasierter Authentifizierung und Integrationen mit verschiedenen Fernzugriffslösungen testen.
Parallels-RAS-Plattform
Das Lab umfasst eine vollständige Parallels-RAS-Plattform, die Architekturen auf Produktionsniveau nachbildet.
Die Infrastruktur besteht aus:
3 RAS-Brokern — mit automatischer Neuwahl bei Ausfall eines Brokers.
2 Secure Gateways — für den sicheren Zugriff auf die veröffentlichten Ressourcen.
2 HALB (High Availability Load Balancers) — für Lastverteilung und Hochverfügbarkeit der Plattform.
Diese Architektur erlaubt es, verschiedene Veröffentlichungsszenarien zu testen:
- RDSH-Server, die über den VMware-Provider dynamisch bereitgestellt werden
- Windows-11-VDI-Desktops, die über den Hyper-V-Provider bereitgestellt werden
Ziel ist es, hybride Umgebungen nachzubilden, wie man sie bei echten Kunden findet.
Sicherung und Datenschutz
Die Sicherung der virtuellen Maschinen übernimmt Veeam Backup & Replication, das bereits bei der physischen Architektur erwähnt wurde.
Das Lab enthält außerdem Veeam Backup for Microsoft 365 (VBO), um Szenarien zum Schutz von Microsoft-365-Daten zu testen.
Weitere Infrastrukturdienste
Mehrere zusätzliche virtuelle Maschinen ergänzen die Umgebung für realistische Szenarien:
- Eine Cloudflared-VM, um bestimmte Dienste über Cloudflare-Tunnel bereitzustellen
- Eine Dateiserver-VM, insbesondere für die FSLogix-Profile
- Verschiedene Linux-Maschinen, um Infrastruktur-Tools und -Dienste zu testen
Zertifikatsverwaltung und Zugriffssicherheit
Die Zertifikatsverwaltung ist ein Kernelement der Infrastruktur — unverzichtbar, um externe Zugriffe abzusichern und die Kommunikation zwischen den Komponenten zu verschlüsseln.
Das Lab verwendet je nach Einsatzzweck verschiedene Zertifikatstypen:
- Wildcard-Zertifikate von DigiCert, vor allem für exponierte Dienste, die ein hohes Vertrauensniveau und maximale Kompatibilität mit Unternehmensumgebungen erfordern
- Let’s-Encrypt-Zertifikate für bestimmte interne Dienste oder um den Lebenszyklus der Zertifikate über ACME zu automatisieren
Alle nach außen exponierten Dienste sind durch Cloudflare geschützt, das Folgendes übernimmt:
- SSL-Terminierung
- Schutz vor Angriffen
- Verbergen der internen Infrastruktur
- Vereinfachte Verwaltung des öffentlichen Zugriffs
Diese Architektur verbindet Sicherheit, Flexibilität und Automatisierung — und bleibt dabei nah an echten Produktionsszenarien.
Arbeitsplatz
Angesichts der Art meiner Projekte — vor allem rund um Parallels RAS — muss ich in beiden großen Desktop-Welten arbeiten können.
Für Windows-Szenarien nutze ich mein Dell Precision Pro 5480 als Hauptrechner für Microsoft-Umgebungen, Administrationswerkzeuge und Tests der Windows-Infrastruktur.
Außerdem arbeite ich auf einem MacBook Air mit Apple Silicon, mit dem ich in macOS-Umgebungen arbeiten und Apple-Anwendungsfälle auf Client-Seite testen kann.
Unterwegs nutze ich Parallels Desktop, um virtuelle Windows-Maschinen direkt unter macOS zu betreiben — so habe ich bei Bedarf beide Umgebungen auf einem einzigen Rechner.
Mit diesem Setup kann ich verschiedene Benutzerszenarien leicht nachstellen und meine Infrastruktur unabhängig vom gerade genutzten Betriebssystem verwalten.
Und schließlich hostet ein kleiner Debian-Linux-VPS bei Ionos einige Container — darunter eine Instanz von Uptime Kuma, die den Zustand meiner veröffentlichten Dienste überwacht.